Autonome KI-Agenten für Penetrationstests
Beschreiben Sie das Zielobjekt und das Testziel. PentAGI plant die Arbeit, führt die Tools in einer isolierten Sandbox aus, lernt aus jedem Schritt und berichtet über die Ergebnisse. Open Source und selbst gehostet.
- Ein Team spezialisierter Agenten plant den Test, recherchiert, nutzt Schwachstellen aus und erstellt den Bericht
- Über 20 professionelle Tools wie nmap, Metasploit und sqlmap, isoliert in Docker
- Jedes LLM: Cloud-Provider, lokale Modelle oder Ihr eigenes Gateway
Nur für autorisierte Sicherheitstests. Siehe Nutzungsbedingungen.
Funktioniert mit den Modellen, die Sie bereits verwenden
- OpenAI
- Anthropic
- Google Gemini
- AWS Bedrock
- Ollama
- DeepSeek
- Mistral
- xAI
- Qwen
- Kimi
- GLM
- MiniMax
Zusätzlich jeder OpenAI-kompatible Endpunkt – vLLM, LiteLLM, OpenRouter, DeepInfra und andere – als benutzerdefinierter Provider.
Und durchsucht das Web und Exploit-Datenbanken mit
- DuckDuckGo
- Tavily
- Firecrawl
- Traversaal
- Perplexity
- Sploitus
- SearXNG
So funktioniert es
Ein autonomer Pentest, von Anfang bis Ende
Jeder Flow wird von einem Team spezialisierter Agenten ausgeführt. Jeder Agententyp hat seine eigenen Prompts und Tools; Sie wählen das Modell, und jeder Befehl wird in einem isolierten Container ausgeführt – niemals auf Ihrem Host-System.
Ziel
Sie beschreiben das Ziel und den Testumfang in einfacher Sprache.
Planung
Der generator unterteilt jede Aufgabe in Teilaufgaben; der refiner überarbeitet den Plan, sobald Ergebnisse vorliegen.
Recherche
Der searcher sammelt aktuelle Kontextinformationen aus dem Web und Exploit-Datenbanken; der memorist ruft ab, was der Flow bereits gefunden hat.
Ausführung
Der pentester, coder und installer führen Befehle in einem isolierten Container mit Kali-Linux-Tools aus.
Bericht
Der reporter fasst jede Aufgabe zusammen, und der Flow-Bericht wird als Markdown oder PDF exportiert.
Gedächtnis bei jedem Schritt. Jeder Befehl und jedes Ergebnis fließt in den Vektorspeicher des Flows ein. Leitfäden, Antworten und funktionierender Code werden in eine Wissensbasis aufgenommen, die spätere Flows durchsuchen. Ein optionaler Wissensgraph verknüpft Hosts, Dienste und Befunde.
Produkt-Tour
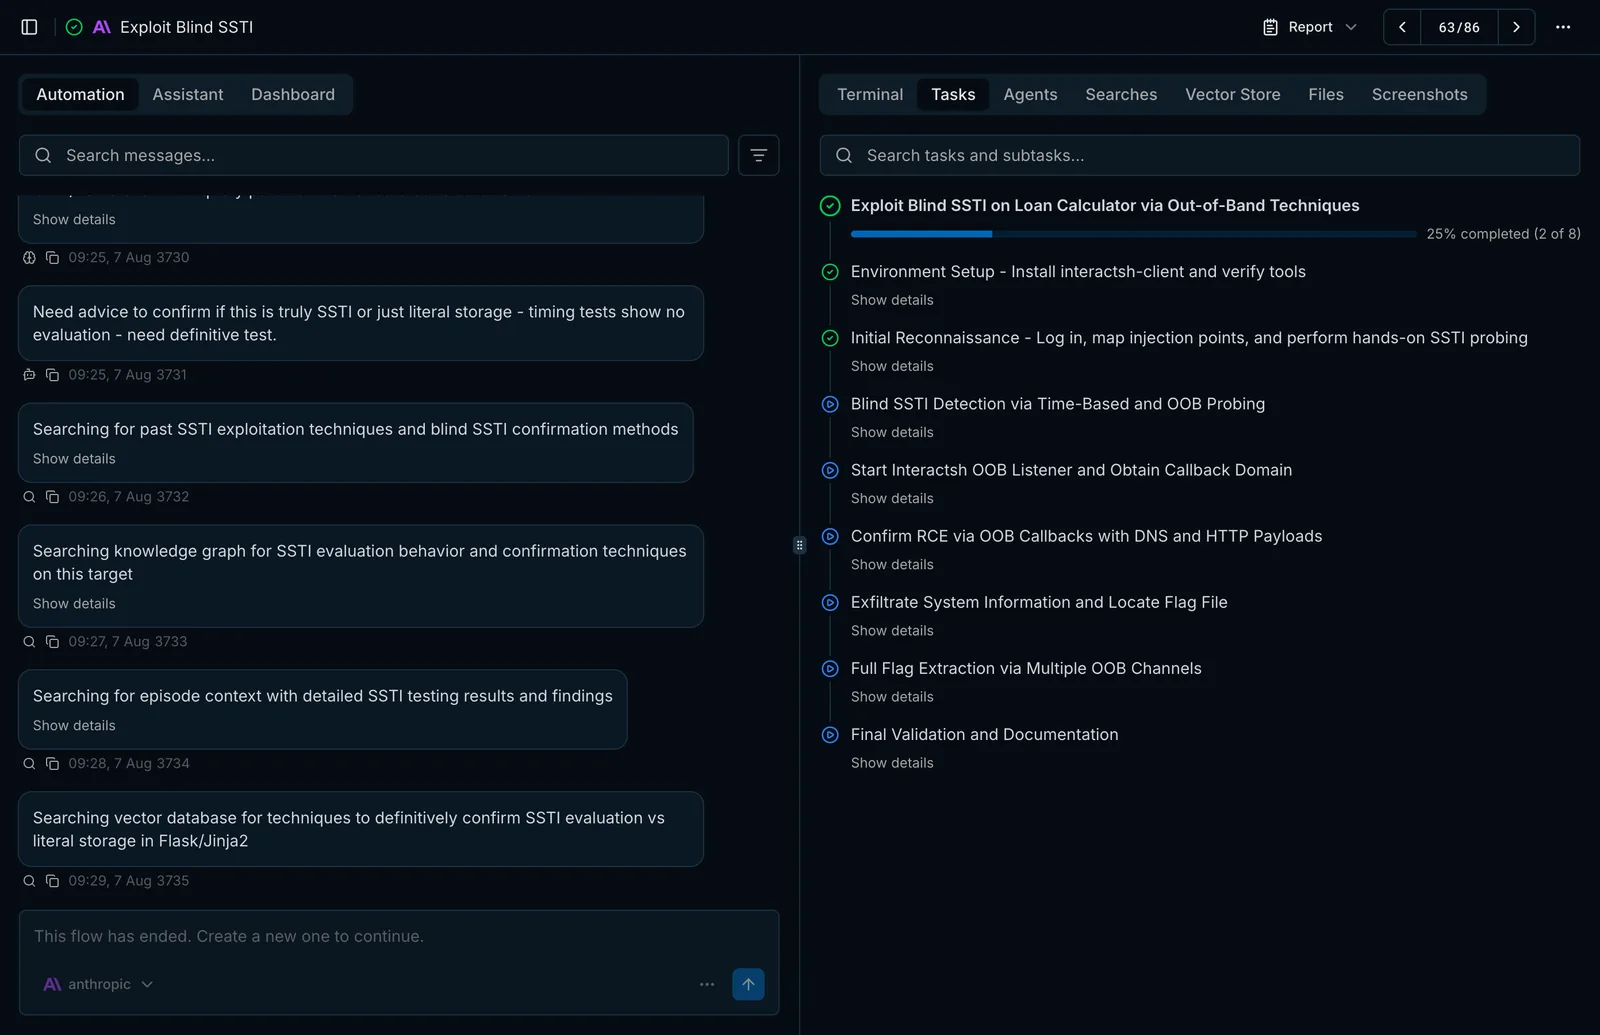
Sehen Sie jeden Schritt, den die Agenten unternehmen
PentAGI zeigt den Plan, die Befehle und die Ergebnisse in Echtzeit an und speichert sie für später.
Funktionen
Alles, was ein Pentest-Team braucht, in einer selbst gehosteten Plattform
Die Open-Source-Edition liefert den vollständigen Agenten-Stack: Planung, Ausführung, Gedächtnis, Tools, Berichterstattung und Monitoring.
Tests und Automatisierung
- Zerlegt jedes Ziel in Teilaufgaben und arbeitet diese ohne Operator ab
- Interaktiver Assistent mit denselben Tools wie die Agenten
- Viele Aufgaben in einem Flow für umfangreiche Arbeiten an einem einzelnen Scope
- Mehrere parallel laufende Flows
KI-Agenten
- Ein Team spezialisierter Agenten: pentester, coder, installer, searcher und mehr
- Planung, Fortschrittsverfolgung und Schleifenerkennung
- Ausführungsmonitoring und Aufgabenplanung für kleinere offene Modelle
Gedächtnis und Wissen
- Langzeitgedächtnis mit Vektorsuche über jeden Befehl und jedes Ergebnis
- Wissensbasis mit Anweisungen und Code, die flowübergreifend wiederverwendet werden
- Optionaler Wissensgraph zu Hosts, Diensten und Befunden
- Zusammenfassung von Kontextketten hält lange Flows innerhalb des Kontextfensters
Tools und Integrationen
- Über 20 professionelle Kali-Linux-Tools in einem isolierten Container
- Einheitliche Websuche mit automatischer Auswahl der Suchmaschine und Fallback
- REST- und GraphQL-APIs mit Bearer-Tokens für Ihre eigene Automatisierung
Browser, Dateien, Terminal
- Webseiten als Markdown, HTML oder Links, plus Screenshots
- Dokumentation, Code und Binärdateien in einen Flow hochladen
- Dateien aus der Sandbox extrahieren und als Ressourcen speichern
Berichterstattung und Analytik
- Flow-Berichte als Markdown oder PDF
- Token-Nutzung und Kosten nach Provider, Modell und Agent; Tool-Aufrufe nach Funktion
Bereitstellung und Teamarbeit
- Installer mit Setup-Assistent, der häufige Fehler abfängt
- Jeder LLM-Provider, einschließlich lokaler Modelle und Gateways wie LiteLLM
- Multi-User-Arbeit mit Rollen und Berechtigungen
- Monitoring mit Grafana, OpenTelemetry, Jaeger, Loki und Langfuse
Vertiefen Sie sich in der Dokumentation
Wie die Agenten planen und delegieren, was sie sich merken und wie Sie Modelle, Suche und Bereitstellung konfigurieren.
Sicherheitsvorkehrungen
Autonom, nicht unbegrenzt
Limits, Wiederholungserkennung und Isolation sind in jeden Flow integriert, sodass ein Agent, der feststeckt, stoppt, statt endlos zu schleifen.
Jeder Agent hat ein Limit für Modellrunden
Die Hauptagenten stoppen nach 100 Modellrunden und die anderen nach 20. Beides sind Standardwerte, die Sie ändern können.
Wiederholungen werden erkannt
Ab dem dritten identischen Tool-Aufruf in Folge wird das Tool nicht mehr ausgeführt und der Agent wird angewiesen, den Kurs zu ändern. Der siebte stoppt den Agenten.
Zurück zur Arbeit, nicht zum Chat
Wenn ein Modell in Prosa antwortet, statt zu handeln, lenkt der reflector es zurück zu einem Tool-Aufruf. Nach drei fehlgeschlagenen Runden stoppt der Agent.
Befehle bleiben in der Sandbox
Terminalbefehle und Dateivorgänge laufen im eigenen Container des Flows, nie im PentAGI-Container, und können auf eine separate Worker-Node verschoben werden.
Neu in 2.2
Mehr Modelle, weniger Dead Ends
Weitere Modell-Provider
Mistral, xAI und MiniMax ergänzen die integrierte Liste; Azure OpenAI und der OpenCode Go-Plan funktionieren über den benutzerdefinierten Provider.
Provider-Failover
Ein fehlgeschlagener Modell-Aufruf wird auf einem Fallback-Provider wiederholt und der Wechsel wird im Trace protokolliert.
Vereinheitlichte Websuche
Ein einziges web_search-Tool wählt die beste Suchmaschine für Links, Antworten, Recherche oder Exploits, führt Retries durch und weicht eigenständig aus. Firecrawl und eine interne browserbasierte Suchmaschine sind neu.
Anthropic ohne API-Key
Anthropic kann sich per Workload Identity Federation authentifizieren, statt einen langlebigen API-Schlüssel zu verwenden.
Editionen
Open Source starten, zu Enterprise wachsen
Beide Editionen sind selbst gehostet und teilen sich die Plattform – Flows, Sandbox, Tools und Gedächtnis. Enterprise ergänzt Agentenprofile mit Sub-Agenten, kundenfertige Auslieferung und Support.
Open Source
MITDie komplette Agent-Plattform für Forscher und Security-Teams, die sie selbst betreiben.
- Autonome Flows und der interaktive Assistent
- Tools in der Sandbox, Gedächtnis, Websuche und Browser
- Flow-Berichte als Markdown oder PDF
- Analytics sowie Monitoring mit Langfuse und Grafana
- Community-Support auf GitHub und Discord
Enterprise
3.0Alles aus Open Source, plus das, was Consultancies und interne Red Teams für die Auslieferung benötigen.
- Kundenfertige Berichtsvorlagen mit DOCX-Export
- Agentenprofile und Sub-Agenten
- Plugins und eigene MCP-Server
- Live-Dashboard der Angriffskette
- Kommerzielle Lizenz und Support
Installation
In wenigen Minuten einsatzbereit
Sie benötigen Docker mit Docker Compose, 2 vCPU, 4 GB RAM, 25 GB Speicherplatz und Internetzugang sowie Zugriff auf mindestens einen LLM-Provider.
Interaktiver Installer
Prüft Ihr System, konfiguriert Provider und Suchmaschinen, härtet die Konfiguration und stellt den Stack bereit.
Docker Compose
Laden Sie die Umgebungsdatei herunter, fügen Sie mindestens einen LLM-Provider-Schlüssel hinzu, erstellen Sie die Provider-Konfigurationsdateien und starten Sie den Stack. Die Webkonsole öffnet sich unter https://localhost:8443.
mkdir -p ~/pentagi && cd ~/pentagi
test -f .env || curl -fo .env.new https://raw.githubusercontent.com/vxcontrol/pentagi/main/.env.example
test -f .env.new && openssl rand -hex 32 | xargs -I VALUE sed -E -i.bak 's/^COOKIE_SIGNING_SALT=salt( .*)?$/COOKIE_SIGNING_SALT=VALUE/' .env.new
test -f .env.new && openssl rand -hex 16 | xargs -I VALUE sed -E -i.bak 's/^PENTAGI_POSTGRES_PASSWORD=postgres( .*)?$/PENTAGI_POSTGRES_PASSWORD=VALUE/' .env.new
test -f .env || mv .env.new .env
touch example.custom.provider.yml example.ollama.provider.yml example.bedrock.provider.yml
curl -O https://raw.githubusercontent.com/vxcontrol/pentagi/main/docker-compose.yml
test -f .env && docker compose up -dCommunity
Offen entwickelt
PentAGI wird gemeinsam mit der Security-Community auf GitHub entwickelt.
GitHub
31.099 Sterne · 4877 Forks
Markieren Sie das Repository als Favorit, verfolgen Sie Releases, melden Sie Probleme und senden Sie Pull Requests.
Discord
Community-Chat
Stellen Sie Fragen, teilen Sie Flows und tauschen Sie sich mit dem Team hinter PentAGI aus.
Telegram
Neuigkeiten und Diskussionen
Release-Ankündigungen und ein Ort, um diese zu diskutieren.
Bug gefunden oder Feature vermisst? Eröffnen Sie ein Issue oder senden Sie einen Pull Request. Lernen Sie die Mitwirkenden kennen
FAQ
Fragen und Antworten
Ist PentAGI wirklich Open Source?
Ja. Die Open-Source-Edition wird unter der MIT-Lizenz auf GitHub veröffentlicht, und Sie betreiben den gesamten Stack auf Ihrer eigenen Infrastruktur.
Welche Sprachmodelle kann ich verwenden?
OpenAI, Anthropic, Google Gemini, AWS Bedrock, Ollama, DeepSeek, Mistral, xAI, Qwen, Kimi, GLM und MiniMax sind integriert, und jeder OpenAI-kompatible Endpunkt – vLLM, LiteLLM, OpenRouter, DeepInfra und andere – funktioniert als benutzerdefinierter Provider.
Verlassen meine Daten meine Umgebung?
PentAGI wird selbst gehostet. Daten aus Ihren Flows gehen an die Modell-Provider und Suchmaschinen, die PentAGI verwendet. Die DuckDuckGo-Suche ist standardmäßig aktiviert. Um diese Daten in Ihrem Netzwerk zu halten, verwenden Sie ein lokales Modell und Embedding-Modell sowie eine selbst gehostete Suche und setzen DUCKDUCKGO_ENABLED=false. Innerhalb von zwei Minuten nach dem Start und dann alle drei Stunden meldet der Server außerdem seine Version, Plattform und eine Zusammenfassung seiner Konfiguration und Nutzung – Providertypen, Feature-Schalter und Zählwerte, nichts, was jemand geschrieben hat – an update.pentagi.com, gekennzeichnet mit seiner Installations-ID und dem Lizenzschlüssel, falls einer gesetzt ist; setzen Sie UPDATE_CHECK_INTERVAL=0, um dies zu deaktivieren. Jedes Mal, wenn das Installationsprogramm startet und nachdem es jede Aktion ausgeführt hat, sendet es die installierten Images und den Status jedes Stacks sowie dieselbe Zusammenfassung, während PentAGI läuft; UPDATE_CHECK_INTERVAL hat darauf keinen Einfluss.
Wo laufen die Tools?
In isolierten Docker-Containern, die für jeden Flow erstellt werden, niemals auf dem Host. Für den Produktiveinsatz sollten Sie sie auf einem separaten, gehärteten Worker-Node ausführen.
Was hindert einen Agenten daran, zu schleifen und Tokens zu verbrennen?
Jeder Agent hat ein Limit für Modellrunden. Ab dem dritten identischen Tool-Aufruf in Folge wird das Tool nicht mehr ausgeführt und der siebte stoppt den Agenten. Der reflector lenkt ein Modell, das aufhört, Tools zu nutzen, zurück zur Arbeit. All dies ist standardmäßig aktiviert.
Was benötige ich, um es auszuführen?
Docker mit Docker Compose, 2 vCPU, 4 GB RAM, 25 GB Speicherplatz und Internetzugang sowie Zugriff auf mindestens einen LLM-Provider. Der interaktive Installer prüft den Rest.
Was bietet Enterprise zusätzlich?
Kundenfertige Berichtsvorlagen mit DOCX-Export, Agentenprofile und Sub-Agenten, Plugins und eigene MCP-Server, das Live-Dashboard der Angriffskette sowie kommerzieller Support. Lizenzen werden in der PentAGI Console verwaltet.
Kann ich es gegen jedes Ziel einsetzen?
Nein. Verwenden Sie PentAGI nur gegen Systeme, die Sie besitzen oder für die Sie ausdrücklich autorisiert sind.
Starten Sie heute Ihren ersten autonomen Pentest
Installieren Sie die Open-Source-Edition in wenigen Minuten oder sprechen Sie mit uns über Enterprise für Ihr Team.