Agentes de IA autónomos para pentest
Describe un objetivo y una meta. PentAGI planifica el trabajo, ejecuta las herramientas en un sandbox aislado, aprende de cada paso e informa de lo que encontró. Código abierto y autoalojado.
- Un equipo de agentes especializados planifica el pentest, investiga, explota vulnerabilidades y redacta el informe
- Más de 20 herramientas profesionales como nmap, Metasploit y sqlmap, aisladas en Docker
- Cualquier LLM: proveedores en la nube, modelos locales o tu propia pasarela
Solo para pruebas de seguridad autorizadas. Consulta los Términos de uso.
Funciona con los modelos que ya usas
- OpenAI
- Anthropic
- Google Gemini
- AWS Bedrock
- Ollama
- DeepSeek
- Mistral
- xAI
- Qwen
- Kimi
- GLM
- MiniMax
Además de cualquier endpoint compatible con OpenAI — vLLM, LiteLLM, OpenRouter, DeepInfra y otros — como proveedor personalizado.
Y busca en la web y en bases de datos de exploits con
- DuckDuckGo
- Tavily
- Firecrawl
- Traversaal
- Perplexity
- Sploitus
- SearXNG
Cómo funciona
Un pentest autónomo, de principio a fin
Cada flujo pasa por un equipo de agentes especializados. Cada tipo de agente tiene su propia instrucción y herramientas, tú eliges su modelo y cada comando se ejecuta en un contenedor aislado, nunca en tu host.
Objetivo
Describes el objetivo y qué probar, en lenguaje natural.
Plan
El agente generator divide cada tarea en subtareas; el agente refiner revisa el plan a medida que llegan los resultados.
Investigación
El agente searcher recopila contexto actualizado de la web y bases de datos de exploits; el agente memorist recuerda lo que el flujo ya encontró.
Ejecución
Los agentes pentester, coder e installer ejecutan comandos en un contenedor aislado con herramientas de Kali Linux.
Informe
El agente reporter resume cada tarea y el informe del flujo se exporta como Markdown o PDF.
Memoria en cada paso. Cada comando y resultado va a la memoria vectorial del flujo, y las guías, respuestas y código que funcionaron van a una base de conocimientos que buscan flujos posteriores. Un grafo de conocimiento opcional vincula hosts, servicios y hallazgos.
Tour del producto
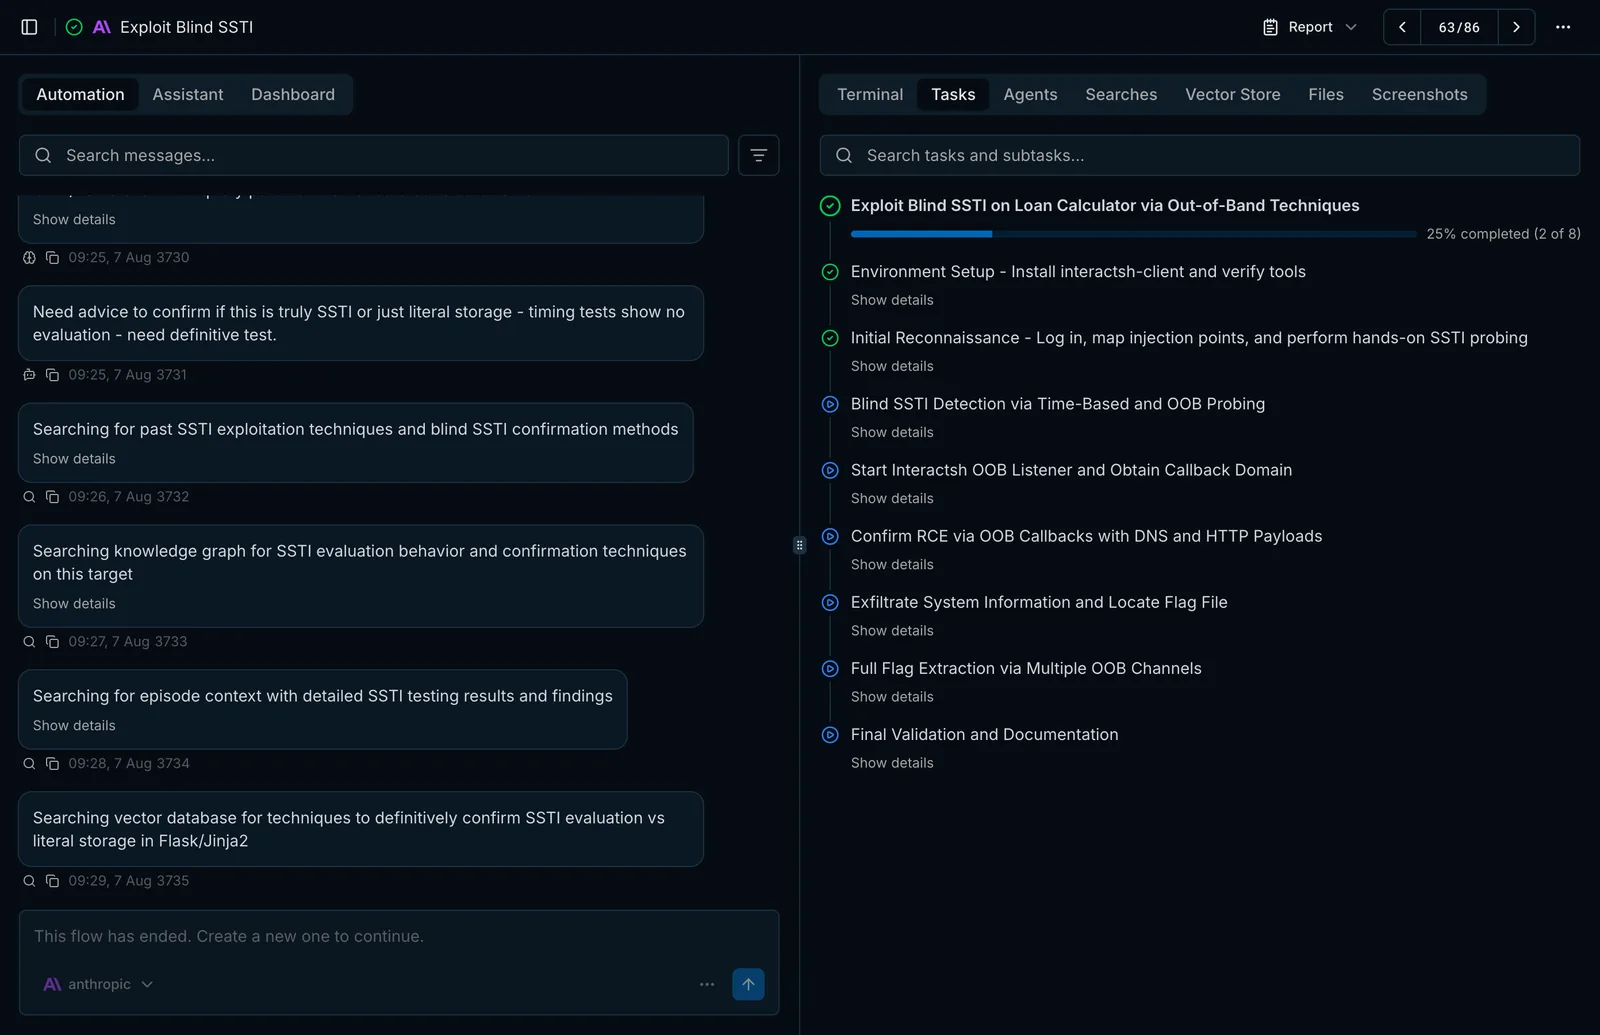
Ve cada paso que dan los agentes
PentAGI muestra el plan, los comandos y los resultados a medida que ocurren, y los guarda para después.
Capacidades
Todo lo que necesita un equipo de pentest, en una plataforma autoalojada
La edición de código abierto incluye la pila completa de agentes: planificación, ejecución, memoria, herramientas, informes y monitorización.
Pruebas y automatización
- Divide cada objetivo en subtareas y las trabaja sin un operador
- Asistente interactivo con las mismas herramientas que los agentes
- Muchas tareas en un solo flujo para trabajos largos en un único alcance
- Varios flujos ejecutándose en paralelo
Agentes de IA
- Un equipo de agentes especializados: pentester, coder, installer, searcher y más
- Planificación, seguimiento del progreso y detección de bucles
- Monitorización de la ejecución y planificación de tareas para modelos abiertos más pequeños
Memoria y conocimiento
- Memoria a largo plazo con búsqueda vectorial sobre cada comando y resultado
- Base de conocimientos de instrucciones y código reutilizada entre flujos
- Grafo de conocimiento opcional de hosts, servicios y hallazgos
- El resumen del historial mantiene los flujos largos dentro de la ventana de contexto
Herramientas e integraciones
- Más de 20 herramientas profesionales de Kali Linux en un contenedor aislado
- Búsqueda web unificada con selección automática del motor y alternativa
- APIs REST y GraphQL con tokens Bearer para tu propia automatización
Navegador, archivos, terminal
- Páginas web como Markdown, HTML o enlaces, además de capturas de pantalla
- Sube documentación, código y binarios a un flujo
- Extrae archivos del sandbox y guárdalos como recursos
Informes y analítica
- Informes de flujo en Markdown o PDF
- Uso de tokens y costes por proveedor, modelo y agente; llamadas a herramientas por función
Despliegue y trabajo en equipo
- Instalador con asistente de configuración que detecta errores comunes
- Cualquier proveedor de LLM, incluidos modelos locales y puertas de enlace como LiteLLM
- Trabajo multiusuario con roles y permisos
- Monitorización con Grafana, OpenTelemetry, Jaeger, Loki y Langfuse
Profundiza en la documentación
Cómo los agentes planifican y delegan, qué recuerdan y cómo configurar modelos, búsqueda y despliegue.
Salvaguardas
Autónomo, no ilimitado
Los límites, la detección de repeticiones y el aislamiento están integrados en cada flujo, por lo que un agente que se atasca se detiene en lugar de entrar en un bucle infinito.
Cada agente tiene un límite de turnos
Los agentes principales se detienen tras 100 turnos del modelo y los demás tras 20. Ambos son valores predeterminados que puedes cambiar.
Las repeticiones se detectan
A partir de la tercera llamada a herramientas idéntica consecutiva, la herramienta no se ejecuta de nuevo y se indica al agente que cambie de rumbo. La séptima detiene al agente.
De vuelta al trabajo, no al chat
Cuando un modelo responde en texto en lugar de actuar, el reflector lo redirige hacia una llamada a herramientas. Tras tres rondas fallidas, el agente se detiene.
Los comandos permanecen en el sandbox
Los comandos de terminal y las operaciones de archivos se ejecutan en el contenedor propio del flujo, nunca en el contenedor de PentAGI, y pueden moverse a un nodo worker separado.
Novedades en 2.2
Más modelos, menos callejones sin salida
Más proveedores de modelos
Mistral, xAI y MiniMax se unen a la lista integrada; Azure OpenAI y el plan Go de OpenCode funcionan mediante el proveedor personalizado.
Conmutación por error de proveedor
Una llamada fallida al modelo se repite en un proveedor alternativo y el cambio se registra en la traza.
Búsqueda web unificada
Una única herramienta web_search elige el mejor motor para enlaces, respuestas, investigación o exploits, reintenta y cambia por su cuenta. Firecrawl y un motor interno basado en navegador son novedades.
Anthropic sin claves
Anthropic puede autenticarse con Workload Identity Federation en lugar de una clave de API de larga duración.
Ediciones
Empieza con código abierto, crece hacia Enterprise
Ambas ediciones son autoalojadas y comparten la plataforma: flujos, sandbox, herramientas y memoria. Enterprise añade perfiles de agente con subagentes, entrega lista para el cliente y soporte.
Open Source
MITLa plataforma completa de agentes para investigadores y equipos de seguridad que la gestionan ellos mismos.
- Flujos autónomos y el asistente interactivo
- Herramientas en sandbox, memoria, búsqueda web y navegador
- Informes de flujo en Markdown o PDF
- Analítica y monitorización con Langfuse y Grafana
- Soporte comunitario en GitHub y Discord
Enterprise
3.0Todo lo de Open Source, más lo que las consultoras y los equipos rojos internos necesitan para entregar sus resultados.
- Plantillas de informes listas para el cliente con exportación a DOCX
- Perfiles de agente y subagentes
- Plugins y tus propios servidores MCP
- Panel de cadena de ataque en vivo
- Licencia comercial y soporte
Instalar
Listo para usar en minutos
Necesitas Docker con Docker Compose, 2 vCPU, 4 GB de RAM, 25 GB de disco y acceso a Internet, además de acceso a al menos un proveedor de LLM.
Instalador interactivo
Comprueba tu sistema, configura proveedores y motores de búsqueda, refuerza la configuración e implementa el stack.
Docker Compose
Descarga el archivo de entorno, añade al menos una clave de proveedor de LLM, crea los archivos de configuración del proveedor e inicia el stack. La consola web se abre en https://localhost:8443.
mkdir -p ~/pentagi && cd ~/pentagi
test -f .env || curl -fo .env.new https://raw.githubusercontent.com/vxcontrol/pentagi/main/.env.example
test -f .env.new && openssl rand -hex 32 | xargs -I VALUE sed -E -i.bak 's/^COOKIE_SIGNING_SALT=salt( .*)?$/COOKIE_SIGNING_SALT=VALUE/' .env.new
test -f .env.new && openssl rand -hex 16 | xargs -I VALUE sed -E -i.bak 's/^PENTAGI_POSTGRES_PASSWORD=postgres( .*)?$/PENTAGI_POSTGRES_PASSWORD=VALUE/' .env.new
test -f .env || mv .env.new .env
touch example.custom.provider.yml example.ollama.provider.yml example.bedrock.provider.yml
curl -O https://raw.githubusercontent.com/vxcontrol/pentagi/main/docker-compose.yml
test -f .env && docker compose up -dComunidad
Desarrollado en abierto
PentAGI se desarrolla en GitHub junto con la comunidad de seguridad.
GitHub
31 mil estrellas · 4,8 mil forks
Marca el repositorio con una estrella, sigue las versiones, reporta problemas y envía pull requests.
Discord
Chat de la comunidad
Haz preguntas, comparte flujos y habla con el equipo que construye PentAGI.
Telegram
Noticias y debate
Anuncios de versiones y un lugar para debatirlos.
¿Encontraste un error o falta una función? Abre un issue o envía un pull request. Conoce a los colaboradores
FAQ
Preguntas frecuentes
¿Es PentAGI realmente de código abierto?
Sí. La edición de código abierto se publica bajo la Licencia MIT en GitHub, y tú ejecutas toda la pila en tu propia infraestructura.
¿Qué modelos de lenguaje puedo usar?
OpenAI, Anthropic, Google Gemini, AWS Bedrock, Ollama, DeepSeek, Mistral, xAI, Qwen, Kimi, GLM y MiniMax están integrados, y cualquier endpoint compatible con OpenAI — vLLM, LiteLLM, OpenRouter, DeepInfra y otros — funciona como proveedor personalizado.
¿Mis datos salen de mi entorno?
PentAGI es autoalojado. Los datos de tus flujos van a los proveedores de modelos y motores de búsqueda que PentAGI esté configurado para usar. La búsqueda de DuckDuckGo está activada por defecto, así que para mantener esos datos en tu red, usa un modelo local y un modelo de embeddings, búsqueda autoalojada y DUCKDUCKGO_ENABLED=false. A los dos minutos de iniciarse y luego cada tres horas, el servidor también informa de su versión, plataforma y un resumen de su configuración y uso —tipos de proveedor, interruptores de funciones y recuentos, nada que nadie haya escrito— a update.pentagi.com, etiquetado con su ID de instalación y clave de licencia, si hay una establecida; establece UPDATE_CHECK_INTERVAL=0 para desactivarlo. Cada vez que se inicia el instalador y después de cada acción que ejecuta, envía las imágenes instaladas y el estado de cada pila, además del mismo resumen mientras PentAGI está en ejecución; UPDATE_CHECK_INTERVAL no le afecta.
¿Dónde se ejecutan las herramientas?
En contenedores Docker aislados creados para cada flujo, nunca en el host. Para producción, ejecútalos en un nodo worker separado y asegurado.
¿Qué evita que un agente entre en bucle y consuma tokens?
Cada agente tiene un límite de turnos del modelo. A partir de la tercera llamada a herramientas idéntica consecutiva, la herramienta no se ejecuta de nuevo, y la séptima detiene al agente. El reflector redirige a un modelo que deja de usar herramientas para que vuelva a trabajar. Todo esto está activado por defecto.
¿Qué necesito para ejecutarlo?
Docker con Docker Compose, 2 vCPU, 4 GB de RAM, 25 GB de disco y acceso a Internet, además de acceso a al menos un proveedor de LLM. El instalador interactivo comprueba el resto.
¿Qué añade Enterprise?
Plantillas de informes listas para el cliente con exportación a DOCX, perfiles de agente y subagentes, plugins y tus propios servidores MCP, el panel de cadena de ataque en vivo y soporte comercial. Las licencias se gestionan en PentAGI Console.
¿Puedo usarlo contra cualquier objetivo?
No. Usa PentAGI solo contra sistemas que poseas o para los que tengas autorización explícita para probar.
Ejecuta tu primer pentest autónomo hoy
Instala la edición de código abierto en minutos, o habla con nosotros sobre Enterprise para tu equipo.