Agenti AI autonomi per penetration test
Descrivi un bersaglio e un obiettivo. PentAGI pianifica il lavoro, esegue gli strumenti in una sandbox isolata, impara da ogni passo e genera un report dei risultati. È open source e self-hosted.
- Un team di agenti specializzati pianifica il test, fa ricerca, sfrutta le vulnerabilità e scrive il report
- Oltre 20 strumenti professionali come nmap, Metasploit e sqlmap, isolati in Docker
- Qualsiasi LLM: provider cloud, modelli locali o il tuo gateway personale
Solo per test di sicurezza autorizzati. Vedi i Termini di utilizzo.
Funziona con i modelli che usi già
- OpenAI
- Anthropic
- Google Gemini
- AWS Bedrock
- Ollama
- DeepSeek
- Mistral
- xAI
- Qwen
- Kimi
- GLM
- MiniMax
Più qualsiasi endpoint compatibile con OpenAI — vLLM, LiteLLM, OpenRouter, DeepInfra e altri — come provider personalizzato.
E cerca nel web e nei database di exploit con
- DuckDuckGo
- Tavily
- Firecrawl
- Traversaal
- Perplexity
- Sploitus
- SearXNG
Come funziona
Un penetration test autonomo, end-to-end
Ogni flow viene eseguito da un team di agenti specializzati. Ogni tipo di agente ha i suoi prompt e strumenti, scegli tu il suo modello e ogni comando viene eseguito in un container isolato, mai sul tuo host.
Obiettivo
Descrivi il bersaglio e cosa testare, in linguaggio naturale.
Piano
Il generator suddivide ogni task in subtask; il refiner rivede il piano man mano che arrivano i risultati.
Ricerca
Il searcher raccoglie nuovo contesto dal web e dai database di exploit; il memorist ricorda ciò che il flow ha già trovato.
Esecuzione
Il pentester, il coder e l'installer eseguono comandi in un container isolato con gli strumenti di Kali Linux.
Report
Il reporter riassume ogni task e il report del flow viene esportato in Markdown o PDF.
Memoria ad ogni passo. Ogni comando e risultato finisce nella memoria vettoriale del flow, mentre guide, risposte e codice funzionante vanno in una base di conoscenza che i flow successivi possono consultare. Un grafo della conoscenza opzionale collega host, servizi e finding.
Tour del prodotto
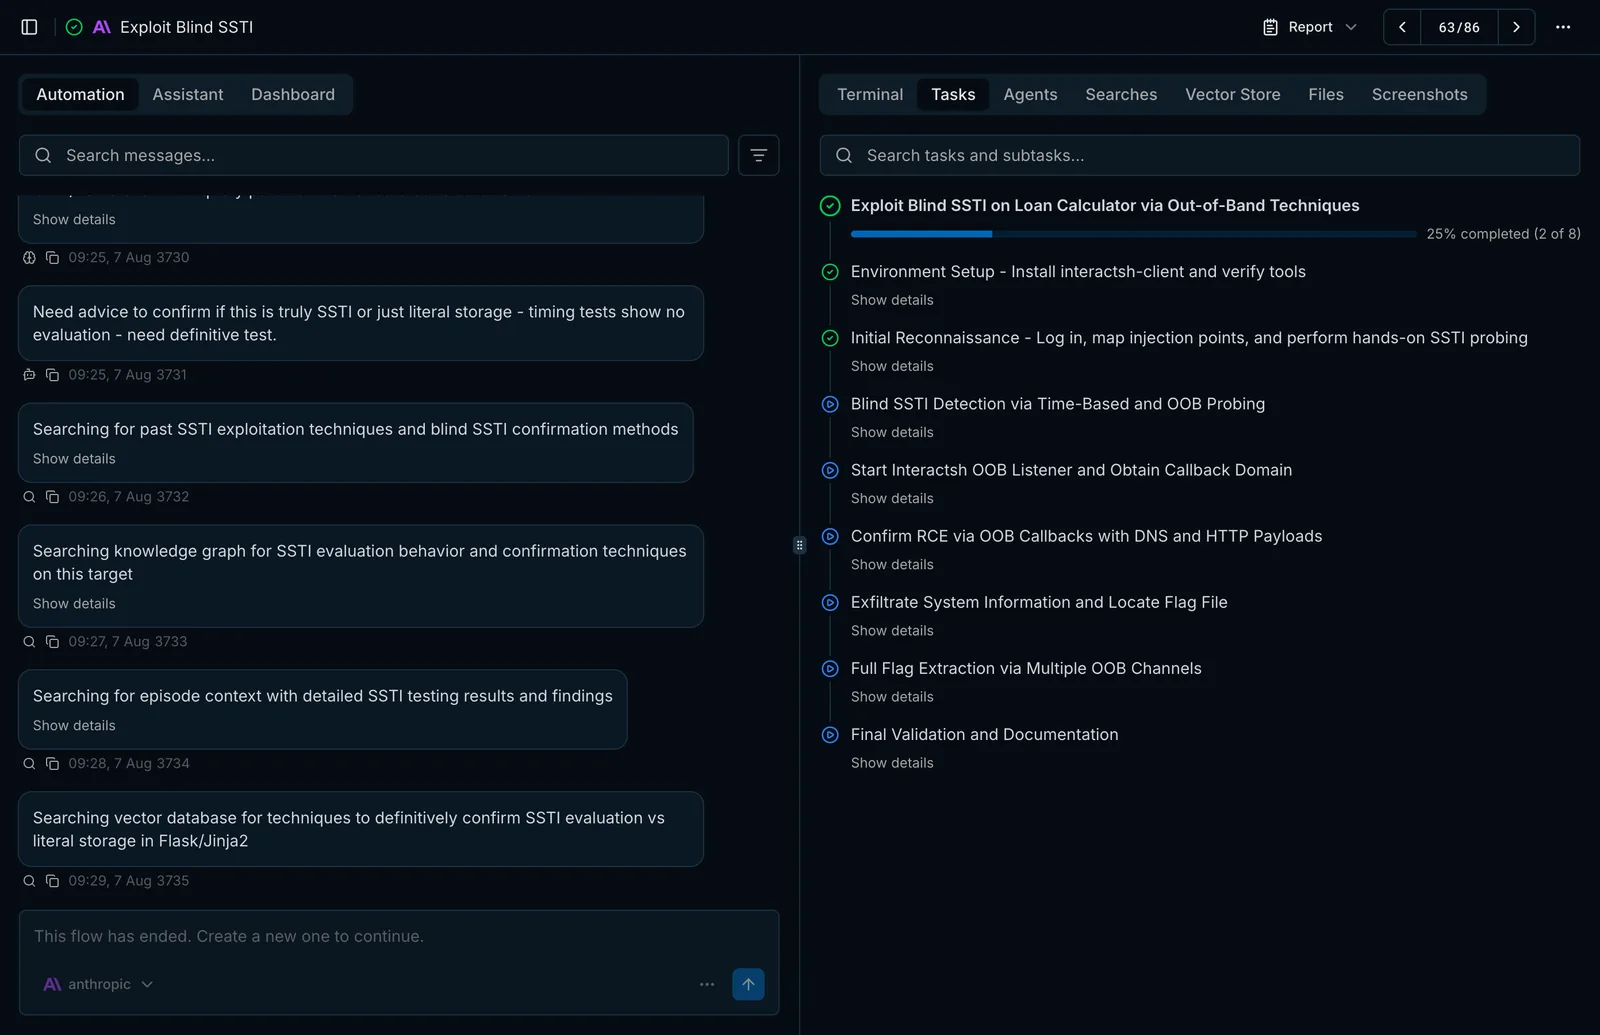
Vedi ogni passo compiuto dagli agenti
PentAGI mostra il piano, i comandi e i risultati in tempo reale e li conserva per dopo.
Funzionalità
Tutto ciò che serve a un team di penetration test, in una piattaforma self-hosted
L'edizione open-source include l'intero stack degli agenti: pianificazione, esecuzione, memoria, strumenti, reportistica e monitoraggio.
Test e automazione
- Suddivide ogni obiettivo in subtask e li porta a termine senza operatore
- Assistente interattivo con gli stessi strumenti degli agenti
- Molti task in un unico flow per lavori lunghi su un singolo scope
- Diversi flow eseguiti in parallelo
Agenti AI
- Un team di agenti specializzati: pentester, coder, installer, searcher e altro
- Pianificazione, monitoraggio dei progressi e rilevamento dei loop
- Monitoraggio dell'esecuzione e pianificazione dei task per modelli open più piccoli
Memoria e conoscenza
- Memoria a lungo termine con ricerca vettoriale su ogni comando e risultato
- Base di conoscenza di istruzioni e codice riutilizzata tra i flow
- Grafo della conoscenza opzionale di host, servizi e finding
- La sintesi a catena mantiene i flow lunghi entro la finestra di contesto
Strumenti e integrazioni
- Oltre 20 strumenti professionali di Kali Linux in un container isolato
- Ricerca web unificata con selezione automatica del motore di ricerca e fallback
- API REST e GraphQL con token Bearer per la tua automazione
Browser, file, terminale
- Pagine web come Markdown, HTML o link, più screenshot
- Carica documentazione, codice e binari in un flow
- Estrai file dalla sandbox e salvali come risorse
Reportistica e analisi
- Report del flow in Markdown o PDF
- Utilizzo di token e costi per provider, modello e agente; chiamate agli strumenti per funzione
Deployment e lavoro di squadra
- Installatore con una procedura guidata che intercetta gli errori comuni
- Qualsiasi provider LLM, inclusi modelli locali e gateway come LiteLLM
- Lavoro multiutente con ruoli e permessi
- Monitoraggio con Grafana, OpenTelemetry, Jaeger, Loki e Langfuse
Approfondisci nella documentazione
Come gli agenti pianificano e delegano, cosa ricordano e come configurare modelli, ricerca e distribuzione.
Protezioni
Autonomo, non illimitato
Limiti, rilevamento delle ripetizioni e isolamento sono integrati in ogni flow, così un agente che si blocca si ferma invece di andare in loop all'infinito.
Ogni agente ha un limite di turni
Gli agenti principali si fermano dopo 100 turni del modello e gli altri dopo 20. Entrambi sono valori predefiniti che puoi modificare.
Le ripetizioni vengono rilevate
Dalla terza chiamata agli strumenti identica consecutiva lo strumento non viene più eseguito e l'agente riceve l'istruzione di cambiare rotta. La settima ferma l'agente.
Al lavoro, non a chiacchierare
Quando un modello risponde in prosa invece di agire, il reflector lo riporta verso una chiamata agli strumenti. Dopo tre round falliti l'agente si ferma.
I comandi restano nella sandbox
I comandi del terminal e le operazioni sui file vengono eseguiti nel container del flow, mai nel container di PentAGI, e possono spostarsi su un nodo worker separato.
Novità in 2.2
Più modelli, meno vicoli ciechi
Più provider di modelli
Mistral, xAI e MiniMax si aggiungono all'elenco integrato; Azure OpenAI e il piano Go di OpenCode funzionano tramite il provider personalizzato.
Failover del provider
Una chiamata al modello fallita viene ripetuta su un provider di riserva e il cambio viene registrato nella traccia.
Ricerca web unificata
Uno strumento web_search sceglie il motore di ricerca migliore per link, risposte, ricerche o exploit, ritenta e passa al fallback autonomamente. Firecrawl e un motore interno basato su browser sono nuove aggiunte.
Anthropic keyless
Anthropic può autenticarsi con Workload Identity Federation invece di una chiave API a lunga durata.
Edizioni
Inizia con l'open source, cresci verso Enterprise
Entrambe le edizioni sono self-hosted e condividono la piattaforma: flow, sandbox, strumenti e memoria. Enterprise aggiunge profili agente con subagenti, consegne pronte per il cliente e supporto.
Open Source
MITLa piattaforma completa di agenti per ricercatori e team di sicurezza che la gestiscono in autonomia.
- Flow autonomi e assistente interattivo
- Strumenti in sandbox, memoria, ricerca web e browser
- Report del flow in Markdown o PDF
- Analisi, monitoraggio con Langfuse e Grafana
- Supporto della community su GitHub e Discord
Enterprise
3.0Tutto ciò che offre Open Source, più quanto serve alle società di consulenza e ai red team interni per le consegne.
- Template di report pronti per il cliente con esportazione DOCX
- Profili agente e subagenti
- Plugin e i tuoi server MCP
- Dashboard della catena d'attacco in tempo reale
- Licenza commerciale e supporto
Installazione
Operativo in pochi minuti
Ti servono Docker con Docker Compose, 2 vCPU, 4 GB di RAM, 25 GB di disco e accesso a Internet, più l'accesso ad almeno un provider LLM.
Installatore interattivo
Controlla il tuo sistema, configura provider e motori di ricerca, mette in sicurezza l'installazione e distribuisce lo stack.
Docker Compose
Scarica il file di ambiente, aggiungi almeno una chiave per un provider LLM, crea i file di configurazione del provider e avvia lo stack. La console web si apre su https://localhost:8443.
mkdir -p ~/pentagi && cd ~/pentagi
test -f .env || curl -fo .env.new https://raw.githubusercontent.com/vxcontrol/pentagi/main/.env.example
test -f .env.new && openssl rand -hex 32 | xargs -I VALUE sed -E -i.bak 's/^COOKIE_SIGNING_SALT=salt( .*)?$/COOKIE_SIGNING_SALT=VALUE/' .env.new
test -f .env.new && openssl rand -hex 16 | xargs -I VALUE sed -E -i.bak 's/^PENTAGI_POSTGRES_PASSWORD=postgres( .*)?$/PENTAGI_POSTGRES_PASSWORD=VALUE/' .env.new
test -f .env || mv .env.new .env
touch example.custom.provider.yml example.ollama.provider.yml example.bedrock.provider.yml
curl -O https://raw.githubusercontent.com/vxcontrol/pentagi/main/docker-compose.yml
test -f .env && docker compose up -dCommunity
Sviluppato apertamente
PentAGI è sviluppato su GitHub insieme alla community della sicurezza.
GitHub
31.099 stelle · 4877 fork
Metti una stella al repository, segui le release, segnala problemi e invia pull request.
Discord
Chat della community
Fai domande, condividi i flow e parla con il team che costruisce PentAGI.
Telegram
Notizie e discussioni
Annunci delle release e un luogo per discuterne.
Hai trovato un bug o manca una funzionalità? Apri una issue o invia una pull request. Incontra i contributori
FAQ
Domande e risposte
PentAGI è davvero open source?
Sì. L'edizione open source è rilasciata con licenza MIT su GitHub ed esegui l'intero stack sulla tua infrastruttura.
Quali modelli linguistici posso usare?
OpenAI, Anthropic, Google Gemini, AWS Bedrock, Ollama, DeepSeek, Mistral, xAI, Qwen, Kimi, GLM e MiniMax sono integrati e qualsiasi endpoint compatibile con OpenAI — vLLM, LiteLLM, OpenRouter, DeepInfra e altri — funziona come provider personalizzato.
I miei dati escono dal mio ambiente?
PentAGI è self-hosted. I dati dei tuoi flow vanno ai provider di modelli e ai motori di ricerca che PentAGI è configurato per usare. La ricerca DuckDuckGo è attiva di default, quindi per mantenere quei dati nella tua rete, usa un modello locale e un modello di embedding, una ricerca self-hosted e DUCKDUCKGO_ENABLED=false. Entro due minuti dall'avvio e poi ogni tre ore, il server invia anche la sua versione, la piattaforma e un riepilogo della sua configurazione e del suo utilizzo — tipi di provider, feature flag e conteggi, niente che qualcuno abbia scritto — a update.pentagi.com, contrassegnati con l'ID di installazione e la chiave di licenza, se impostata; imposta UPDATE_CHECK_INTERVAL=0 per disattivarlo. Ogni volta che l'installer si avvia e dopo ogni azione che esegue, invia le immagini installate e lo stato di ogni stack, più lo stesso riepilogo mentre PentAGI è in esecuzione; UPDATE_CHECK_INTERVAL non lo influenza.
Dove vengono eseguiti gli strumenti?
In container Docker isolati creati per ogni flow, mai sull'host. Per la produzione, eseguili su un nodo worker separato e messo in sicurezza.
Cosa impedisce a un agente di andare in loop e consumare token?
Ogni agente ha un limite sui turni del modello. Dalla terza chiamata agli strumenti identica consecutiva lo strumento non viene più eseguito e la settima ferma l'agente. Il reflector riporta al lavoro un modello che smette di usare gli strumenti. Tutto questo è attivo per impostazione predefinita.
Cosa mi serve per eseguirlo?
Docker con Docker Compose, 2 vCPU, 4 GB di RAM, 25 GB di disco e accesso a Internet, più l'accesso ad almeno un provider LLM. L'installatore interattivo controlla il resto.
Cosa aggiunge Enterprise?
Template di report pronti per il cliente con esportazione DOCX, profili agente e subagenti, plugin e i tuoi server MCP, la dashboard della catena d'attacco in tempo reale e il supporto commerciale. Le licenze sono gestite nella PentAGI Console.
Posso usarlo contro qualsiasi target?
No. Usa PentAGI solo contro sistemi di tua proprietà o per i quali hai un'autorizzazione esplicita al test.
Esegui il tuo primo penetration test autonomo oggi
Installa l'edizione open source in pochi minuti, oppure parlaci di Enterprise per il tuo team.