Agentes de IA autônomos para pentest
Descreva um alvo e um objetivo. O PentAGI planeja o trabalho, executa as ferramentas em uma sandbox isolada, aprende com cada etapa e relata o que encontrou. Código aberto e autohospedado.
- Uma equipe de agentes especializados planeja o teste, pesquisa, explora e escreve o relatório
- Mais de 20 ferramentas profissionais como nmap, Metasploit e sqlmap, isoladas no Docker
- Qualquer LLM: provedores em nuvem, modelos locais ou seu próprio gateway
Apenas para testes de segurança autorizados. Veja os Termos de Uso.
Funciona com os modelos que você já usa
- OpenAI
- Anthropic
- Google Gemini
- AWS Bedrock
- Ollama
- DeepSeek
- Mistral
- xAI
- Qwen
- Kimi
- GLM
- MiniMax
Além de qualquer endpoint compatível com OpenAI — vLLM, LiteLLM, OpenRouter, DeepInfra e outros — como provedor personalizado.
E pesquisa na web e em bancos de dados de exploits com
- DuckDuckGo
- Tavily
- Firecrawl
- Traversaal
- Perplexity
- Sploitus
- SearXNG
Como funciona
Um pentest autônomo, de ponta a ponta
Cada fluxo é executado por uma equipe de agentes especializados. Cada tipo de agente tem seu próprio prompt e ferramentas, você escolhe o modelo dele e cada comando roda em um container isolado — nunca no seu host.
Objetivo
Você descreve o alvo e o que testar, em linguagem simples.
Plano
O generator divide cada tarefa em subtarefas; o refiner revisa o plano conforme os resultados chegam.
Pesquisa
O searcher reúne contexto atualizado da web e de bancos de dados de exploits; o memorist recorda o que o fluxo já encontrou.
Execução
O pentester, o coder e o installer executam comandos em um container isolado com ferramentas do Kali Linux.
Relatório
O reporter resume cada tarefa e o relatório do fluxo é exportado como Markdown ou PDF.
Memória em cada etapa. Cada comando e resultado vai para a memória vetorial do fluxo, e guias, respostas e códigos que funcionaram vão para uma base de conhecimento que fluxos futuros consultam. Um grafo de conhecimento opcional vincula hosts, serviços e achados.
Tour pelo produto
Veja cada passo que os agentes dão
O PentAGI mostra o plano, os comandos e os resultados conforme acontecem e os mantém para consulta posterior.
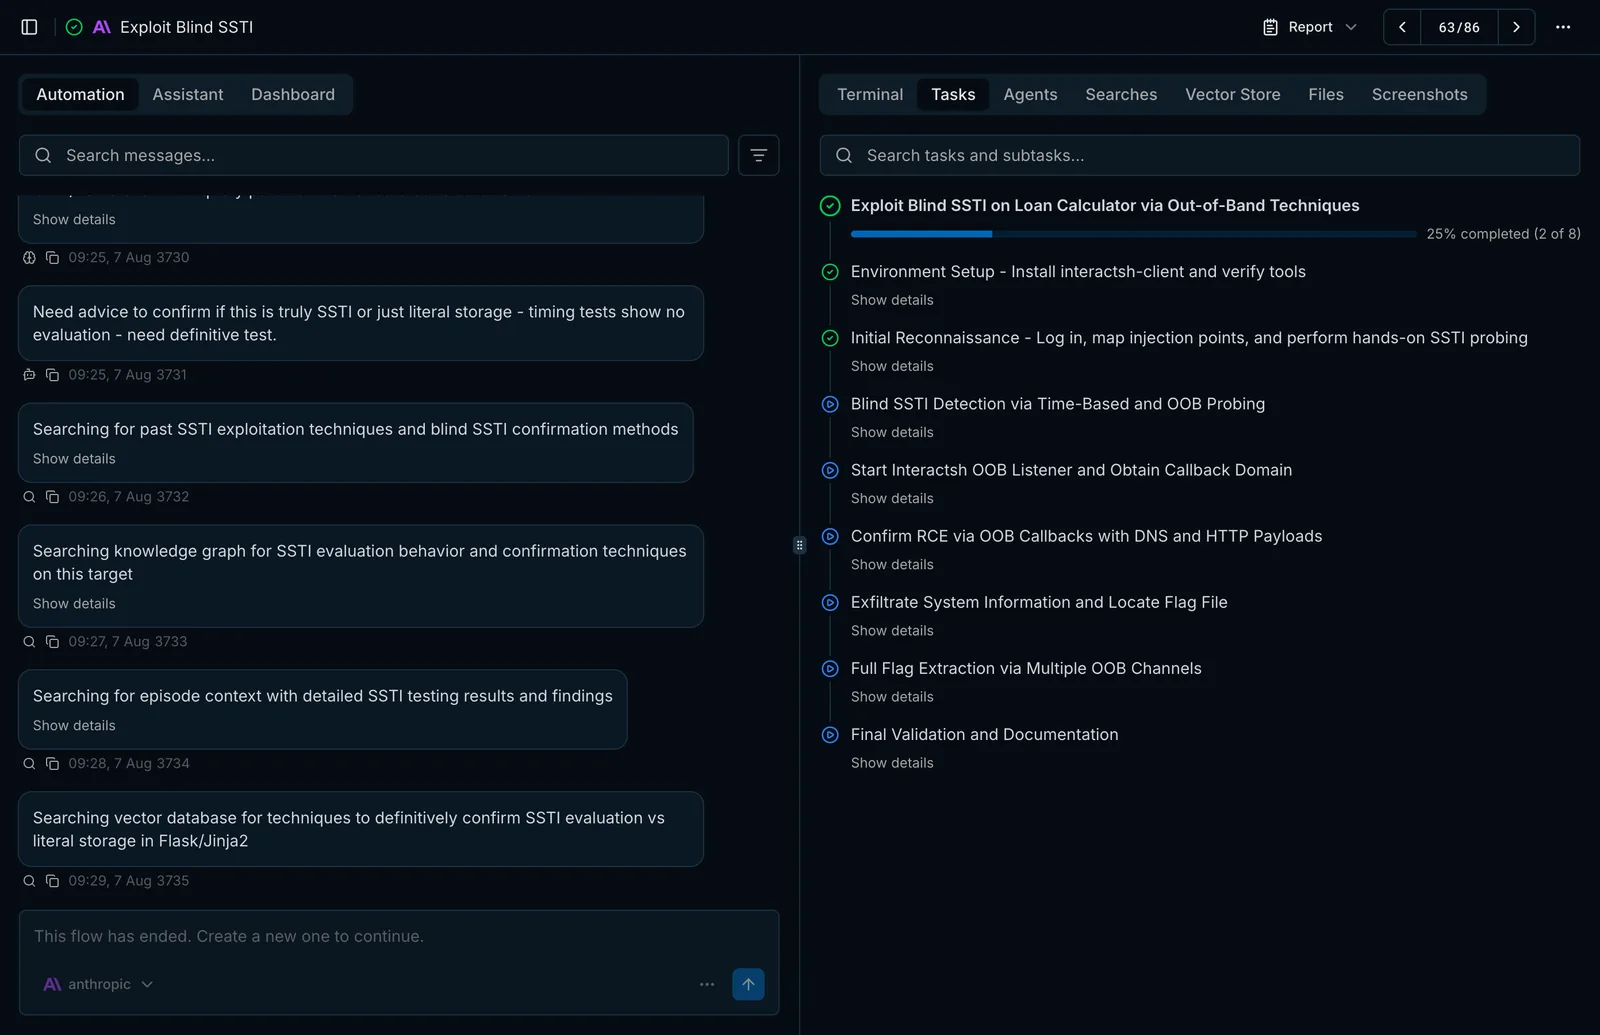
Recursos
Tudo o que uma equipe de pentest precisa, em uma plataforma autohospedada
A edição de código aberto inclui toda a pilha de agentes: planejamento, execução, memória, ferramentas, relatórios e monitoramento.
Testes e automação
- Divide cada objetivo em subtarefas e as executa sem um operador
- Assistente interativo com as mesmas ferramentas dos agentes
- Várias tarefas em um único fluxo para trabalhos longos em um mesmo escopo
- Vários fluxos rodando em paralelo
Agentes de IA
- Uma equipe de agentes especializados: pentester, coder, installer, searcher e mais
- Planejamento, acompanhamento de progresso e detecção de loops
- Monitoramento de execução e planejamento de tarefas para modelos abertos menores
Memória e conhecimento
- Memória de longo prazo com busca vetorial sobre cada comando e resultado
- Base de conhecimento de instruções e código reutilizada entre fluxos
- Grafo de conhecimento opcional de hosts, serviços e achados
- Resumo em cadeia mantém fluxos longos dentro da janela de contexto
Ferramentas e integrações
- Mais de 20 ferramentas profissionais do Kali Linux em um contêiner isolado
- Busca na web unificada com seleção automática de mecanismo de busca e fallback
- APIs REST e GraphQL com tokens Bearer para sua própria automação
Navegador, arquivos, terminal
- Páginas web como Markdown, HTML ou links, além de capturas de tela
- Faça upload de documentação, código e binários para um fluxo
- Extraia arquivos da sandbox e salve-os como recursos
Relatórios e análises
- Relatórios de fluxo em Markdown ou PDF
- Uso de tokens e custos por provedor, modelo e agente; chamadas de ferramentas por função
Implantação e trabalho em equipe
- Instalador com assistente de configuração que evita erros comuns
- Qualquer provedor de LLM, incluindo modelos locais e gateways como o LiteLLM
- Trabalho multiusuário com funções e permissões
- Monitoramento com Grafana, OpenTelemetry, Jaeger, Loki e Langfuse
Aprofunde-se na documentação
Como os agentes planejam e delegam, o que eles lembram e como configurar modelos, busca e implantação.
Salvaguardas
Autônomo, não ilimitado
Limites, detecção de repetição e isolamento são integrados a cada fluxo, para que um agente que travar pare em vez de entrar em loop indefinidamente.
Cada agente tem um limite de turnos
Os agentes principais param após 100 turnos do modelo e os outros após 20. Ambos são padrões que você pode alterar.
Repetições são detectadas
A partir da terceira chamada de ferramentas idêntica consecutiva, a ferramenta não é executada novamente e o agente é instruído a mudar de curso. Na sétima, o agente para.
De volta ao trabalho, não ao chat
Quando um modelo responde em texto corrido em vez de agir, o reflector o direciona de volta para uma chamada de ferramentas. Após três rodadas falhas, o agente para.
Comandos ficam na sandbox
Comandos de terminal e operações de arquivo rodam no container próprio do fluxo, nunca no container do PentAGI, e podem ser movidos para um nó worker separado.
O que há de novo na 2.2
Mais modelos, menos becos sem saída
Mais provedores de modelos
Mistral, xAI e MiniMax entram na lista integrada; Azure OpenAI e o plano Go do OpenCode funcionam pelo provedor personalizado.
Failover de provedor
Uma chamada de modelo com falha é repetida em um provedor de fallback, e a troca é registrada no rastreamento.
Busca na web unificada
Uma única ferramenta web_search escolhe o melhor mecanismo de busca para links, respostas, pesquisas ou exploits, com retentativas e fallback automáticos. Firecrawl e um mecanismo interno baseado em navegador são novidades.
Anthropic sem chave
A Anthropic pode autenticar com Federação de Identidade de Carga de Trabalho em vez de uma chave de API de longa duração.
Edições
Comece open source, cresça para Enterprise
Ambas as edições são auto-hospedadas e compartilham a plataforma — fluxos, sandbox, ferramentas e memória. A Enterprise adiciona perfis de agente com subagentes, entrega pronta para o cliente e suporte.
Open Source
MITA plataforma completa de agentes para pesquisadores e equipes de segurança que a executam por conta própria.
- Fluxos autônomos e o assistente interativo
- Ferramentas em sandbox, memória, busca na web e navegador
- Relatórios de fluxo em Markdown ou PDF
- Análises, monitoramento com Langfuse e Grafana
- Suporte da comunidade no GitHub e Discord
Enterprise
3.0Tudo do Open Source, mais o que consultorias e red teams internos precisam para entregar.
- Templates de relatório prontos para o cliente com exportação DOCX
- Perfis de agente e subagentes
- Plugins e seus próprios servidores MCP
- Painel da cadeia de ataque em tempo real
- Licença comercial e suporte
Instalar
Funcionando em minutos
Você precisa de Docker com Docker Compose, 2 vCPU, 4 GB de RAM, 25 GB de disco e acesso à internet, além de acesso a pelo menos um provedor de LLM.
Instalador interativo
Verifica seu sistema, configura provedores e mecanismos de busca, reforça a segurança da instalação e implanta a plataforma.
Docker Compose
Baixe o arquivo de ambiente, adicione pelo menos uma chave de provedor de LLM, crie os arquivos de configuração do provedor e inicie a plataforma. O console web abre em https://localhost:8443.
mkdir -p ~/pentagi && cd ~/pentagi
test -f .env || curl -fo .env.new https://raw.githubusercontent.com/vxcontrol/pentagi/main/.env.example
test -f .env.new && openssl rand -hex 32 | xargs -I VALUE sed -E -i.bak 's/^COOKIE_SIGNING_SALT=salt( .*)?$/COOKIE_SIGNING_SALT=VALUE/' .env.new
test -f .env.new && openssl rand -hex 16 | xargs -I VALUE sed -E -i.bak 's/^PENTAGI_POSTGRES_PASSWORD=postgres( .*)?$/PENTAGI_POSTGRES_PASSWORD=VALUE/' .env.new
test -f .env || mv .env.new .env
touch example.custom.provider.yml example.ollama.provider.yml example.bedrock.provider.yml
curl -O https://raw.githubusercontent.com/vxcontrol/pentagi/main/docker-compose.yml
test -f .env && docker compose up -dComunidade
Desenvolvido abertamente
O PentAGI é desenvolvido no GitHub junto com a comunidade de segurança.
GitHub
31 mil estrelas · 4,8 mil forks
Dê uma estrela no repositório, acompanhe os lançamentos, relate problemas e envie pull requests.
Discord
Chat da comunidade
Faça perguntas, compartilhe fluxos e converse com a equipe que constrói o PentAGI.
Telegram
Notícias e discussões
Anúncios de lançamentos e um espaço para discutí-los.
Encontrou um bug ou sentiu falta de um recurso? Abra uma issue ou envie um pull request. Conheça os contribuidores
FAQ
Perguntas respondidas
O PentAGI é realmente open source?
Sim. A edição open source é lançada sob a Licença MIT no GitHub, e você executa toda a stack na sua própria infraestrutura.
Quais modelos de linguagem posso usar?
OpenAI, Anthropic, Google Gemini, AWS Bedrock, Ollama, DeepSeek, Mistral, xAI, Qwen, Kimi, GLM e MiniMax já vêm integrados, e qualquer endpoint compatível com OpenAI — vLLM, LiteLLM, OpenRouter, DeepInfra e outros — funciona como um provedor personalizado.
Meus dados saem do meu ambiente?
O PentAGI é auto-hospedado. Os dados dos seus fluxos vão para os provedores de modelo e mecanismos de busca que o PentAGI está configurado para usar. A busca do DuckDuckGo vem ativada por padrão, então, para manter esses dados na sua rede, use um modelo local e um modelo de embeddings, busca auto-hospedada e DUCKDUCKGO_ENABLED=false. Dentro de dois minutos após o início e depois a cada três horas, o servidor também informa sua versão, plataforma e um resumo de sua configuração e uso — tipos de provedor, chaves de recursos e contagens, nada que alguém tenha escrito — para update.pentagi.com, identificado pelo ID de instalação e chave de licença, se houver; defina UPDATE_CHECK_INTERVAL=0 para desativar isso. Cada vez que o instalador inicia e após cada ação que ele executa, ele envia as imagens instaladas e o estado de cada stack, além do mesmo resumo enquanto o PentAGI estiver em execução; UPDATE_CHECK_INTERVAL não afeta isso.
Onde as ferramentas são executadas?
Em containers Docker isolados criados para cada fluxo, nunca no host. Para produção, execute-os em um nó worker separado e reforçado.
O que impede um agente de entrar em loop e gastar tokens?
Cada agente tem um limite de turnos do modelo. A partir da terceira chamada de ferramentas idêntica consecutiva, a ferramenta não é executada novamente, e na sétima o agente para. O reflector direciona um modelo que para de usar ferramentas de volta ao trabalho. Tudo isso está ativado por padrão.
O que preciso para executar?
Docker com Docker Compose, 2 vCPU, 4 GB de RAM, 25 GB de disco e acesso à internet, além de acesso a pelo menos um provedor de LLM. O instalador interativo verifica o restante.
O que a edição Enterprise adiciona?
Templates de relatório prontos para clientes com exportação em DOCX, perfis de agente e subagentes, plugins e seus próprios servidores MCP, o painel da cadeia de ataque em tempo real e suporte comercial. As licenças são gerenciadas no PentAGI Console.
Posso usá-lo contra qualquer alvo?
Não. Use o PentAGI apenas contra sistemas que você possui ou tem autorização explícita para testar.
Execute seu primeiro pentest autônomo hoje
Instale a edição open source em minutos ou fale conosco sobre a edição Enterprise para sua equipe.