Reports
Documentos listos para el customer generados desde un flow, con templates y marca.
Enterprise convierte un flowflow — flujoUna ejecución de PentAGI: un objetivo, las tareas creadas a partir de tus mensajes y todo lo que hicieron los agentes en el proceso. en un documento terminado en lugar de una exportación de taskstask — tareaUna solicitud en un flujo: su primer mensaje, o un mensaje posterior que no responde a una pregunta de un agente. PentAGI divide cada tarea en subtareas. y subtaskssubtask — subtareaUn paso de una tarea. PentAGI planifica las subtareas de cada tarea y las ajusta a medida que avanza el trabajo..
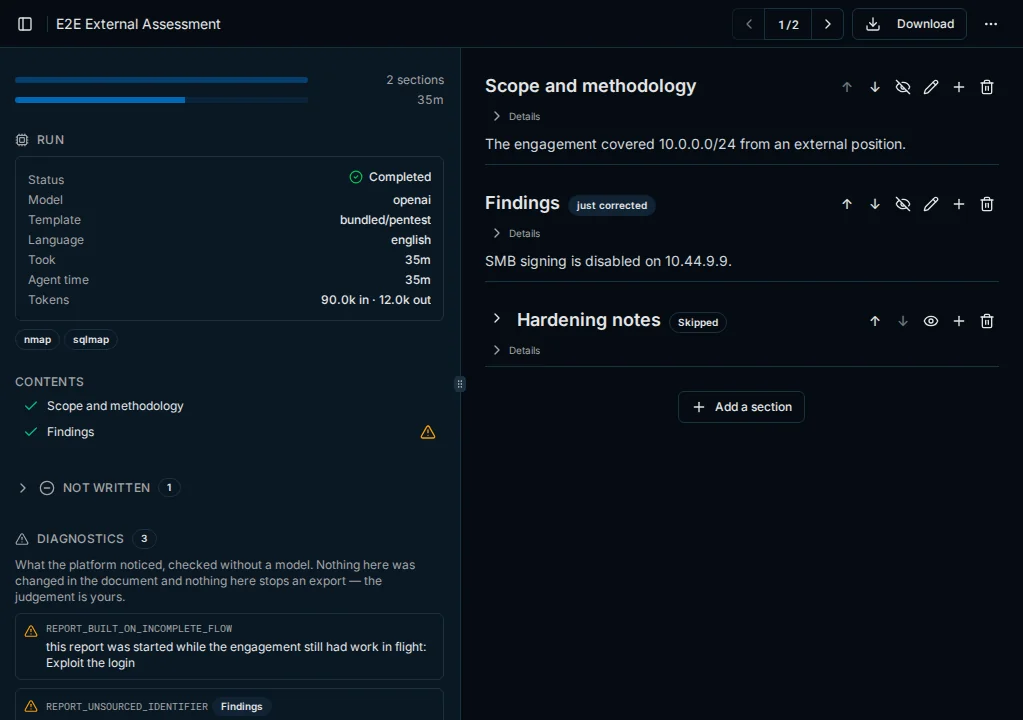
- Templates deciden la estructura. Enterprise incluye una, PentAGI Penetration Testing Reportreport — informeEl documento que PentAGI escribe sobre un flujo y sus hallazgos. En Enterprise, es un documento listo para el cliente construido a partir de una plantilla. (Default), que nadie puede editar: cópiala, o crea o importa la tuya propia en Settings → Report Templates — por ejemplo documentos separados para el customercustomer — clienteEl cliente que recibe el pentest y su informe., los ingenieros y la dirección.
- Generación se inicia desde la pestaña Reports del flow con Create report y recorre la templatetemplate — plantillaTexto guardado que PentAGI reutiliza. Una plantilla guardada en Templates rellena el primer mensaje de un nuevo flujo; en Enterprise, una plantilla de informe define las secciones de un informe y su orden, de modo que diferentes plantillas producen distintos documentos para el cliente, los ingenieros y la dirección. sección por sección; un agentagent — agenteUn agente de IA de PentAGI: un modelo con su propio prompt, configuración y herramientas que realiza un tipo de trabajo en un flujo, como probar, escribir código o buscar en la web. composer en el modelo
adviserredacta las secciones narrativas a partir de los datos del flow, mientras que la portada, las métricas y tablas como la distribución de severidad, la attack chainattack chain — cadena de ataqueLa secuencia de pasos que llevó al acceso, desde el primer hallazgo hasta el objetivo del test. paso a paso y las toolstool — herramientaAquello con lo que actúa un agente: una capacidad integrada como el terminal, el navegador aislado o la búsqueda web, o un programa en el sandbox como nmap, metasploit o sqlmap. utilizadas se ensamblan sin modelo; las secciones repetitivas se expanden por cada elemento que cubren, como findingsfinding — hallazgoAlgo que el test descubrió y registró, como un host, un servicio en ejecución o una vulnerabilidad. individuales. - Edición: los operadores pueden editar secciones, adjuntar archivos y aplicar marca; un agent reviser en el modelo
assistantaplica las correcciones solicitadas. - Diagnósticos verifican el report terminado de forma determinista, por ejemplo señalando identificadores que no aparecen en el flow. Aconsejan y nunca reescriben.
- Exportación a Markdown, PDF o Word (DOCX), o descarga un Archive (ZIP) que incluye el report junto con sus archivos adjuntos. El PDF incluye el tema, el logotipo y la imagen de portada del template; Word incluye el logotipo de portada y los estilos integrados, a menos que Page Header/Footer → Apply the template theme to Word exports esté activado; Markdown no incluye ninguna marca.
Última actualización el
Plugins y MCP
Amplía los agents de Enterprise con plugins y habilidades portátiles en el formato agent-plugins.org y con tus propios MCP servers a través de Streamable HTTP o SSE.
Knowledge graph y analíticas
Cómo el knowledge graph vincula hosts, servicios, vulnerabilidades y acceso, sus dos backends y el panel de attack chain construido a partir de él.