Knowledge graph y analíticas
Cómo el knowledge graph vincula hosts, servicios, vulnerabilidades y acceso, sus dos backends y el panel de attack chain construido a partir de él.
El registro de PostgreSQL responde qué imprimió un comando. El knowledge graphknowledge graph — grafo de conocimientoEl grafo de hosts, servicios, vulnerabilidades y el acceso entre ellos que PentAGI construye durante un test cuando esta función opcional está activada. Muestra cómo se conectan los hallazgos. responde cómo se conectan dos findingsfinding — hallazgoAlgo que el test descubrió y registró, como un host, un servicio en ejecución o una vulnerabilidad.: qué host ejecuta qué servicio, qué vulnerabilidad condujo a qué acceso.
Dos backends
| graphstore | graphiti | |
|---|---|---|
| Se ejecuta como | en el backend, graph en Neo4j | servicio separado en Neo4j |
| Habilitado por | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agentagent — agenteUn agente de IA de PentAGI: un modelo con su propio prompt, configuración y herramientas que realiza un tipo de trabajo en un flujo, como probar, escribir código o buscar en la web. tooltool — herramientaAquello con lo que actúa un agente: una capacidad integrada como el terminal, el navegador aislado o la búsqueda web, o un programa en el sandbox como nmap, metasploit o sqlmap. | graphstore_ | graphiti_ |
| Estado | sucesor de graphiti | heredado, conservado para comparación |
Ambos están limitados a un único flowflow — flujoUna ejecución de PentAGI: un objetivo, las tareas creadas a partir de tus mensajes y todo lo que hicieron los agentes en el proceso.: cada lectura filtra por él, así que un flow nunca ve el grafo de otro flow.
Ambos backends están desactivados por defecto. Con GRAPHSTORE_, el graphstore necesita GRAPHSTORE_ y GRAPHSTORE_, y PentAGI no se inicia sin ellos.
Con Graphiti habilitado también, los dos backends almacenan los activos de forma diferente, por lo que PentAGI se niega a iniciarse cuando ambos escriben una base de datos con el mismo nombre en un servidor, o en cualquier servidor mientras NEO4J_ de Graphiti no esté configurado, a menos que GRAPHSTORE_. El Neo4j incluido es Community y sirve solo a la base de datos neo4j: con ambos backends en él, mantén neo4j y permite el uso compartido, a costa de la calidad del graph, ya que los puertos y servicios se almacenan dos veces y algunas escrituras de Graphiti pueden ser rechazadas. Para mantener los graphs separados, dale al graphstore su propio servidor Neo4j, o su propia base de datos en Neo4j Enterprise: PentAGI crea esa base de datos si falta cuando la cuenta de Neo4j del graphstore puede crear bases de datos; de lo contrario, créala de antemano.
Panel de la attack chain
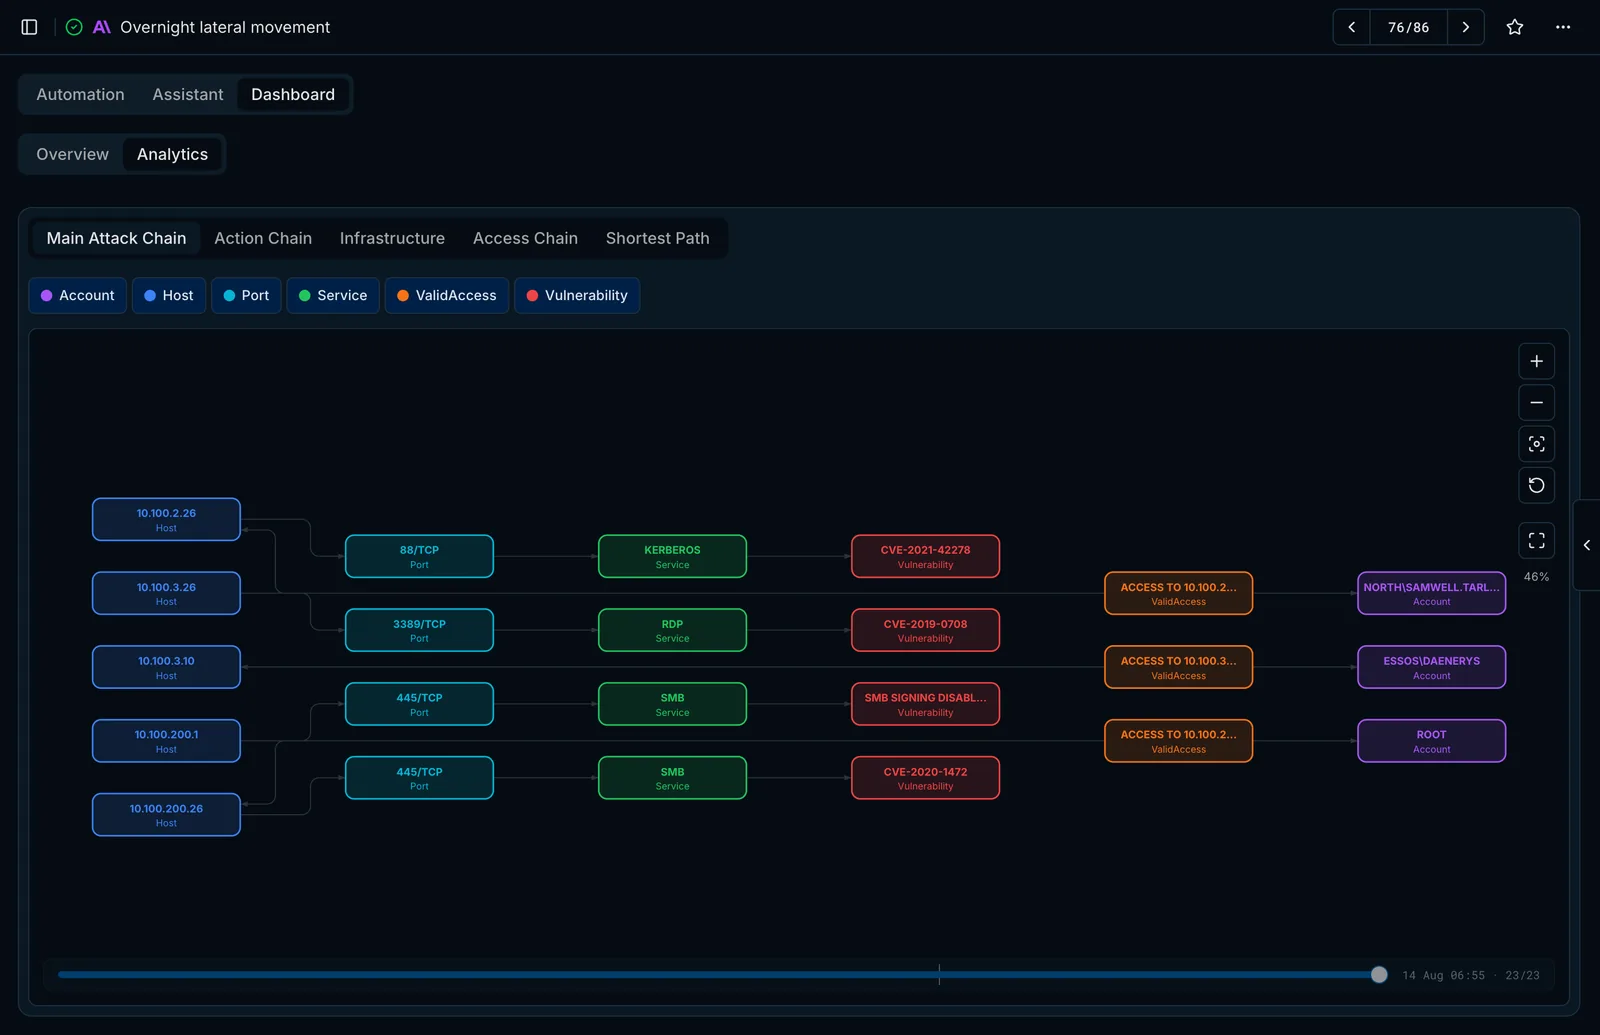
Con el knowledge graph habilitado, la pestaña Dashboard → Analytics del flow renderiza el grafo a medida que crece:
- Main Attack Chain: hosts, puertos, servicios, vulnerabilidades, accesos confirmados y cuentas.
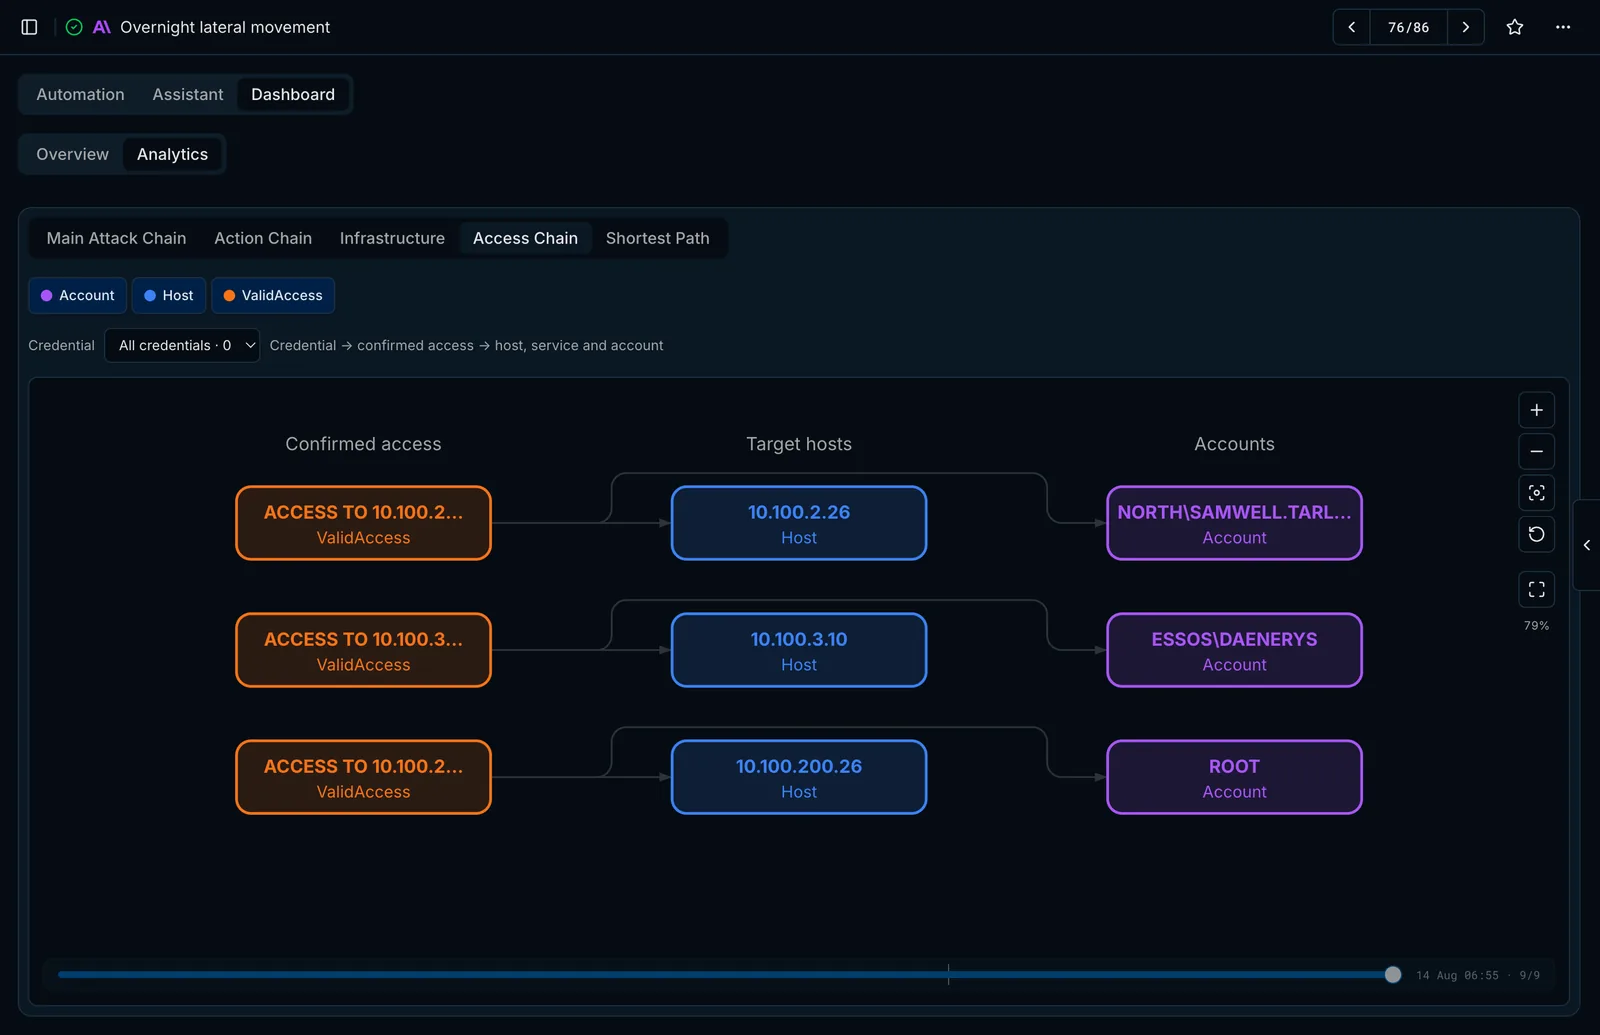
- Vistas de Action Chain, Infrastructure, Access Chain y Priv Esc Chain.
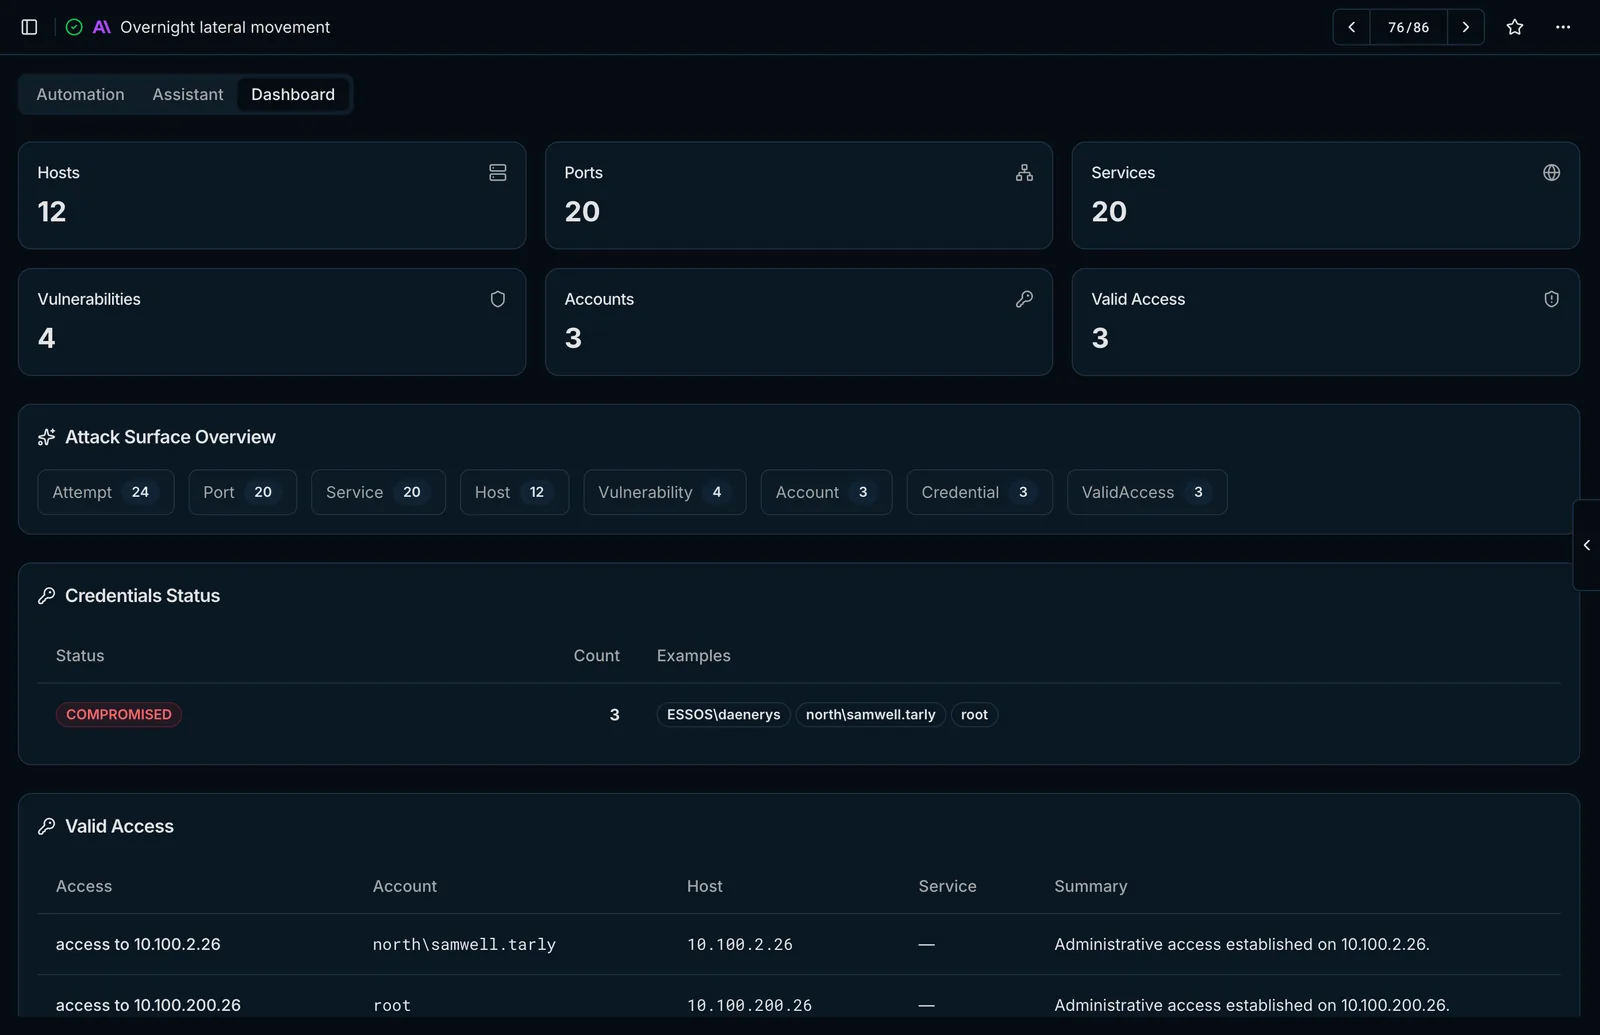
- Un control deslizante de línea temporal para reproducir cómo evolucionó el panorama, además de tablas de puertos abiertos, CVEs detectados y estado de credenciales.
Última actualización el