Knowledge graph e análises
Como o knowledge graph conecta hosts, serviços, vulnerabilidades e acesso, seus dois backends e o painel de attack chain construído a partir dele.
O registro do PostgreSQL indica o que um comando imprimiu. O knowledge graphknowledge graph — grafo de conhecimentoO grafo de hosts, serviços, vulnerabilidades e o acesso entre eles que o PentAGI constrói durante um teste quando esse recurso opcional está ativado. Ele mostra como os achados se conectam. mostra como dois findingsfinding — achadoAlgo que o teste descobriu e registrou, como um host, um serviço em execução ou uma vulnerabilidade. se conectam — qual host executa qual serviço, qual vulnerabilidade levou a qual acesso.
Dois backends
| graphstore | graphiti | |
|---|---|---|
| Executa como | no backend, grafo no Neo4j | serviço separado no Neo4j |
| Habilitado por | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agentagent — agenteUm agente de IA do PentAGI: um modelo com seu próprio prompt, configurações e ferramentas que realiza um tipo de trabalho em um fluxo, como testar, escrever código ou pesquisar na web. tooltool — ferramentaAquilo por meio do qual um agente age: um recurso integrado como o terminal, o navegador isolado ou a busca na web, ou um programa no sandbox como nmap, metasploit ou sqlmap. | graphstore_ | graphiti_ |
| Status | sucessor do graphiti | legado, mantido para comparação |
Ambos são restritos a um único flowflow — fluxoUma execução do PentAGI: um objetivo, as tarefas criadas a partir das suas mensagens e tudo o que os agentes fizeram no caminho.: cada leitura filtra por ele, assim um flow nunca acessa o grafo de outro flow.
Ambos os backends estão desativados por padrão. Com GRAPHSTORE_, o graphstore precisa de GRAPHSTORE_ e GRAPHSTORE_, e o PentAGI não inicia sem eles.
Com o Graphiti habilitado também, os dois backends armazenam ativos de forma diferente, então o PentAGI se recusa a iniciar quando ambos gravam um banco de dados com o mesmo nome em um servidor, ou em qualquer servidor enquanto o NEO4J_ do Graphiti não estiver definido, a menos que GRAPHSTORE_. O Neo4j incluído é a edição Community e atende apenas ao banco de dados neo4j: com ambos os backends nele, mantenha neo4j e permita o compartilhamento, com prejuízo na qualidade do graph, já que portas e serviços são armazenados duas vezes e algumas escritas do Graphiti podem ser rejeitadas. Para manter os graphs separados, dê ao graphstore seu próprio servidor Neo4j, ou seu próprio banco de dados no Neo4j Enterprise: o PentAGI cria esse banco de dados quando ausente, se a conta Neo4j do graphstore puder criar bancos de dados; caso contrário, crie-o previamente.
Painel da attack chain
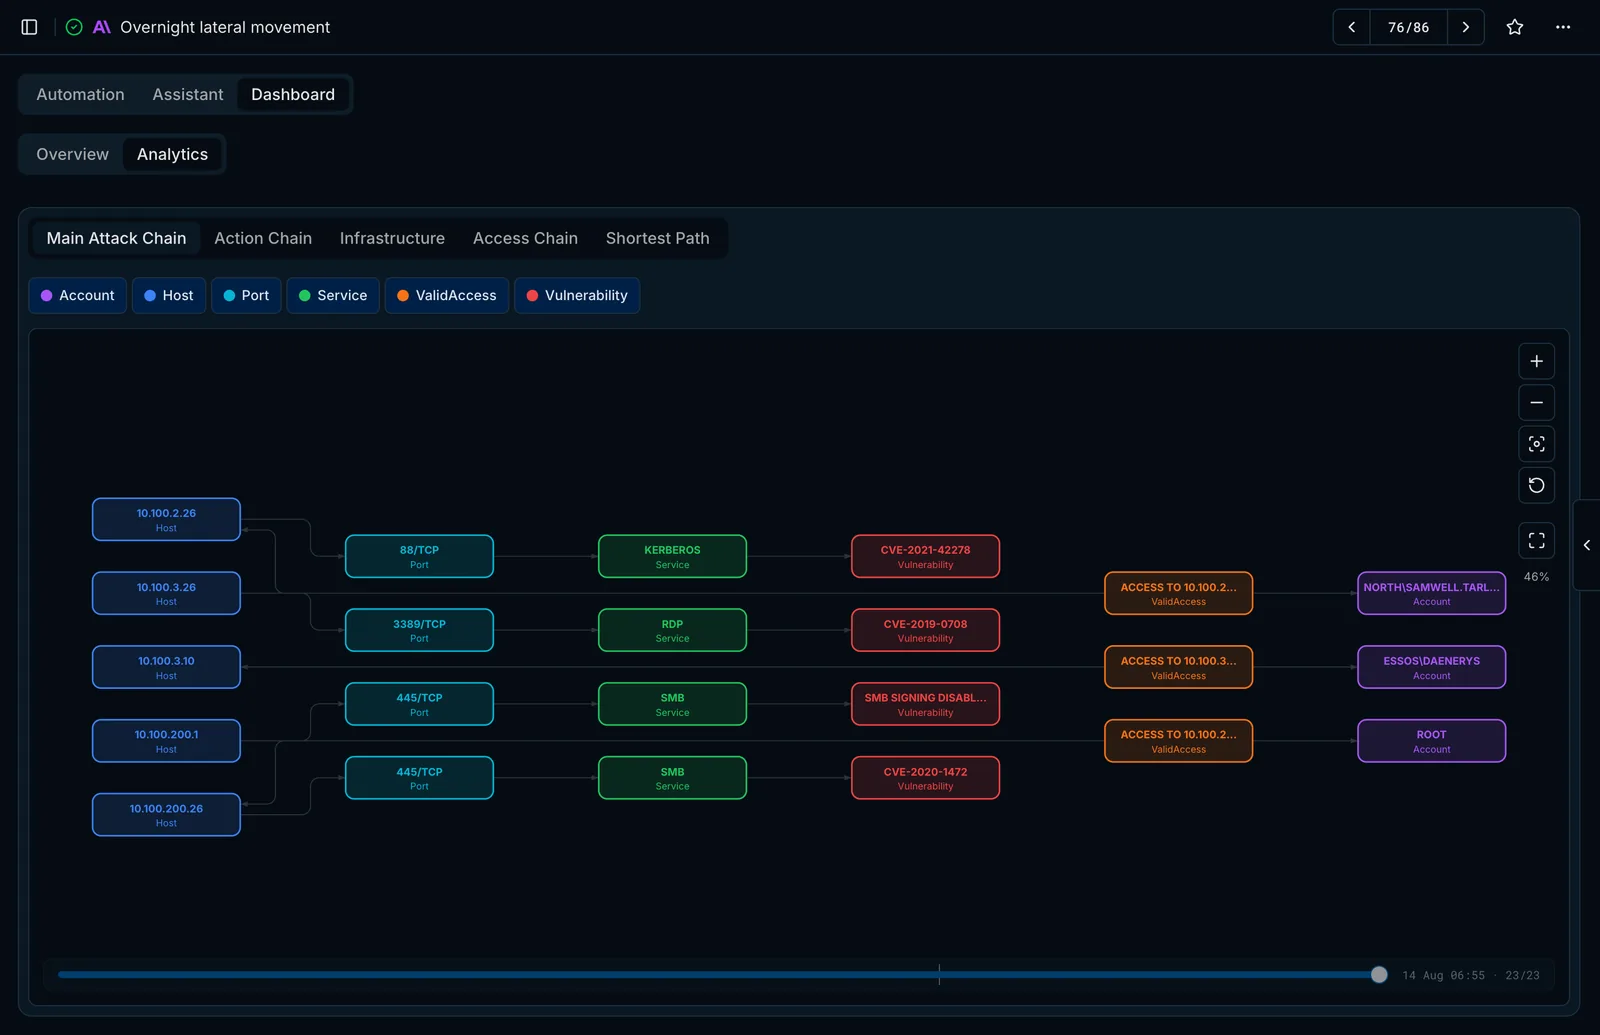
Com o knowledge graph habilitado, a aba Dashboard → Analytics do flow renderiza o grafo à medida que ele cresce:
- Main Attack Chain — hosts, portas, serviços, vulnerabilidades, acesso confirmado e contas.
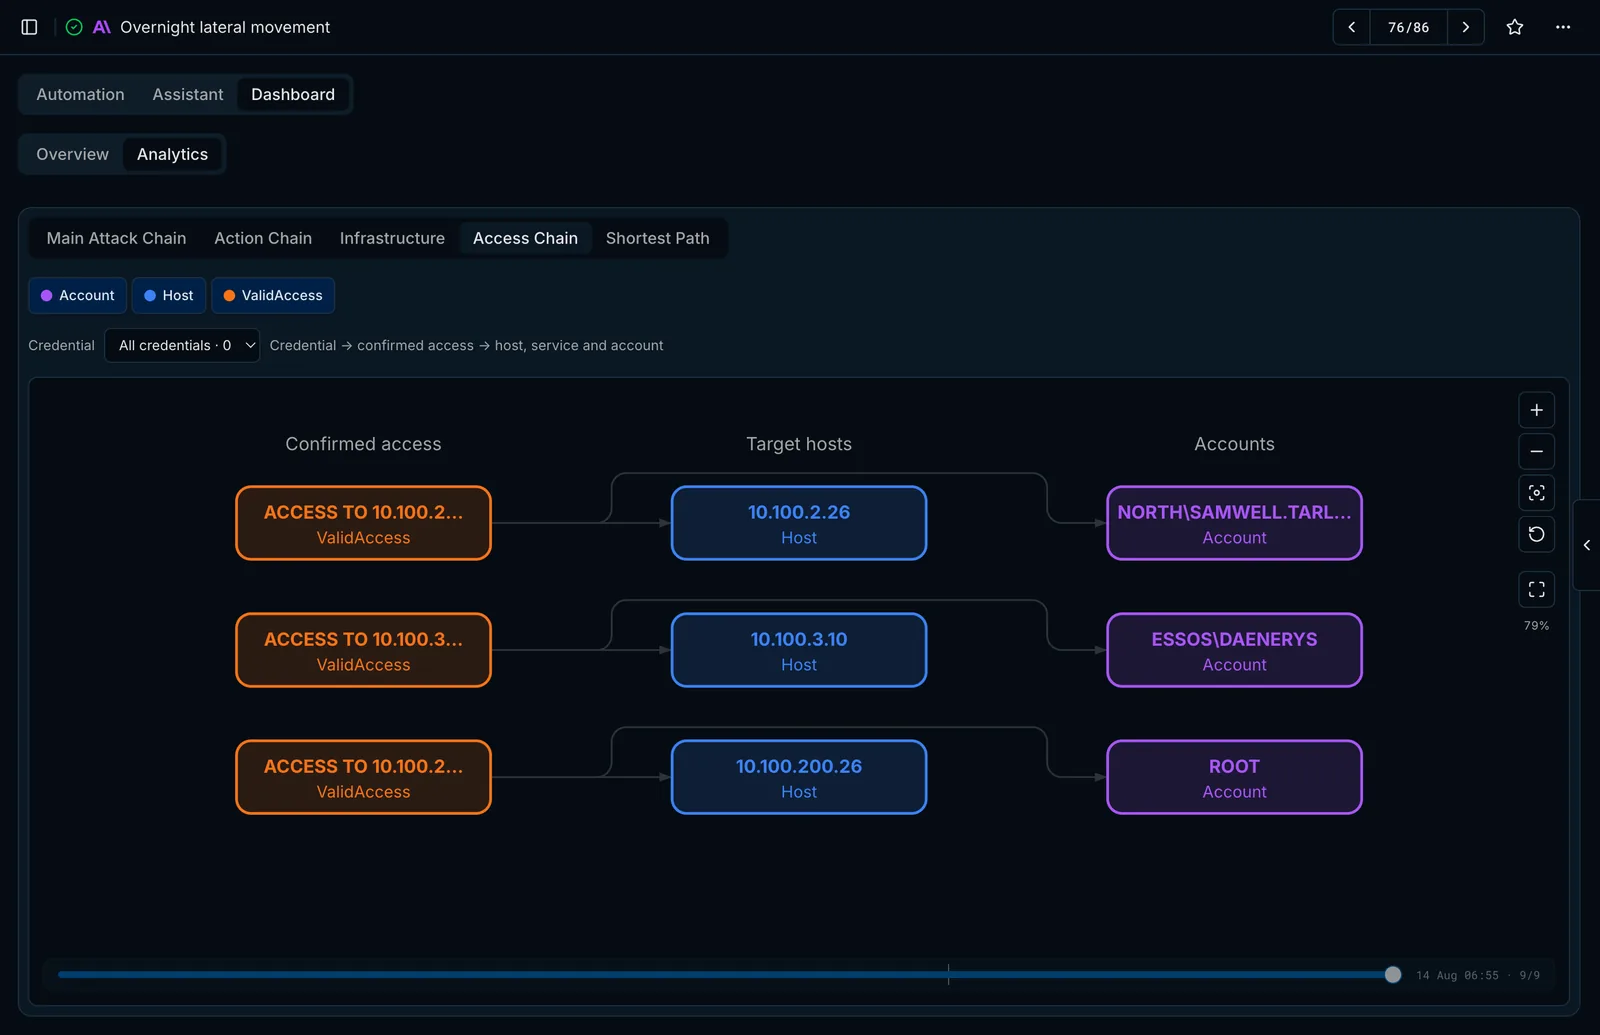
- Visualizações de Action Chain, Infrastructure, Access Chain e Priv Esc Chain.
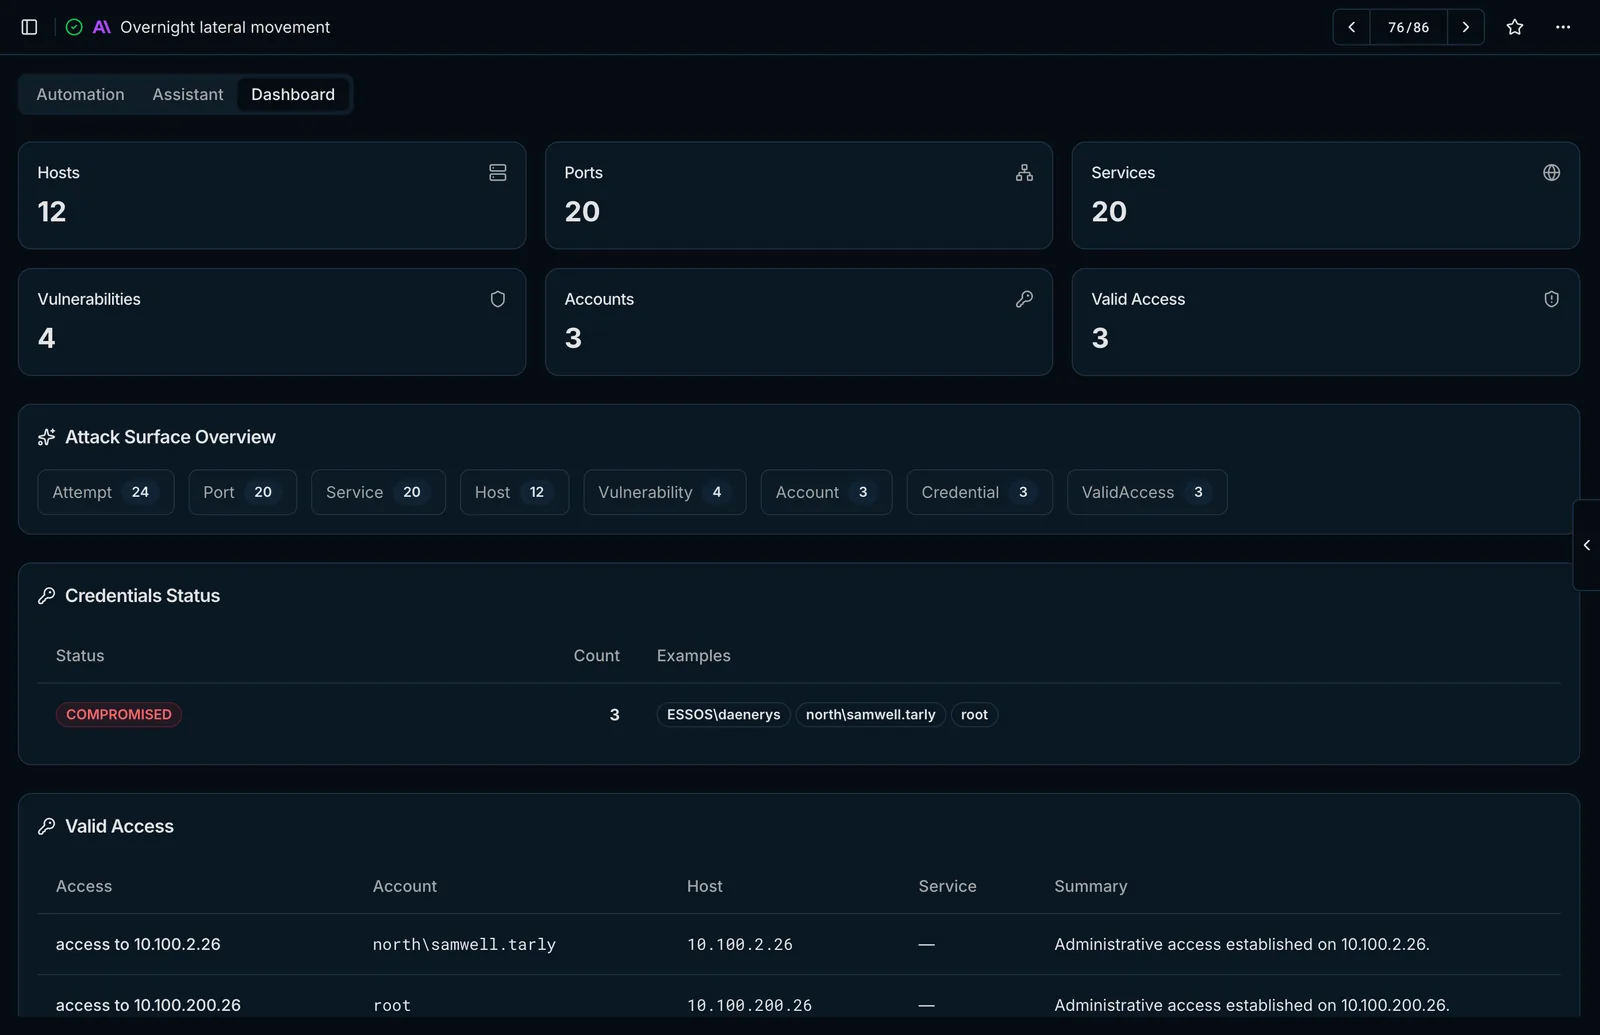
- Um controle deslizante de linha do tempo para reproduzir como o cenário evoluiu, além de tabelas de portas abertas, CVEs detectados e status de credenciais.
Última atualização em