Knowledge graph e analisi
Come il knowledge graph collega host, servizi, vulnerabilità e accessi, i suoi due backend e la dashboard dell'attack chain costruita su di esso.
Il record PostgreSQL risponde a cosa ha stampato un comando. Il knowledge graphknowledge graph — grafo della conoscenzaIl grafo di host, servizi, vulnerabilità e degli accessi tra di essi che PentAGI costruisce durante un test quando questa funzionalità opzionale è abilitata. Mostra come i finding sono collegati. risponde a come si collegano due findingsfindingQualcosa che il test ha scoperto e registrato, come un host, un servizio in esecuzione o una vulnerabilità. — quale host esegue quale servizio, quale vulnerabilità ha portato a quale accesso.
Due backend
| graphstore | graphiti | |
|---|---|---|
| Eseguito come | nel backend, grafo in Neo4j | servizio separato su Neo4j |
| Abilitato da | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agentagent — agenteUn agente AI di PentAGI: un modello con il proprio prompt, impostazioni e strumenti che svolge un tipo di lavoro in un flow, come testare, scrivere codice o cercare sul web. tooltool — strumentoCiò con cui un agente agisce: una funzionalità integrata come il terminale, il browser isolato o la ricerca web, oppure un programma nella sandbox come nmap, metasploit o sqlmap. | graphstore_ | graphiti_ |
| Stato | successore di graphiti | legacy, mantenuto per confronto |
Entrambi hanno come ambito un singolo flowflowUn'esecuzione di PentAGI: un obiettivo, i task creati dai tuoi messaggi e tutto ciò che gli agenti hanno fatto lungo il percorso.: ogni lettura filtra per esso, quindi un flow non vede mai il grafo di un altro flow.
Entrambi i backend sono disattivati di default. Con GRAPHSTORE_, il graphstore ha bisogno di GRAPHSTORE_ e GRAPHSTORE_, e PentAGI non si avvia senza di essi.
Con Graphiti abilitato, i due backend memorizzano gli asset in modo diverso, quindi PentAGI si rifiuta di avviarsi quando entrambi scrivono un database con lo stesso nome su un server, o su qualsiasi server mentre NEO4J_ di Graphiti non è impostato, a meno che GRAPHSTORE_. Il Neo4j incluso è la versione Community e serve solo il database neo4j: con entrambi i backend su di esso, mantieni neo4j e consenti la condivisione, a scapito della qualità del graph, poiché porte e servizi vengono memorizzati due volte e alcune scritture di Graphiti possono essere rifiutate. Per tenere separati i graph, assegna al graphstore un proprio server Neo4j, oppure un proprio database su Neo4j Enterprise: PentAGI crea quel database se mancante, purché l'account Neo4j del graphstore possa creare database; altrimenti crealo in anticipo.
Dashboard dell'attack chain
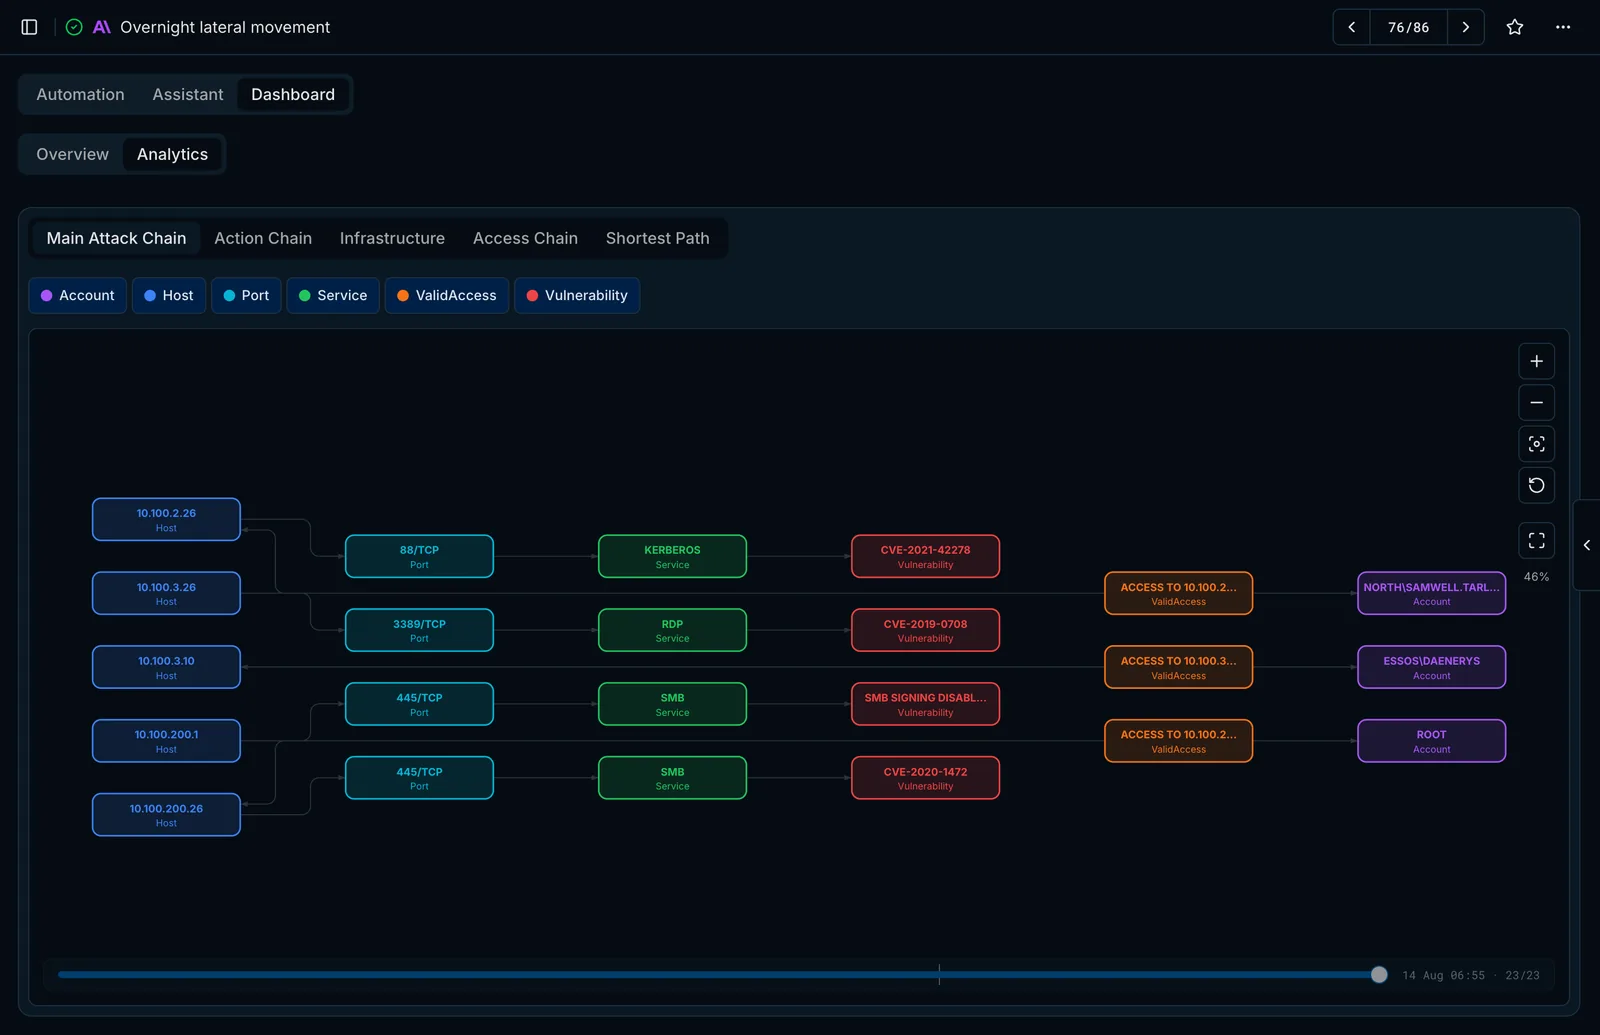
Con il knowledge graph abilitato, la scheda Dashboard → Analytics del flow visualizza il grafo man mano che cresce:
- Main Attack Chain — host, porte, servizi, vulnerabilità, accessi confermati e account.
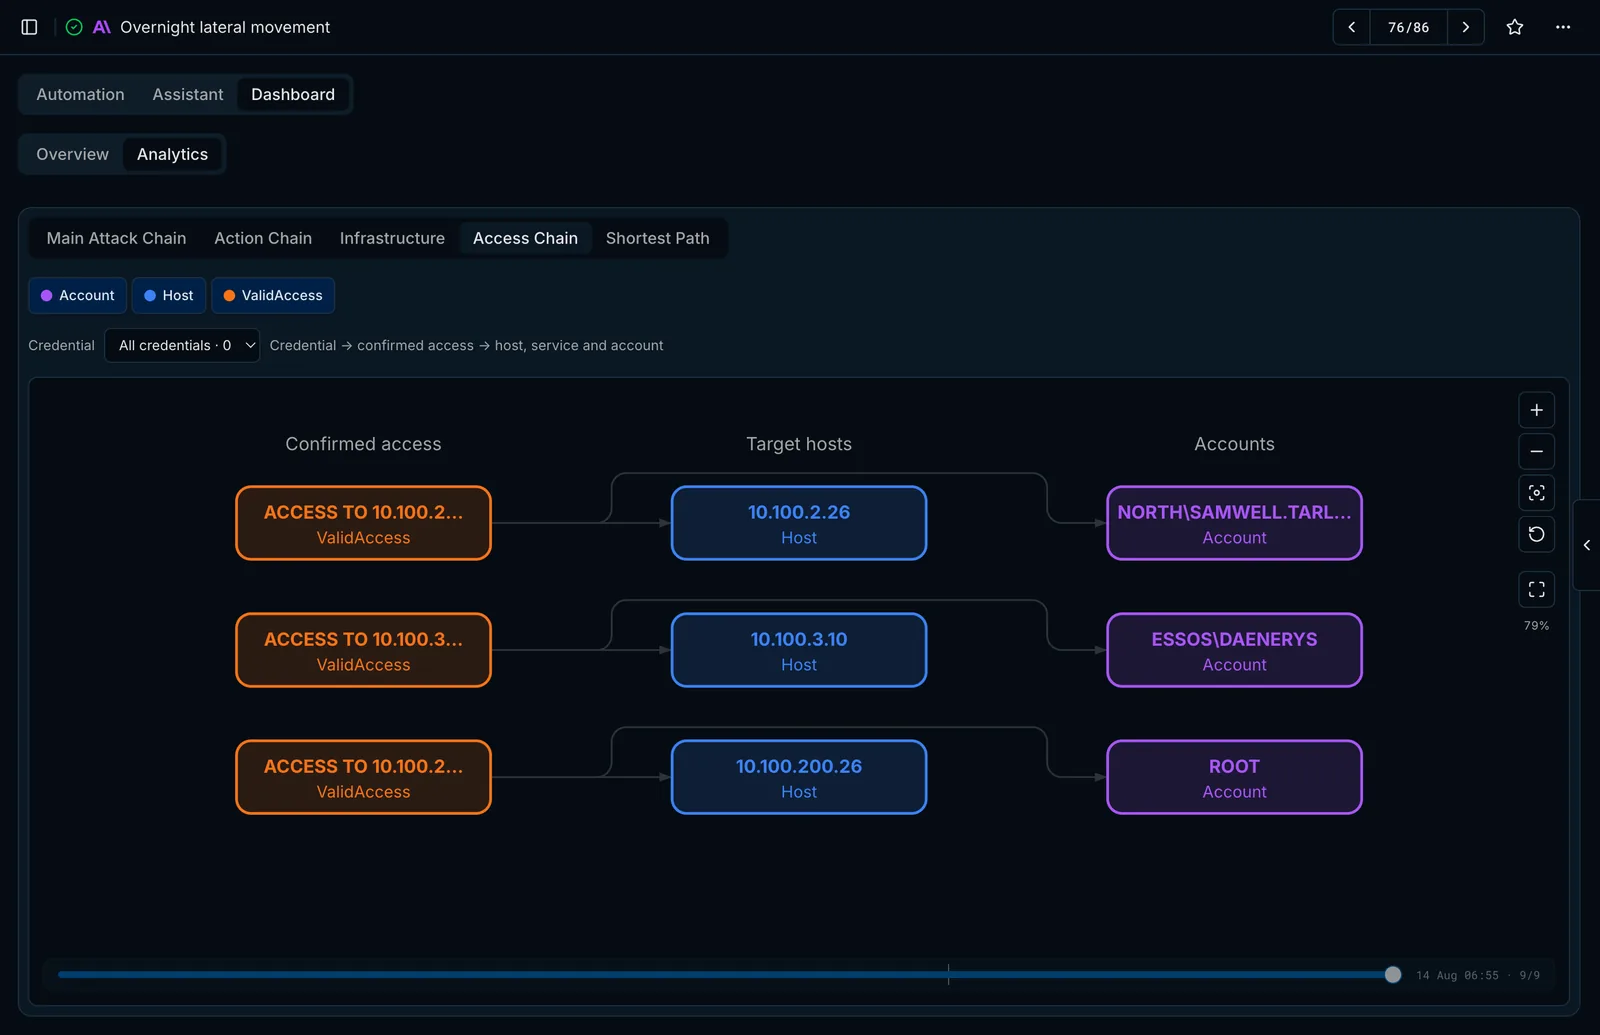
- Viste Action Chain, Infrastructure, Access Chain e Priv Esc Chain.
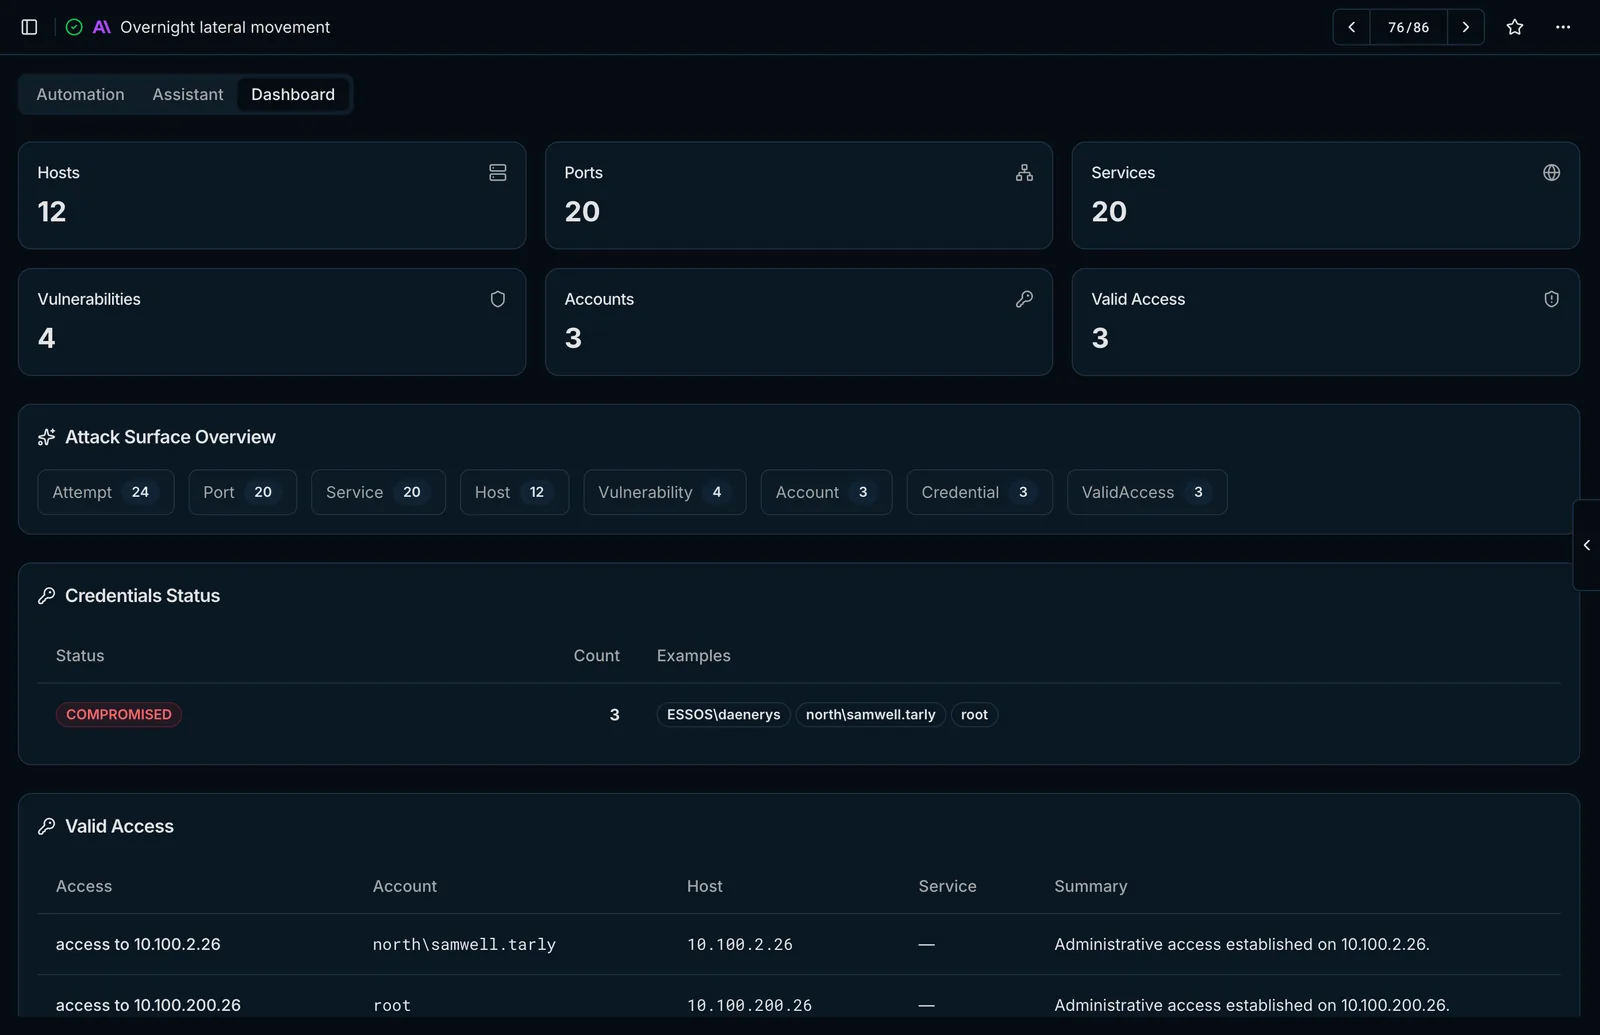
- Una barra temporale per riprodurre l'evoluzione del quadro, oltre a tabelle delle porte aperte, CVE rilevati e stato delle credenziali.
Ultimo aggiornamento il