Knowledge Graph und Analysen
Wie der Knowledge Graph Hosts, Dienste, Schwachstellen und Zugriffe verknüpft, seine beiden Backends und das daraus erstellte Attack-Chain-Dashboard.
Der PostgreSQL-Datensatz beantwortet, was ein Befehl ausgegeben hat. Der Knowledge GraphKnowledge Graph — WissensgraphDer Graph der Hosts, Dienste, Schwachstellen und der Zugriffe zwischen ihnen, den PentAGI während eines Tests aufbaut, wenn diese optionale Funktion aktiviert ist. Er zeigt, wie Befunde zusammenhängen. beantwortet, wie zwei FindingsFinding — BefundEtwas, das der Test entdeckt und aufgezeichnet hat, wie z. B. einen Host, einen laufenden Dienst oder eine Schwachstelle. zusammenhängen – welcher Host welchen Dienst ausführt, welche Schwachstelle zu welchem Zugriff führte.
Zwei Backends
| graphstore | graphiti | |
|---|---|---|
| Ausführung | im Backend, Graph in Neo4j | separater Dienst auf Neo4j |
| Aktiviert durch | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agent-Tool | graphstore_ | graphiti_ |
| Status | Nachfolger von Graphiti | Legacy, für Vergleiche beibehalten |
Beide sind auf einen einzelnen FlowFlowEin Durchlauf von PentAGI: ein Ziel, die aus Ihren Nachrichten erstellten Aufgaben und alles, was die Agenten dabei getan haben. beschränkt: Jeder Lesevorgang filtert nach dem Flow, sodass ein Flow niemals den Graphen eines anderen Flow sieht.
Beide Backends sind standardmäßig deaktiviert. Mit GRAPHSTORE_ benötigt der Graphstore GRAPHSTORE_ und GRAPHSTORE_, und PentAGI startet nicht ohne sie.
Wenn auch Graphiti aktiviert ist, speichern die beiden Backends Assets unterschiedlich, sodass PentAGI den Start verweigert, wenn beide auf einem Server eine Datenbank mit demselben Namen schreiben oder auf einem beliebigen Server, während NEO4J_ von Graphiti nicht gesetzt ist, es sei denn, GRAPHSTORE_. Das gebündelte Neo4j ist Community und dient nur der neo4j-Datenbank: Wenn beide Backends darauf laufen, behalten Sie neo4j bei und erlauben Sie die gemeinsame Nutzung, was zu Lasten der Graphqualität geht, da Ports und Services doppelt gespeichert werden und einige Graphiti-Schreibvorgänge abgelehnt werden können. Um die Graphen getrennt zu halten, weisen Sie dem graphstore einen eigenen Neo4j-Server zu oder eine eigene Datenbank in Neo4j Enterprise: PentAGI erstellt diese Datenbank bei Fehlen, wenn das Neo4j-Konto des graphstore Datenbanken erstellen darf; andernfalls erstellen Sie sie vorher.
Dashboard der Attack Chain
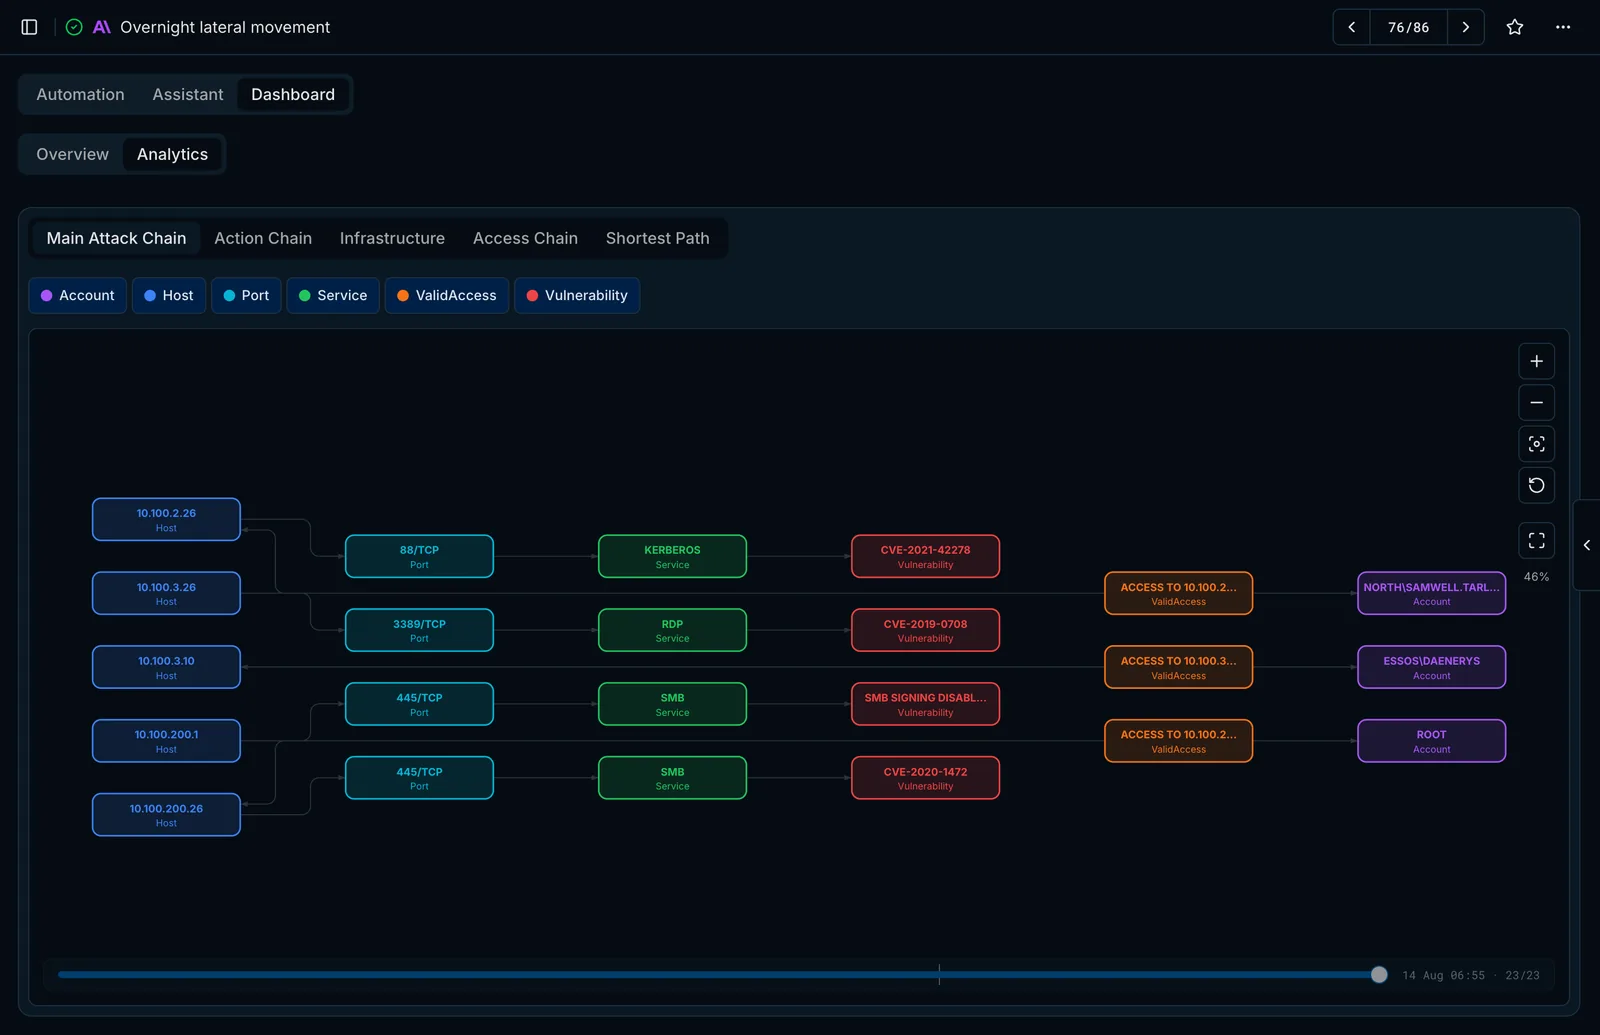
Wenn der Knowledge Graph aktiviert ist, stellt der Tab Dashboard → Analytics des Flow den Graphen dar, während er wächst:
- Main Attack Chain — Hosts, Ports, Dienste, Schwachstellen, bestätigte Zugriffe und Konten.
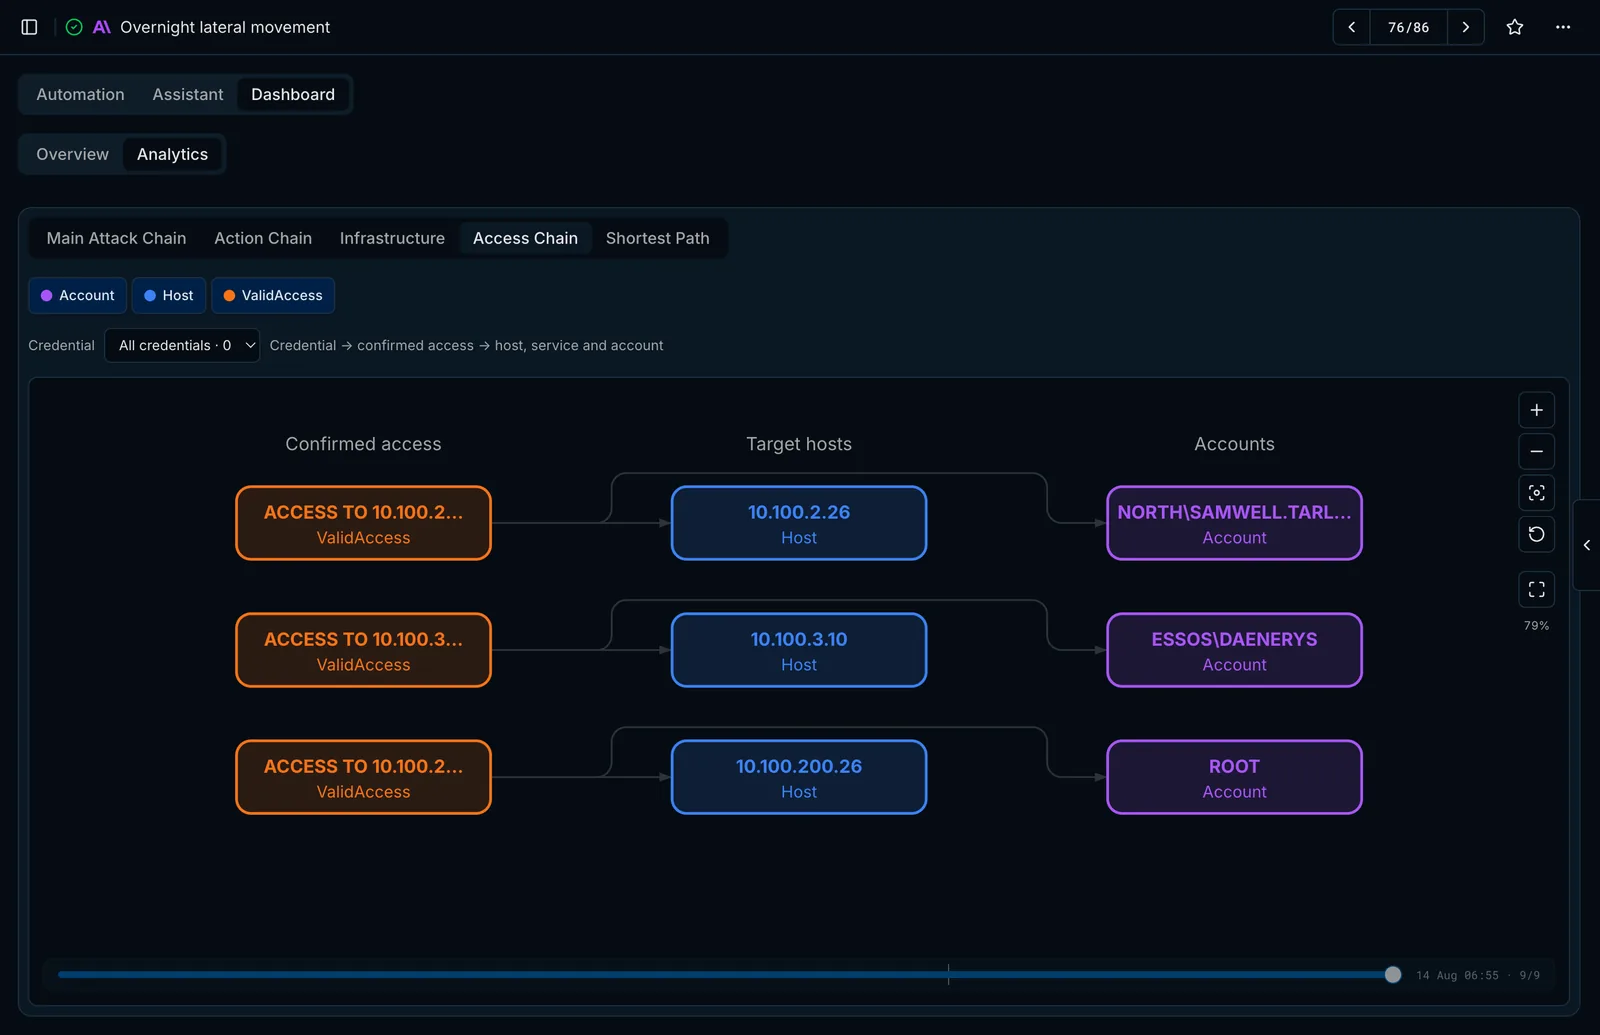
- Ansichten für Action Chain, Infrastructure, Access Chain und Priv Esc Chain.
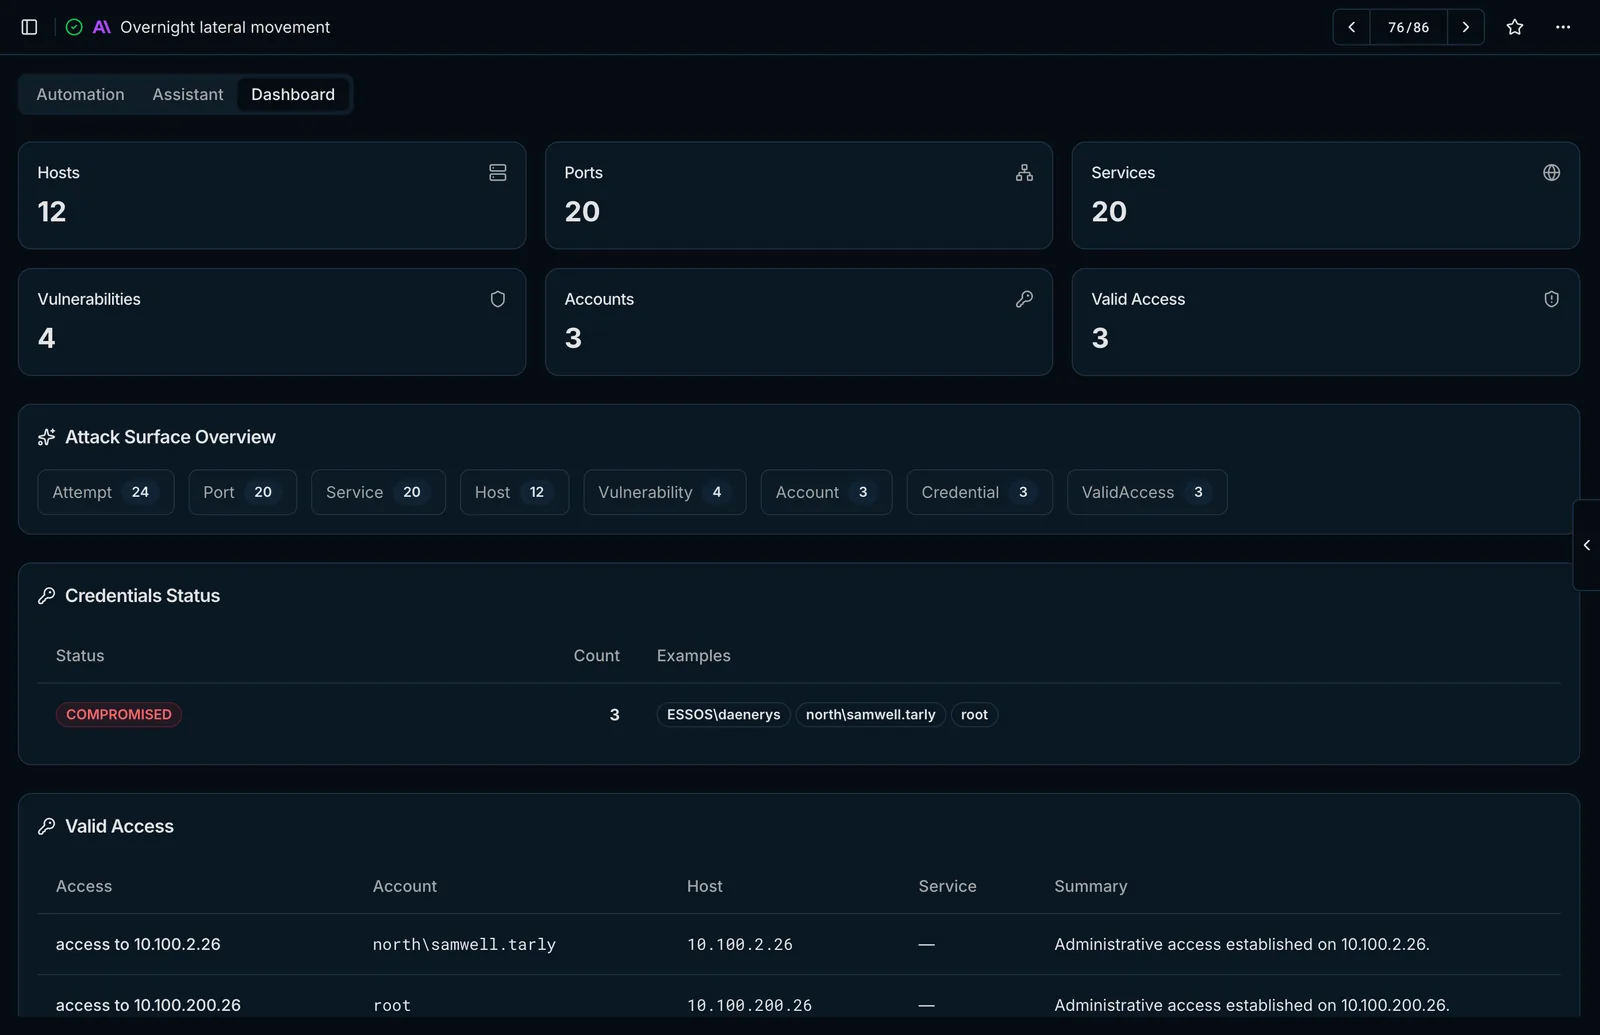
- Ein Zeitstrahl-Schieberegler zum Nachvollziehen der Entwicklung sowie Tabellen mit offenen Ports, erkannten CVEs und Credential-Status.
Zuletzt aktualisiert am