Knowledge graph i analityka
Jak knowledge graph łączy hosty, usługi, podatności i dostęp, jego dwa backendy oraz dashboard attack-chain na nim zbudowany.
Rekord w PostgreSQL odpowiada na pytanie co wypisało polecenie. Knowledge graphknowledge graph — graf wiedzyGraf hostów, usług, luk i dostępu między nimi, który PentAGI buduje podczas testu, gdy ta opcjonalna funkcja jest włączona. Pokazuje, jak ustalenia są ze sobą powiązane. odpowiada na pytanie jak dwa findingsfinding — ustalenieCoś, co test odkrył i zarejestrował, np. host, działająca usługa lub luka. są ze sobą powiązane — który host udostępnia którą usługę, która podatność doprowadziła do którego potwierdzonego dostępu.
Dwa backendy
| graphstore | graphiti | |
|---|---|---|
| Działa jako | w backendzie, graf w Neo4j | osobna usługa na Neo4j |
| Włączany przez | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| AgentagentAgent AI PentAGI: model z własnym promptem, ustawieniami i narzędziami, który wykonuje jeden rodzaj pracy w flow, np. testowanie, pisanie kodu lub przeszukiwanie internetu. tooltool — narzędzieTo, za pomocą czego działa agent: wbudowana funkcja, taka jak terminal, izolowana przeglądarka lub wyszukiwanie w sieci, albo program w sandboxie, np. nmap, metasploit lub sqlmap. | graphstore_ | graphiti_ |
| Status | następca graphiti | przestarzały, zachowany do porównań |
Oba są ograniczone do jednego flowflowJeden flow PentAGI: cel, zadania utworzone na podstawie Twoich wiadomości oraz wszystko, co agenci zrobili po drodze.: każdy odczyt filtruje dane według niego, więc jeden flow nigdy nie widzi grafu innego flow.
Oba backendy są domyślnie wyłączone. Przy GRAPHSTORE_ graphstore potrzebuje GRAPHSTORE_ i GRAPHSTORE_, a PentAGI nie uruchomi się bez nich.
Przy włączonym Graphiti oba backendy przechowują zasoby w różny sposób, więc PentAGI odmawia uruchomienia, gdy oba zapisują bazę danych o tej samej nazwie na jednym serwerze lub na dowolnym serwerze, gdy NEO4J_ Graphiti nie jest ustawione, chyba że GRAPHSTORE_. Dołączony Neo4j to wersja Community i obsługuje tylko bazę danych neo4j: przy obu backendach na nim zachowaj neo4j i zezwól na współdzielenie, kosztem jakości knowledge graph, ponieważ porty i usługi są przechowywane dwukrotnie, a niektóre zapisy Graphiti mogą zostać odrzucone. Aby utrzymać grafy osobno, przydziel graphstore własny serwer Neo4j albo własną bazę danych na Neo4j Enterprise: PentAGI tworzy tę bazę, gdy jej brakuje, jeśli konto Neo4j graphstore może tworzyć bazy danych; w przeciwnym razie utwórz ją wcześniej.
Pulpit attack chain
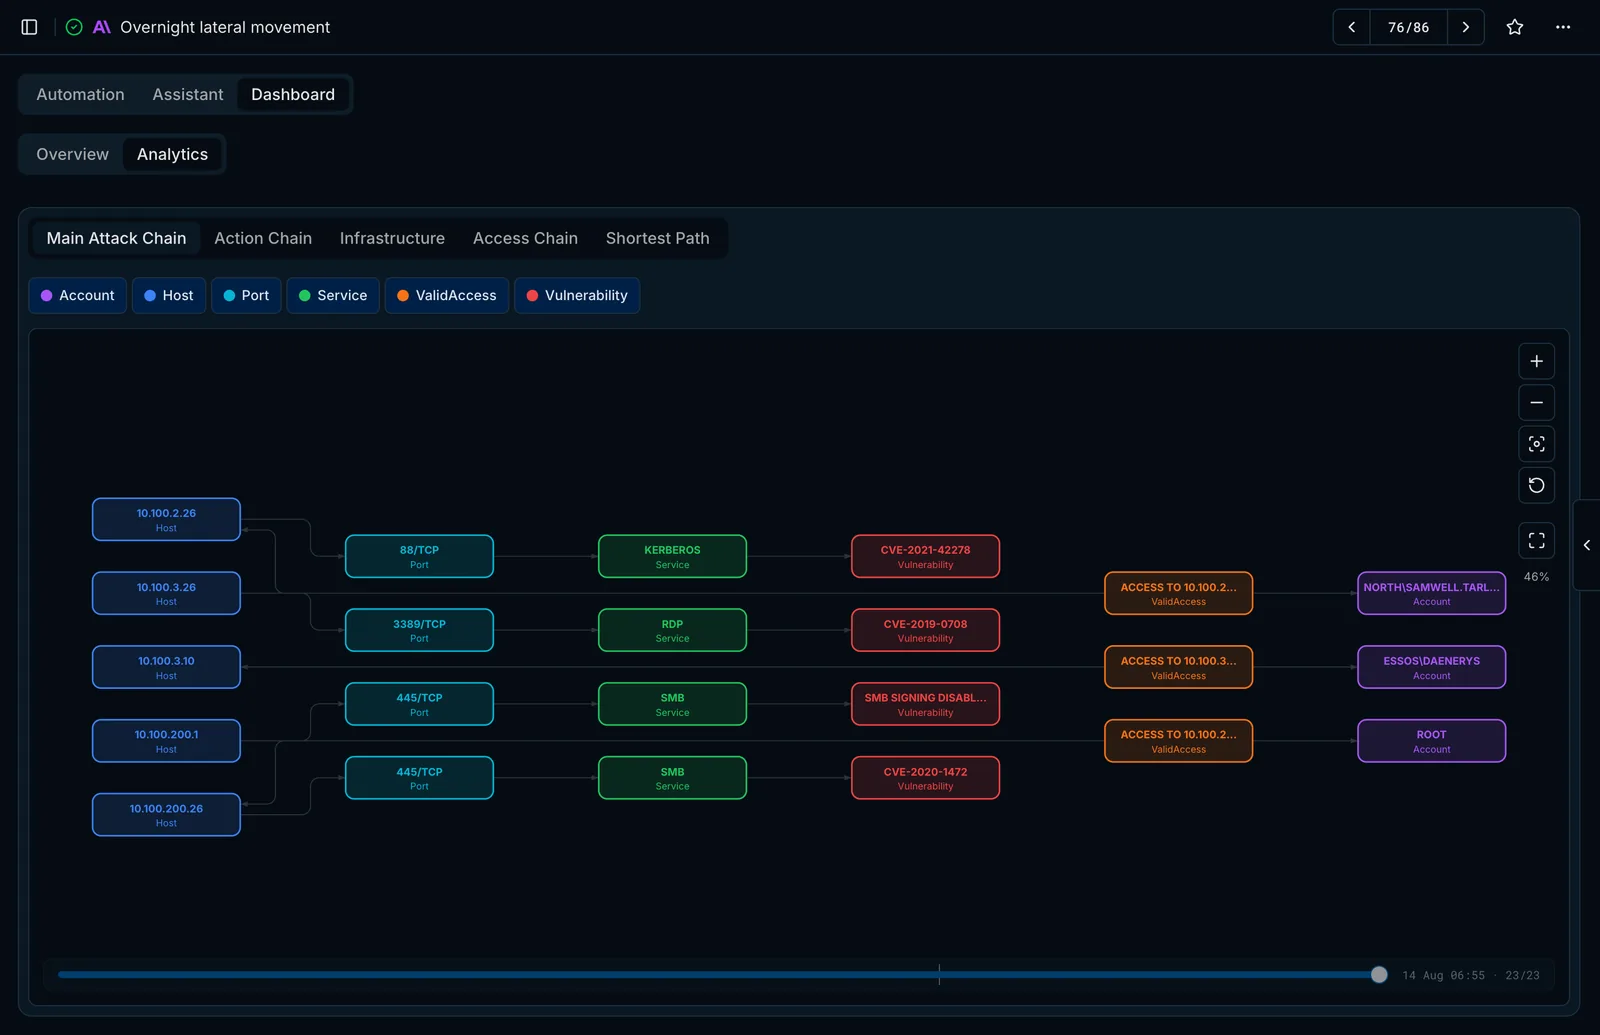
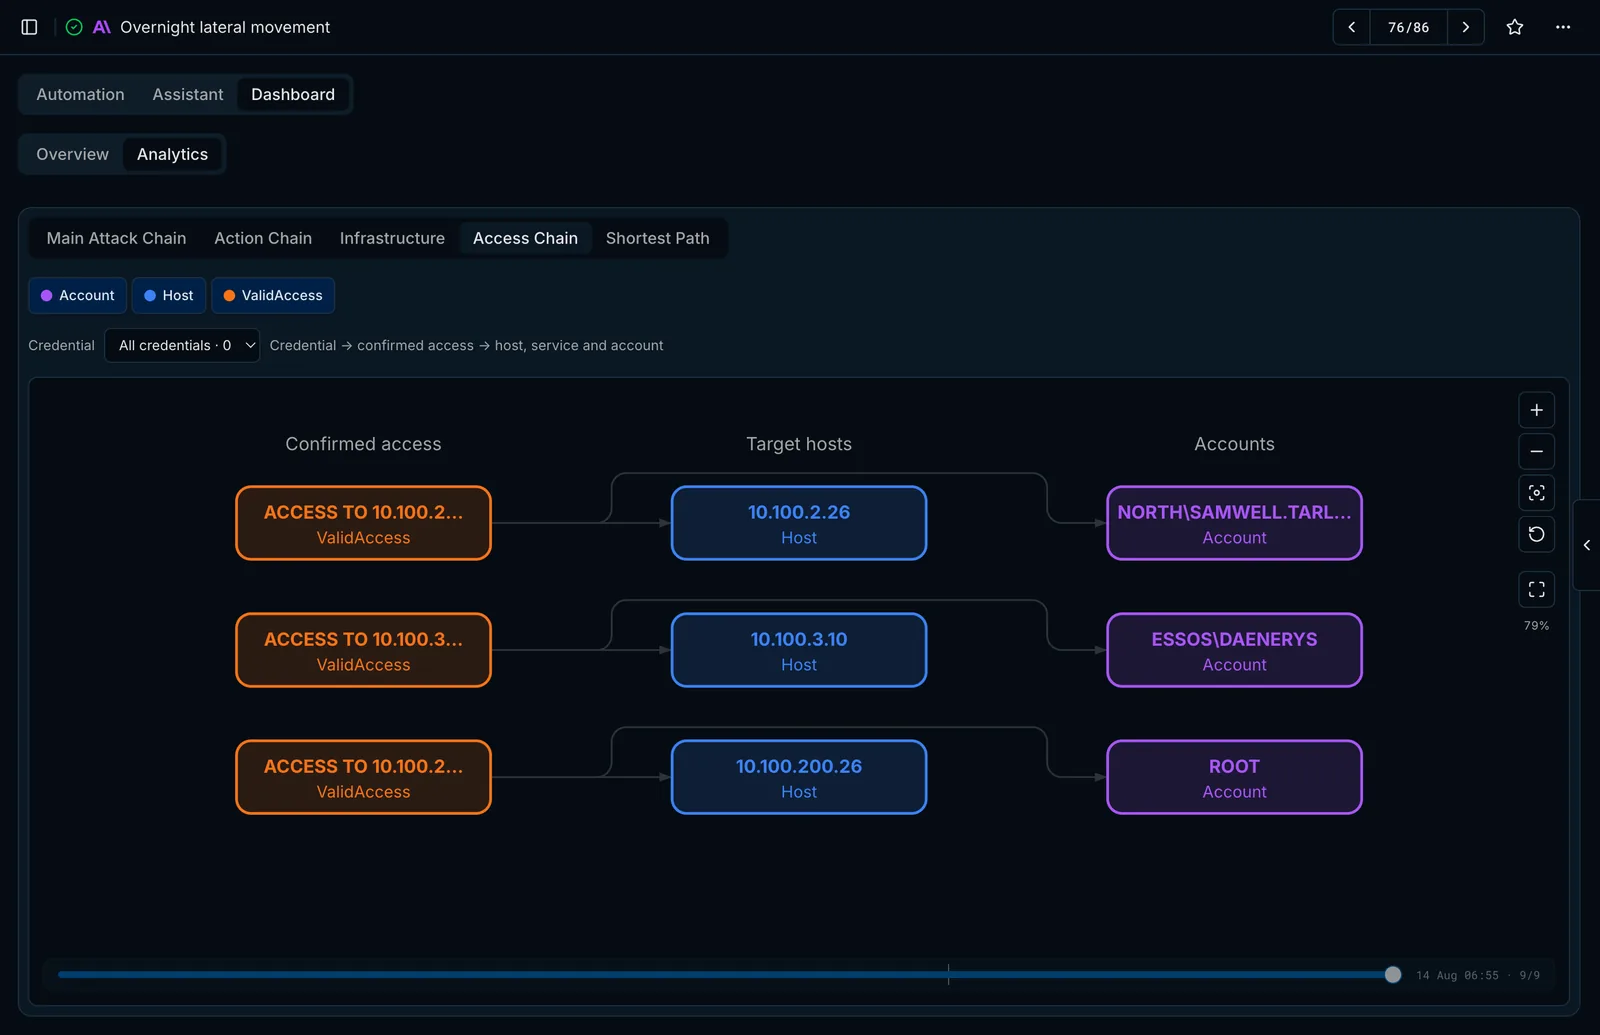
Po włączeniu knowledge graph zakładka Dashboard → Analytics danego flow renderuje graf w miarę jego rozbudowy:
- Main Attack Chain — hosty, porty, usługi, podatności, potwierdzone dostępy i konta.
- Widoki Action Chain, Infrastructure, Access Chain i Priv Esc Chain.
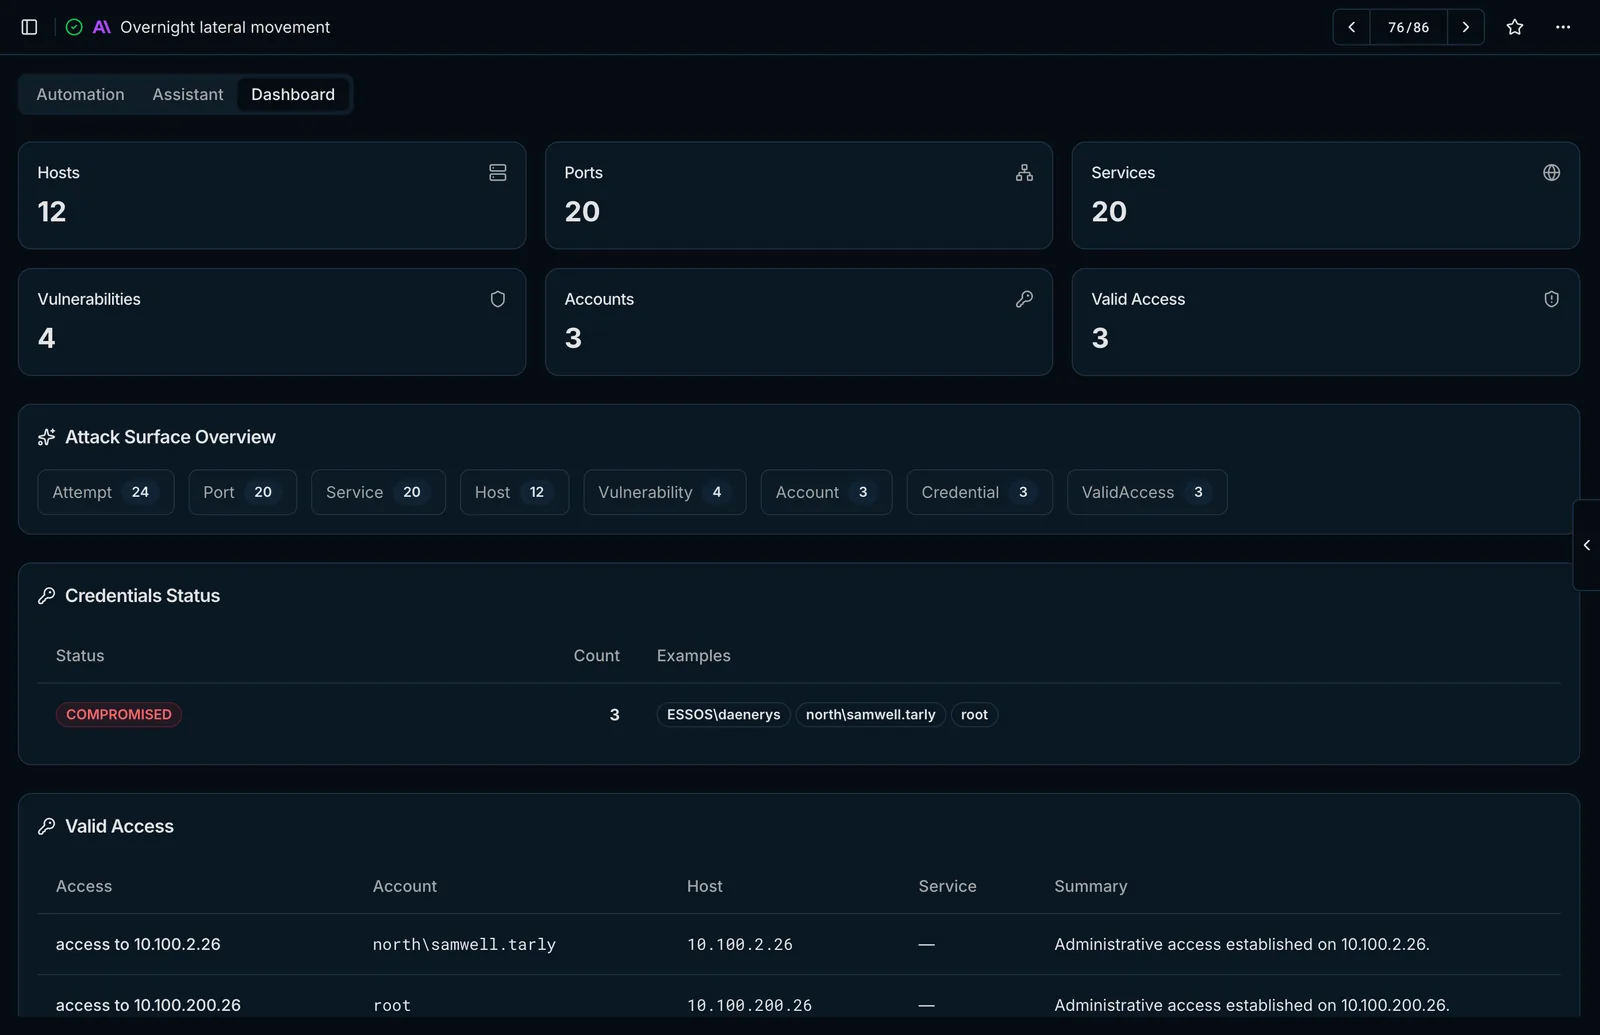
- Suwak osi czasu do odtwarzania ewolucji obrazu sytuacji, a także tabele otwartych portów, wykrytych CVE i statusu poświadczeń.
Ostatnia aktualizacja