Enterprise
Reports
Templates와 브랜딩을 사용하여 flow에서 생성한 customer 제공용 문서입니다.
Enterprise는 taskstask — 작업플로우 내의 하나의 요청: 첫 번째 메시지이거나 에이전트의 질문에 답하지 않는 이후의 메시지입니다. PentAGI는 각 작업을 하위 작업으로 분할합니다. 및 subtaskssubtask — 하위 작업작업의 한 단계입니다. PentAGI는 각 작업의 하위 작업을 계획하고 작업 진행 상황에 따라 조정합니다.의 내보내기가 아닌, flowflow — 플로우PentAGI의 한 번 실행: 목표, 사용자의 메시지에서 생성된 작업, 그리고 에이전트들이 수행한 모든 활동을 포함합니다.를 완성된 문서로 변환합니다.
- Templates가 구조를 결정합니다. Enterprise는 PentAGI Penetration Testing Reportreport — 보고서PentAGI가 플로우와 그 발견 사항에 대해 작성하는 문서입니다. Enterprise에서는 템플릿을 기반으로 생성된 고객용 문서입니다. (Default) 라는 하나의 templatetemplate — 템플릿PentAGI가 재사용하는 저장된 텍스트입니다. Templates에 저장한 템플릿은 새 플로우의 첫 메시지를 채웁니다. Enterprise에서는 보고서 템플릿이 보고서의 섹션과 순서를 정하므로, 다양한 템플릿은 고객, 엔지니어 및 관리자를 위해 서로 다른 문서를 생성합니다.을 제공하며, 이는 편집할 수 없습니다. 이를 복사하거나, Settings → Report Templates에서 직접 생성하거나 가져올 수 있습니다. 예를 들어 customercustomer — 고객모의해킹과 그 보고서를 받는 클라이언트입니다., 엔지니어 및 관리자를 위한 별도의 문서를 만들 수 있습니다.
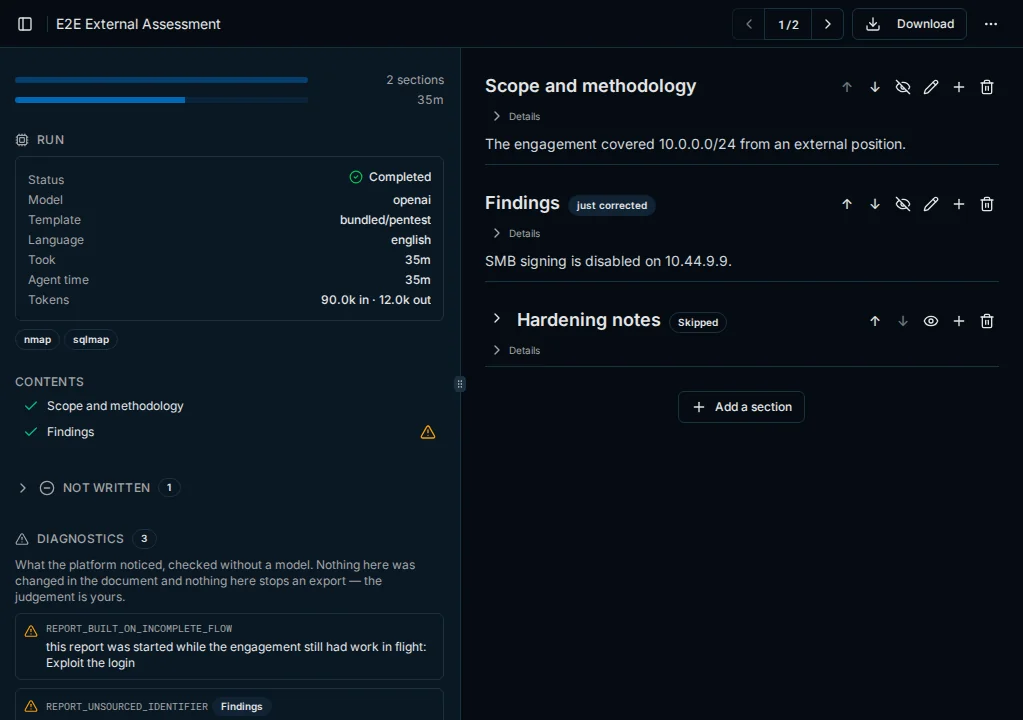
- 생성은 flow의 Reports 탭에서 Create report로 시작하여 template을 섹션 단위로 처리합니다.
adviser모델의 composer agentagent — 에이전트PentAGI의 AI 에이전트: 고유한 프롬프트, 설정 및 도구를 갖추고 모의해킹, 코드 작성 또는 웹 검색과 같은 특정 작업을 수행하는 모델입니다.가 flow 데이터를 바탕으로 서술형 섹션을 작성하는 반면, 표지, 지표, 심각도 분포와 같은 표, 단계별 attack chainattack chain — 공격 체인첫 번째 발견 사항부터 테스트 목표까지 이어지는, 접근 권한 획득에 이르기까지의 단계 순서입니다., 사용된 toolstool — 도구에이전트가 작업에 사용하는 수단입니다. 터미널, 격리된 브라우저, 웹 검색 같은 내장 기능이나 nmap, metasploit, sqlmap 같은 샌드박스 안의 프로그램입니다. 등은 모델 없이 조립됩니다. 반복 섹션은 개별 findingsfinding — 발견 사항호스트, 실행 중인 서비스 또는 취약점 등 테스트 중에 발견되어 기록된 항목입니다.처럼 포함되는 각 항목마다 별도로 전개됩니다. - 편집 — 운영자는 섹션을 수정하고, 파일을 첨부하며, 브랜딩을 적용할 수 있습니다.
assistant모델의 reviser agent가 요청된 수정 사항을 반영합니다. - 진단은 완성된 report를 결정론적으로 검증하여, 예를 들어 flow에 등장하지 않는 식별자를 표시합니다. 이는 조언만 제공할 뿐 내용을 다시 작성하지는 않습니다.
- 내보내기 Markdown, PDF 또는 Word(DOCX) 형식으로 내보내거나, report와 관련 파일이 함께 포함된 Archive (ZIP) 파일을 다운로드할 수 있습니다. PDF에는 템플릿의 테마, 로고 및 커버 이미지가 포함됩니다; Word에는 Page Header/Footer → Apply the template theme to Word exports가 활성화되지 않은 경우 커버 로고와 기본 스타일이 포함됩니다; Markdown에는 브랜딩 정보가 포함되지 않습니다.
최종 업데이트: