Knowledge graph 및 분석
Knowledge graph가 호스트, 서비스, 취약점 및 접근을 어떻게 연결하는지, 두 가지 백엔드, 그리고 이를 기반으로 구축된 attack-chain 대시보드에 대해 설명합니다.
PostgreSQL 레코드는 명령어 출력 결과를 보여줍니다. Knowledge graphknowledge graph — 지식 그래프이 선택적 기능이 활성화되면 PentAGI가 테스트 중에 구축하는 호스트, 서비스, 취약점 및 이들 간의 접근 관계를 나타내는 그래프입니다. 발견 사항들이 어떻게 연결되는지 보여줍니다.는 두 findingsfinding — 발견 사항호스트, 실행 중인 서비스 또는 취약점 등 테스트 중에 발견되어 기록된 항목입니다.가 어떻게 연결되는지, 즉 어떤 호스트가 어떤 서비스를 실행 중인지, 어떤 취약점이 어떤 접근 권한 획득으로 이어졌는지를 보여줍니다.
두 가지 백엔드
| graphstore | graphiti | |
|---|---|---|
| 실행 방식 | 백엔드 내, Neo4j의 그래프 | Neo4j의 별도 서비스 |
| 활성화 방법 | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agentagent — 에이전트PentAGI의 AI 에이전트: 고유한 프롬프트, 설정 및 도구를 갖추고 모의해킹, 코드 작성 또는 웹 검색과 같은 특정 작업을 수행하는 모델입니다. tooltool — 도구에이전트가 작업에 사용하는 수단입니다. 터미널, 격리된 브라우저, 웹 검색 같은 내장 기능이나 nmap, metasploit, sqlmap 같은 샌드박스 안의 프로그램입니다. | graphstore_ | graphiti_ |
| 상태 | graphiti의 후속 버전 | 레거시, 비교용으로 유지 |
두 백엔드 모두 단일 flowflow — 플로우PentAGI의 한 번 실행: 목표, 사용자의 메시지에서 생성된 작업, 그리고 에이전트들이 수행한 모든 활동을 포함합니다.로 범위가 제한됩니다. 모든 조회 요청은 flow별로 필터링되므로, 한 flow에서 다른 flow의 그래프에 접근할 수 없습니다.
두 백엔드는 기본적으로 비활성화되어 있습니다. GRAPHSTORE_를 사용하면 그래프스토어는 GRAPHSTORE_와 GRAPHSTORE_가 필요하며, PentAGI는 이들이 없으면 시작되지 않습니다.
Graphiti도 활성화된 경우 두 백엔드는 자산을 서로 다른 방식으로 저장하므로, 둘 다 하나의 서버에서 같은 이름의 데이터베이스에 기록하거나 Graphiti의 NEO4J_이 설정되지 않은 상태에서 어떤 서버에서든 기록할 때 PentAGI는 시작을 거부합니다. 단, GRAPHSTORE_인 경우는 예외입니다. 번들된 Neo4j는 Community Edition이며 neo4j 데이터베이스만 제공합니다. 이 Neo4j에 두 백엔드를 모두 사용할 경우 neo4j을 유지하고 공유를 허용해야 하지만, 포트와 서비스가 두 번 저장되고 일부 Graphiti 쓰기 작업이 거부될 수 있어 그래프 품질이 저하됩니다. 그래프를 분리하려면 graphstore 전용 Neo4j 서버를 사용하거나, Neo4j Enterprise에서 전용 데이터베이스를 할당하십시오. graphstore의 Neo4j 계정이 데이터베이스 생성 권한을 가진 경우 해당 데이터베이스가 없으면 PentAGI가 자동으로 생성합니다. 그렇지 않으면 사전에 데이터베이스를 생성하십시오.
Attack chain 대시보드
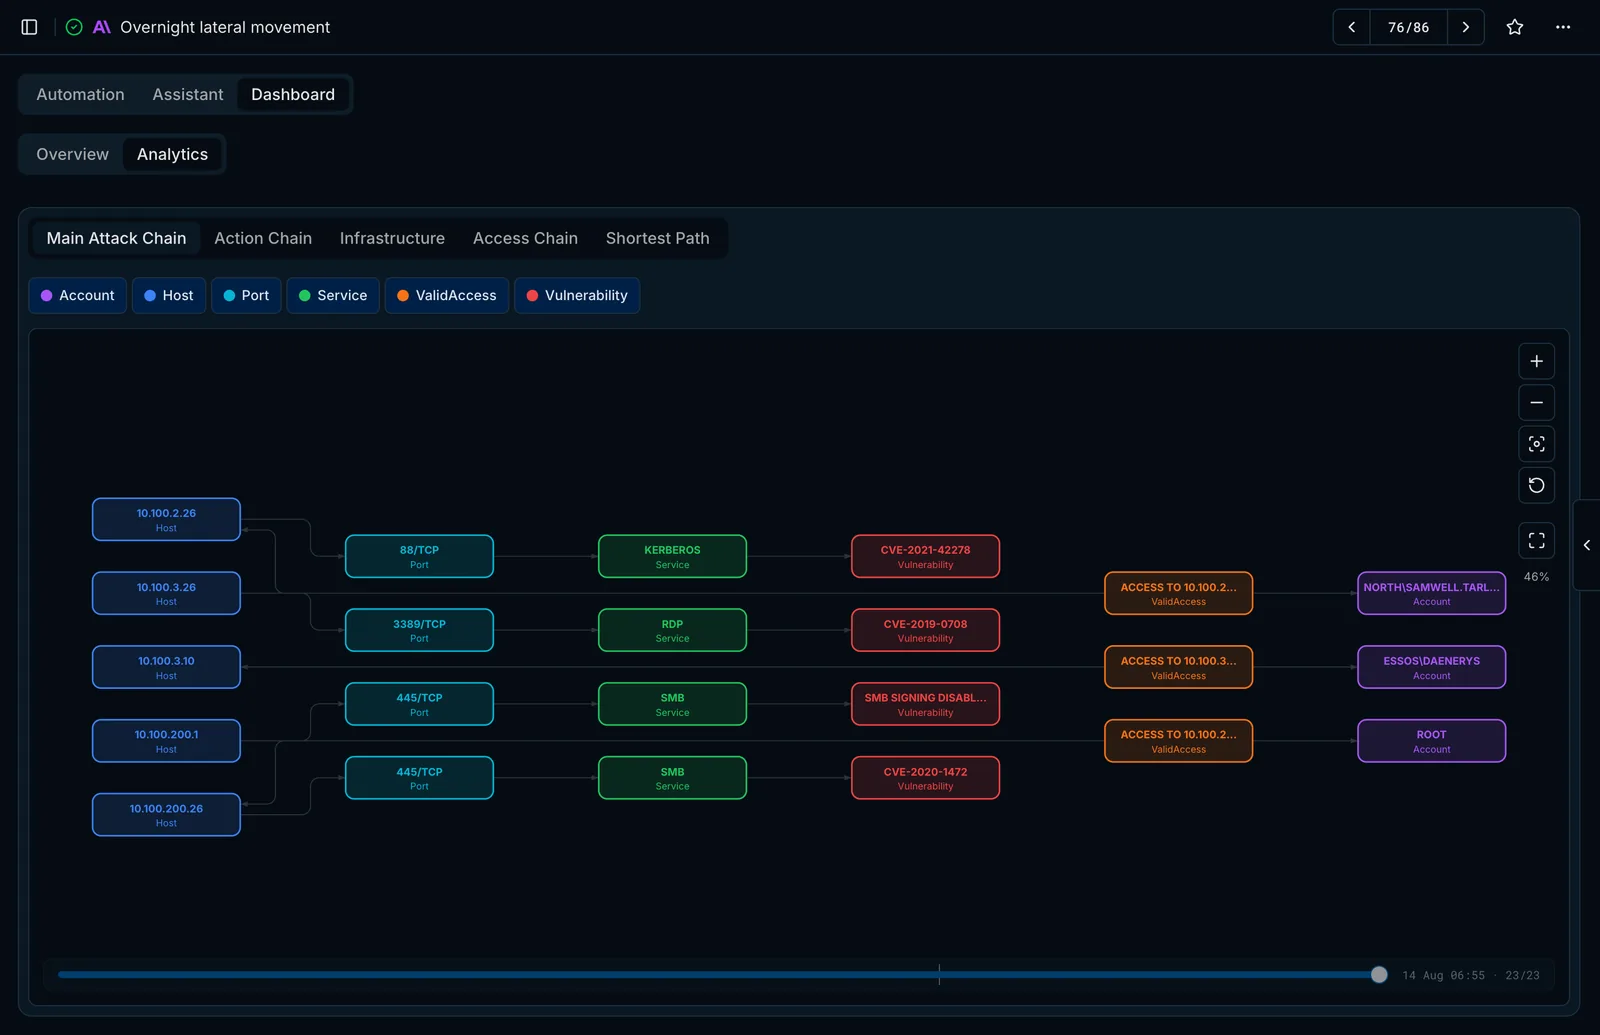
Knowledge graph가 활성화되면 flow의 Dashboard → Analytics 탭에서 그래프가 확장되는 과정을 실시간으로 렌더링합니다.
- Main Attack Chain — 호스트, 포트, 서비스, 취약점, 확인된 접근 권한 및 계정을 표시합니다.
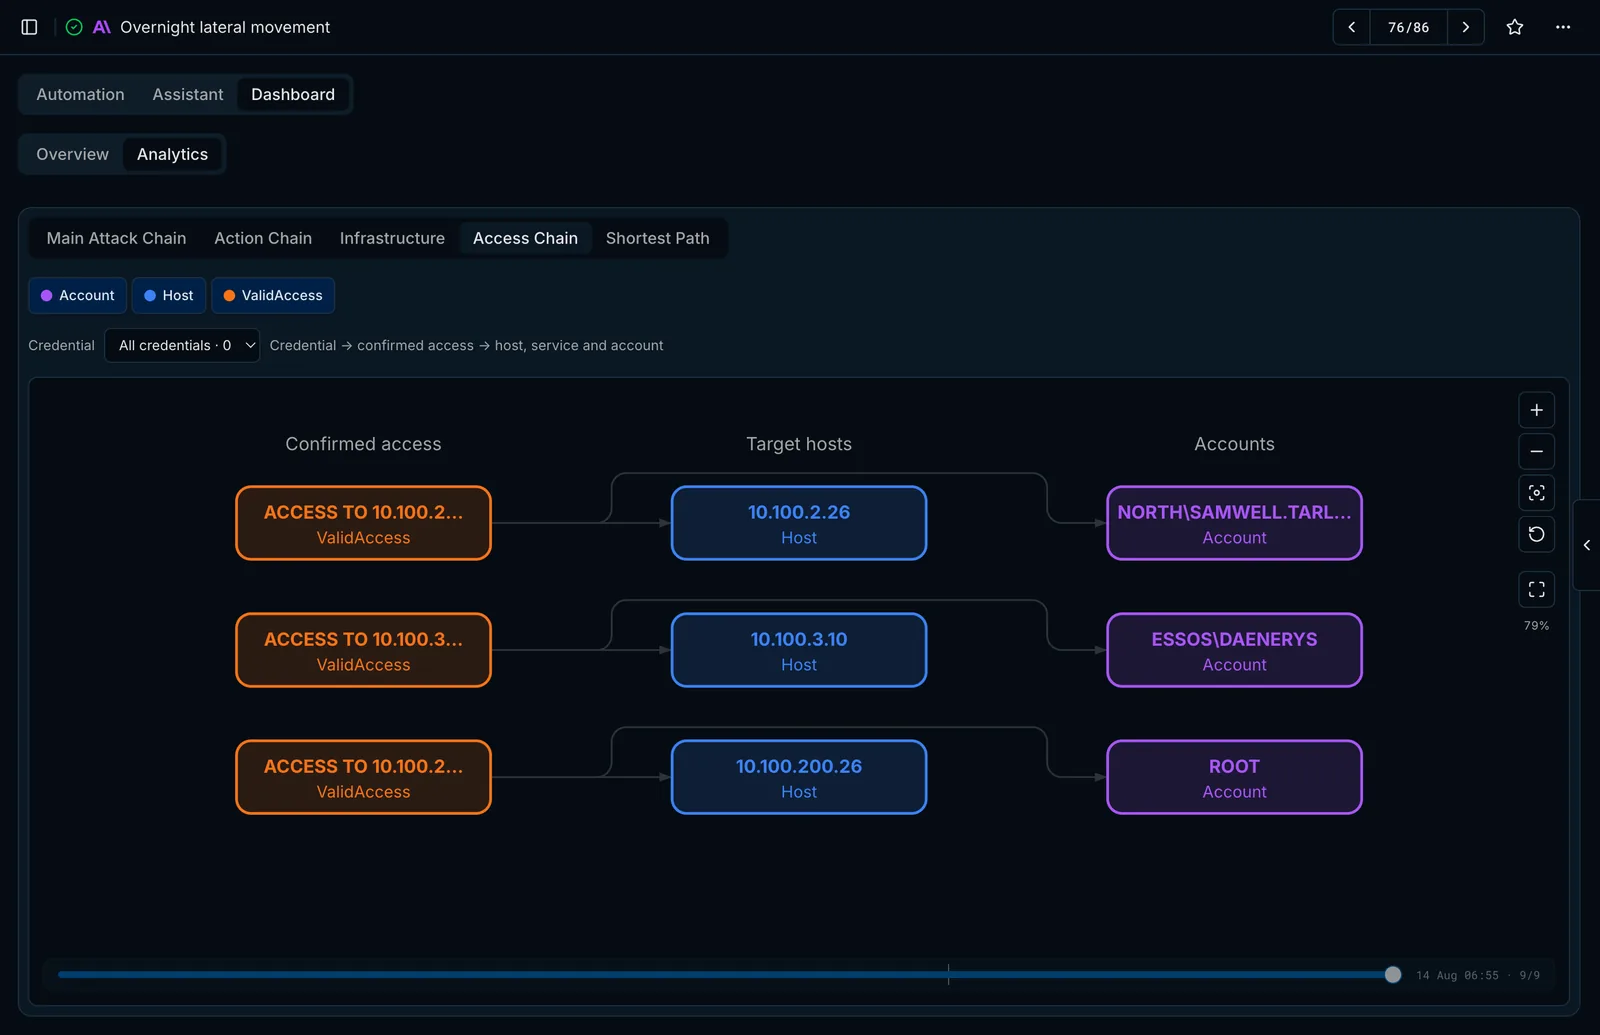
- Action Chain, Infrastructure, Access Chain 및 Priv Esc Chain 뷰를 제공합니다.
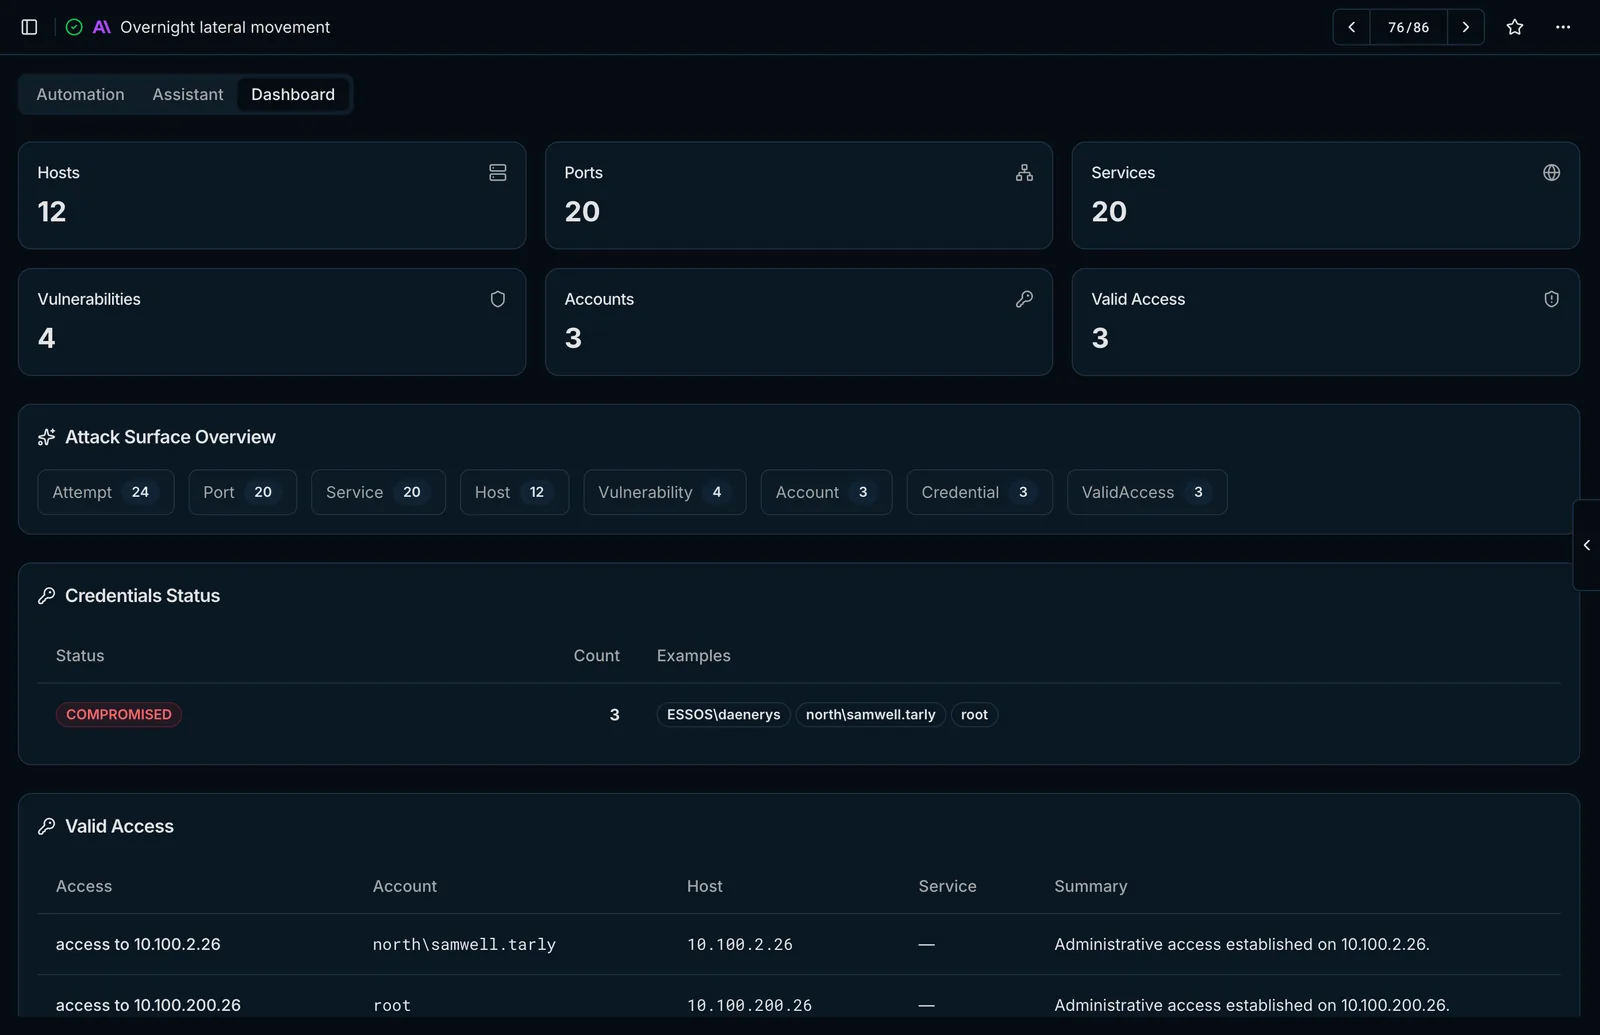
- 타임라인 스크러버를 통해 그래프 변화 과정을 재생할 수 있으며, 열린 포트, 탐지된 CVE, 자격 증명 상태 표도 함께 제공됩니다.
최종 업데이트: