Reports
Documents prêts à être remis au customer, générés à partir d'un flow, avec templates et image de marque.
Enterprise transforme un flowflowUn flow de PentAGI : un objectif, les tâches créées à partir de vos messages et tout ce que les agents ont fait en cours de route. en un document fini plutôt qu’en un export de taskstask — tâcheUne requête dans un flow : son premier message, ou un message ultérieur qui ne répond pas à une question d’un agent. PentAGI divise chaque tâche en sous-tâches. et subtaskssubtask — sous-tâcheUne étape d’une tâche. PentAGI planifie les sous-tâches de chaque tâche et les ajuste au fil du travail..
- Templates définit la structure. Enterprise fournit un templatetemplateTexte enregistré que PentAGI réutilise. Un template enregistré dans Templates remplit le premier message d’un nouveau flow ; dans Enterprise, un template de rapport définit les sections d’un rapport et leur ordre, si bien que différents templates produisent différents documents pour le client, les ingénieurs et la direction., PentAGI Penetration Testing Reportreport — rapportLe document que PentAGI rédige à propos d'un flow et de ses constats. Dans Enterprise, c'est un document prêt pour le client, construit à partir d'un template. (Default), que personne ne peut modifier : copiez-le, ou créez ou importez le vôtre dans Settings → Report Templates — par exemple des documents distincts pour le customercustomer — clientLe client qui reçoit le test d'intrusion et son rapport., les ingénieurs et la direction.
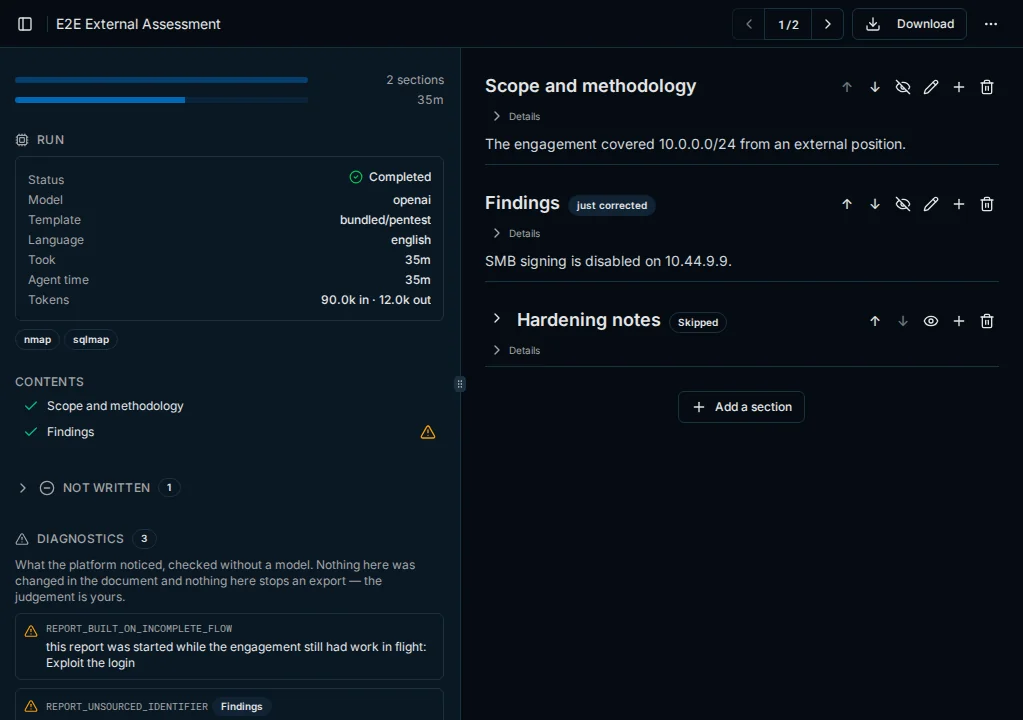
- La génération démarre depuis l’onglet Reports du flow avec Create report et parcourt le template section par section ; un agentagentUn agent IA de PentAGI : un modèle avec son propre prompt, ses paramètres et ses outils, qui effectue un type de travail spécifique dans un flow, comme tester, écrire du code ou rechercher sur le web. composer sur le modèle
adviserrédige les parties narratives à partir des données du flow, tandis que la couverture, les métriques et les tableaux tels que la distribution des sévérités, l’attack chainattack chain — chaîne d'attaqueLa séquence d'étapes qui a mené à l'accès, depuis le premier constat jusqu'à l'objectif du test. étape par étape et les toolstool — outilCe par quoi un agent agit : une capacité intégrée comme le terminal, le navigateur isolé ou la recherche web, ou un programme du sandbox comme nmap, metasploit ou sqlmap. utilisés sont assemblés sans faire appel à un modèle ; les sections répétitives sont développées pour chaque élément qu’elles couvrent, comme les findingsfinding — constatQuelque chose que le test a découvert et enregistré, comme un hôte, un service en cours d'exécution ou une vulnérabilité. individuels. - Editing — les opérateurs peuvent modifier les sections, joindre des fichiers et appliquer une identité visuelle ; un agent reviser sur le modèle
assistantapplique les corrections demandées. - Les diagnostics vérifient de manière déterministe le report finalisé, par exemple en signalant les identifiants qui n’apparaissent pas dans le flow. Ils formulent des recommandations sans jamais réécrire le contenu.
- Export vers Markdown, PDF ou Word (DOCX), ou téléchargez une Archive (ZIP) contenant le report accompagné de ses fichiers. Le PDF inclut le thème du template, le logo et l’image de couverture ; Word inclut le logo de couverture et les styles intégrés, sauf si Page Header/Footer → Apply the template theme to Word exports est activé ; Markdown n’inclut aucun élément de marque.
Dernière mise à jour le
Plugins et MCP
Étendez les agents Enterprise avec des plugins et des compétences portables au format agent-plugins.org et avec vos propres MCP servers via Streamable HTTP ou SSE.
Knowledge graph et analyses
Comment le knowledge graph relie les hôtes, les services, les vulnérabilités et l’accès, ses deux backends et le tableau de bord attack chain qui en est dérivé.