Knowledge graph et analyses
Comment le knowledge graph relie les hôtes, les services, les vulnérabilités et l’accès, ses deux backends et le tableau de bord attack chain qui en est dérivé.
L'enregistrement PostgreSQL indique ce qu'une commande a affiché. Le knowledge graphknowledge graph — graphe de connaissancesLe graphe des hôtes, services, vulnérabilités et des accès entre eux que PentAGI construit pendant un test lorsque cette fonctionnalité optionnelle est activée. Il montre comment les constats sont reliés. explique comment deux findingsfinding — constatQuelque chose que le test a découvert et enregistré, comme un hôte, un service en cours d'exécution ou une vulnérabilité. sont reliés — quel hôte exécute quel service, quelle vulnérabilité a conduit à quel accès.
Deux backends
| graphstore | graphiti | |
|---|---|---|
| S’exécute comme | dans le backend, graphe dans Neo4j | service séparé sur Neo4j |
| Activé par | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| AgentagentUn agent IA de PentAGI : un modèle avec son propre prompt, ses paramètres et ses outils, qui effectue un type de travail spécifique dans un flow, comme tester, écrire du code ou rechercher sur le web. tooltool — outilCe par quoi un agent agit : une capacité intégrée comme le terminal, le navigateur isolé ou la recherche web, ou un programme du sandbox comme nmap, metasploit ou sqlmap. | graphstore_ | graphiti_ |
| Statut | successeur de graphiti | ancien, conservé pour comparaison |
Les deux sont limités à un seul flowflowUn flow de PentAGI : un objectif, les tâches créées à partir de vos messages et tout ce que les agents ont fait en cours de route. : chaque lecture est filtrée par celui-ci, de sorte qu'un flow ne voit jamais le graphe d'un autre flow.
Les deux backends sont désactivés par défaut. Avec GRAPHSTORE_, le graphstore a besoin de GRAPHSTORE_ et de GRAPHSTORE_, et PentAGI ne démarre pas sans eux.
Avec Graphiti activé également, les deux backends stockent les actifs différemment, donc PentAGI refuse de démarrer lorsque les deux écrivent une base de données du même nom sur un seul serveur, ou sur n’importe quel serveur tant que NEO4J_ de Graphiti n’est pas défini, sauf si GRAPHSTORE_. Le Neo4j fourni est la version Community et ne dessert que la base de données neo4j : avec les deux backends dessus, conservez neo4j et autorisez le partage, au prix d’une qualité réduite du graph, puisque les ports et les services sont stockés deux fois et que certaines écritures de Graphiti peuvent être rejetées. Pour garder les graphs séparés, attribuez au graphstore son propre serveur Neo4j, ou sa propre base de données sur Neo4j Enterprise : PentAGI crée cette base de données si elle est absente, à condition que le compte Neo4j du graphstore puisse créer des bases de données ; sinon, créez-la au préalable.
Tableau de bord de l'attack chain
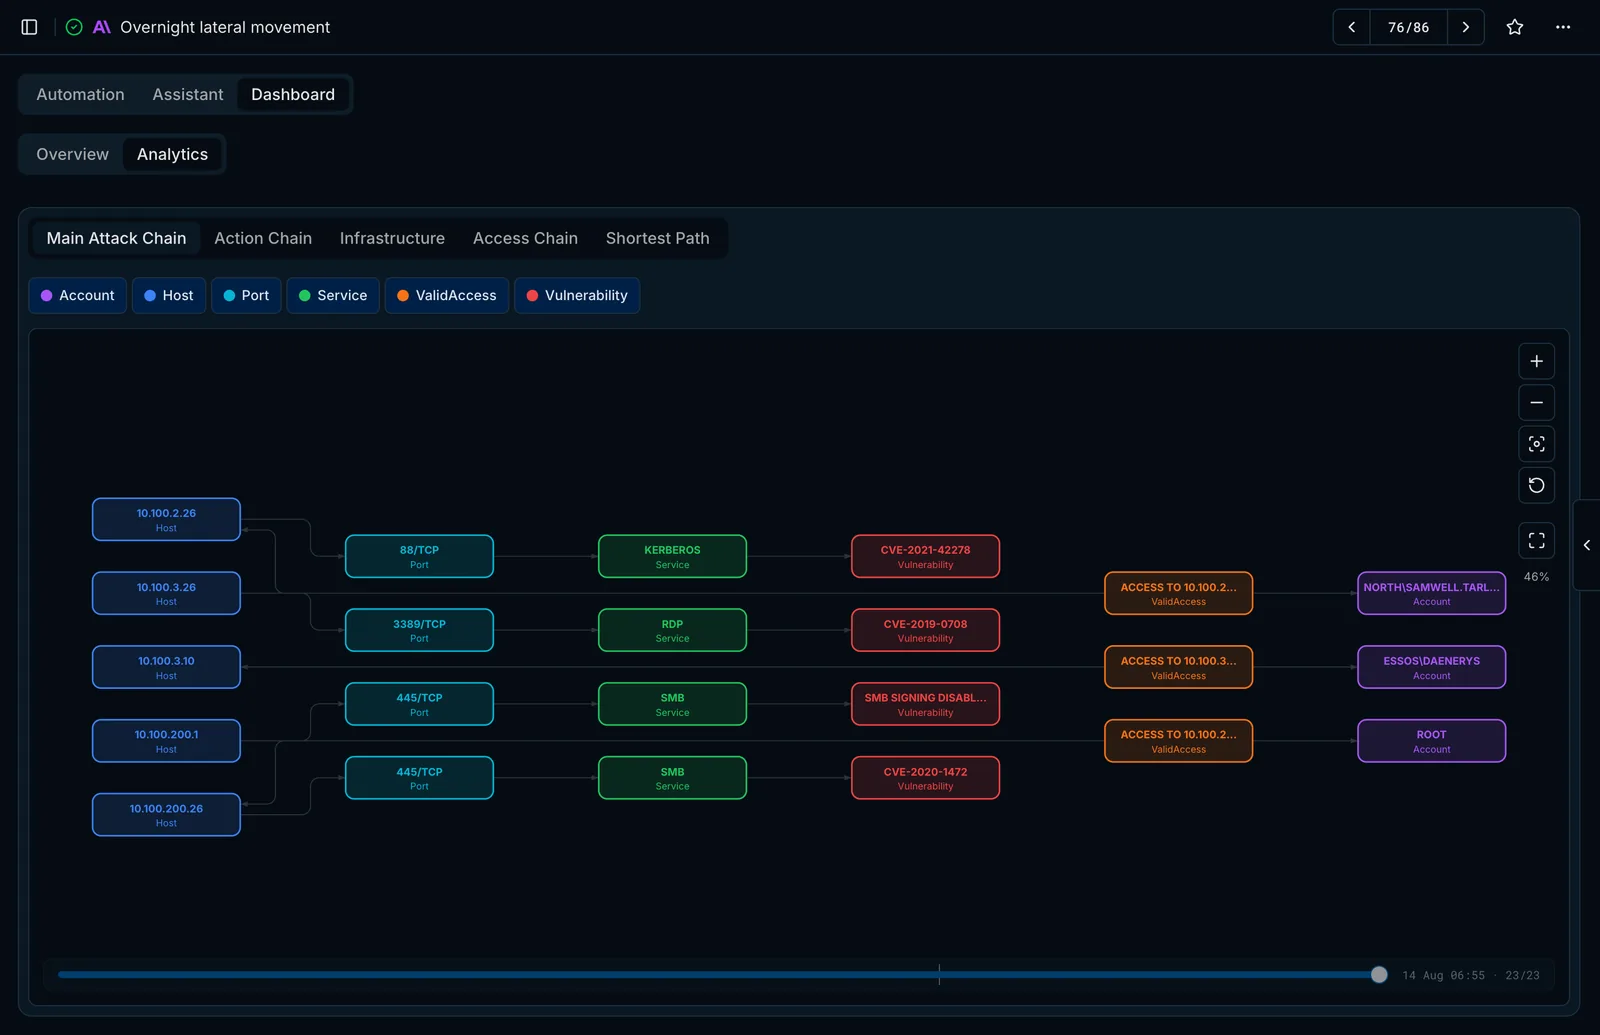
Lorsque le knowledge graph est activé, l'onglet Dashboard → Analytics du flow affiche le graphe au fur et à mesure de son expansion :
- Main Attack Chain — hôtes, ports, services, vulnérabilités, accès confirmés et comptes.
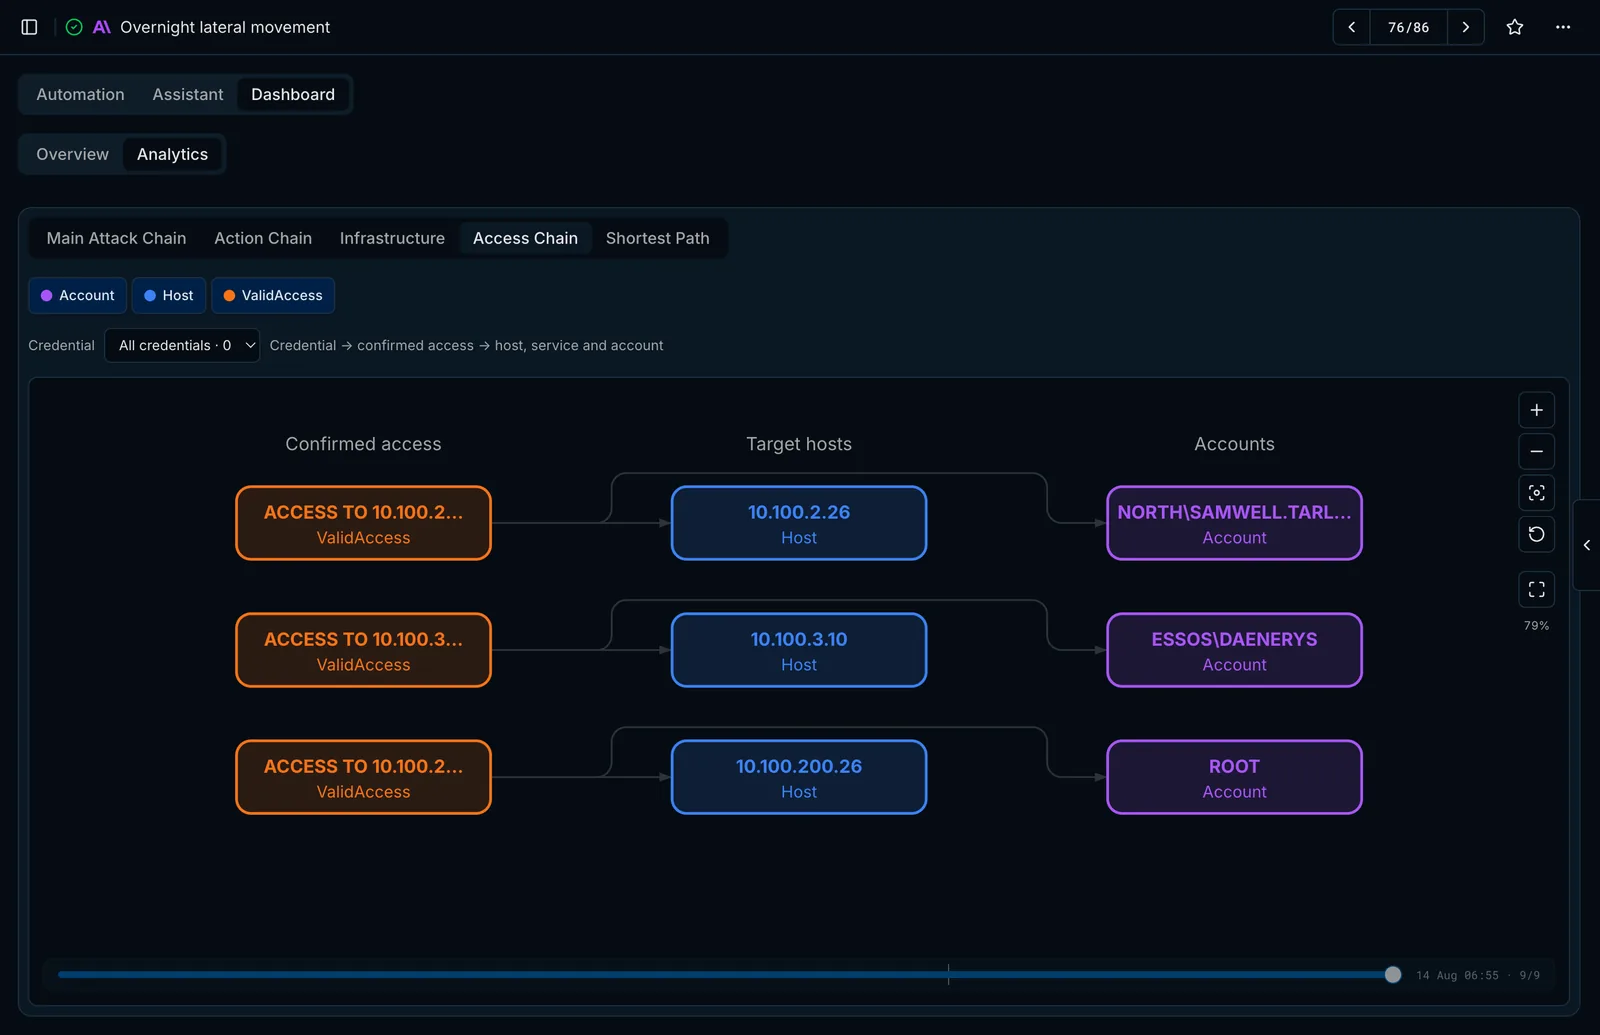
- Vues Action Chain, Infrastructure, Access Chain et Priv Esc Chain.
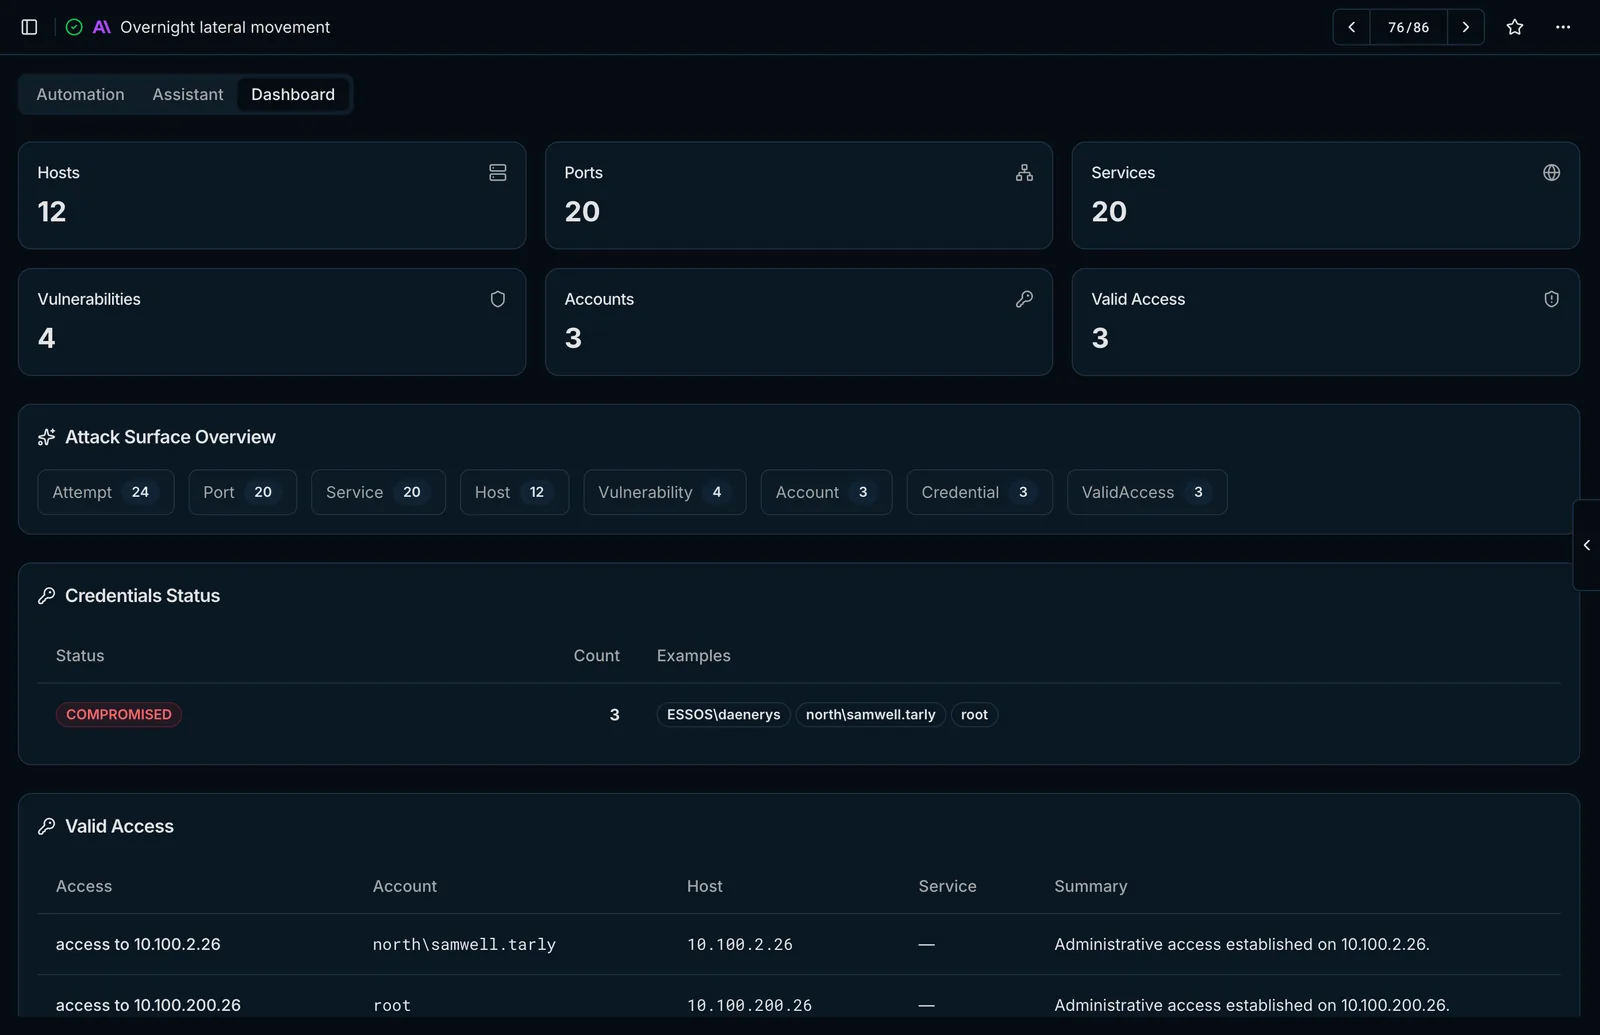
- Une barre de défilement temporelle pour rejouer l'évolution de la situation, ainsi que des tableaux des ports ouverts, des CVE détectées et de l'état des identifiants.
Dernière mise à jour le