Knowledge graph ve analizler
Knowledge graph'ın ana bilgisayarları, hizmetleri, güvenlik açıklarını ve erişimi nasıl bağladığı, iki arka ucu ve ondan oluşturulan attack chain panosu.
PostgreSQL kaydı bir komutun ürettiği çıktıyı gösterir. Knowledge graphknowledge graph — bilgi grafiğiBu isteğe bağlı özellik etkinleştirildiğinde PentAGI'nin bir test sırasında oluşturduğu ana bilgisayarlar, hizmetler, güvenlik açıkları ve bunlar arasındaki erişim grafiği. Bulguların nasıl bağlantılı olduğunu gösterir. ise iki findingsfinding — bulguTestin keşfedip kaydettiği şey; örneğin bir ana bilgisayar, çalışan bir hizmet veya bir güvenlik açığı.'in birbirine nasıl bağlandığını — hangi ana bilgisayarın hangi hizmeti çalıştırdığını, hangi güvenlik açığının hangi erişime yol açtığını — gösterir.
İki arka uç
| graphstore | graphiti | |
|---|---|---|
| Çalışma biçimi | arka uçta, Neo4j'de graf | Neo4j üzerinde ayrı hizmet |
| Etkinleştirme | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agentagent — ajanPentAGI'nin bir yapay zeka ajanı: Bir akışta test etme, kod yazma veya web'de arama gibi belirli bir işi yapan, kendi istemi, ayarları ve araçlarına sahip bir model. tooltool — araçBir ajanın işini yapmak için kullandığı şey: terminal, yalıtılmış tarayıcı veya web araması gibi yerleşik bir yetenek ya da sandbox içindeki nmap, metasploit veya sqlmap gibi bir program. | graphstore_ | graphiti_ |
| Durum | graphiti'nin halefi | eski, karşılaştırma amaçlı saklanmıştır |
Her ikisi de tek bir flowflow — akışPentAGI'nin bir çalışması: bir hedef, mesajlarınızdan oluşturulan görevler ve ajanların bu süreçte yaptıkları her şey. kapsamına alınır: her okuma flow'a göre filtrelenir, bu nedenle bir flow asla başka bir flow'un grafiğini görmez.
Her iki arka uç da varsayılan olarak kapalıdır. GRAPHSTORE_ ile graf deposu GRAPHSTORE_ ve GRAPHSTORE_ gerektirir ve PentAGI bunlar olmadan başlamaz.
Graphiti de etkinleştirildiğinde, iki arka uç varlıkları farklı şekilde depolar; bu nedenle PentAGI, her ikisi de tek bir sunucuda aynı ada sahip bir veritabanına yazdığında veya Graphiti'nin NEO4J_ ayarı yapılmamışken herhangi bir sunucuda yazdığında başlamayı reddeder, GRAPHSTORE_ olmadıkça. Birlikte gelen Neo4j Community sürümüdür ve yalnızca neo4j veritabanına hizmet eder: her iki arka ucu da bunun üzerinde çalıştırırken, neo4j değerini koruyun ve paylaşmaya izin verin; bu durum, portlar ve hizmetler iki kez depolandığından ve bazı Graphiti yazma işlemleri reddedilebileceğinden graf kalitesinde bir düşüşe yol açar. Grafikleri ayrı tutmak için, graf deposuna kendi Neo4j sunucusunu tahsis edin veya Neo4j Enterprise üzerinde kendi veritabanını oluşturun: graf deposunun Neo4j hesabı veritabanı oluşturabiliyorsa PentAGI eksikse bu veritabanını oluşturur; aksi takdirde veritabanını önceden oluşturun.
Attack-chain panosu
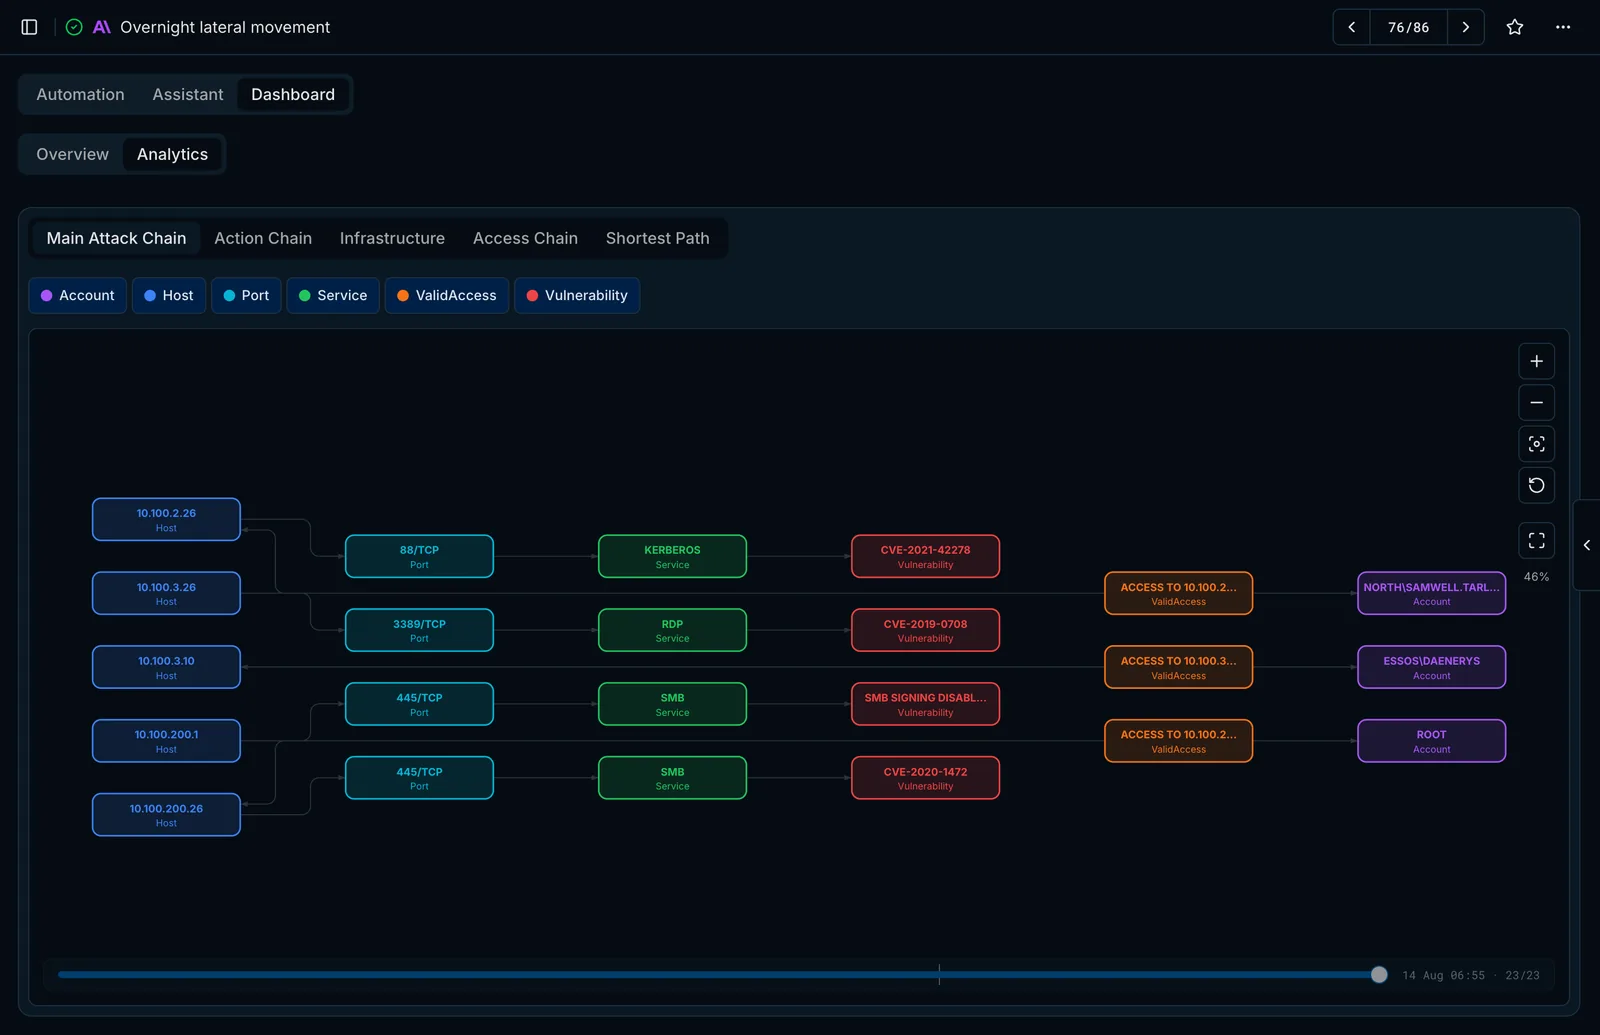
Knowledge graph etkinleştirildiğinde, flow'un Dashboard → Analytics sekmesi grafik büyüdükçe onu görüntüler:
- Main Attack Chain — ana bilgisayarlar, bağlantı noktaları, hizmetler, güvenlik açıkları, doğrulanmış erişim ve hesaplar.
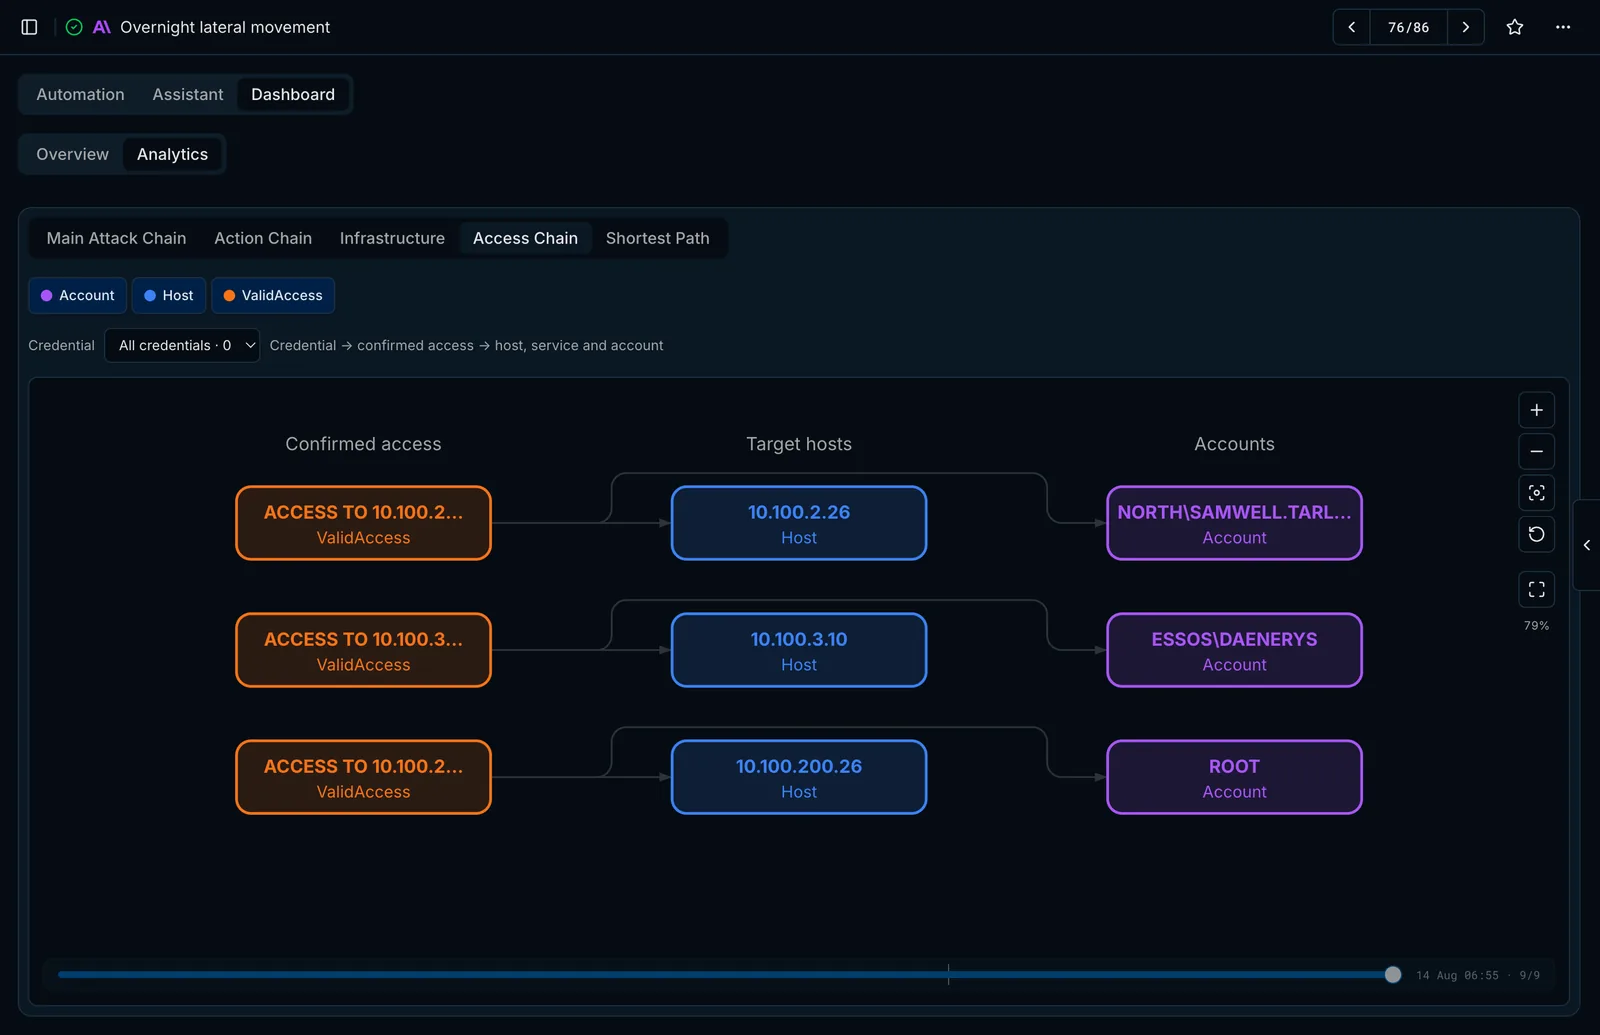
- Action Chain, Infrastructure, Access Chain ve Priv Esc Chain görünümleri.
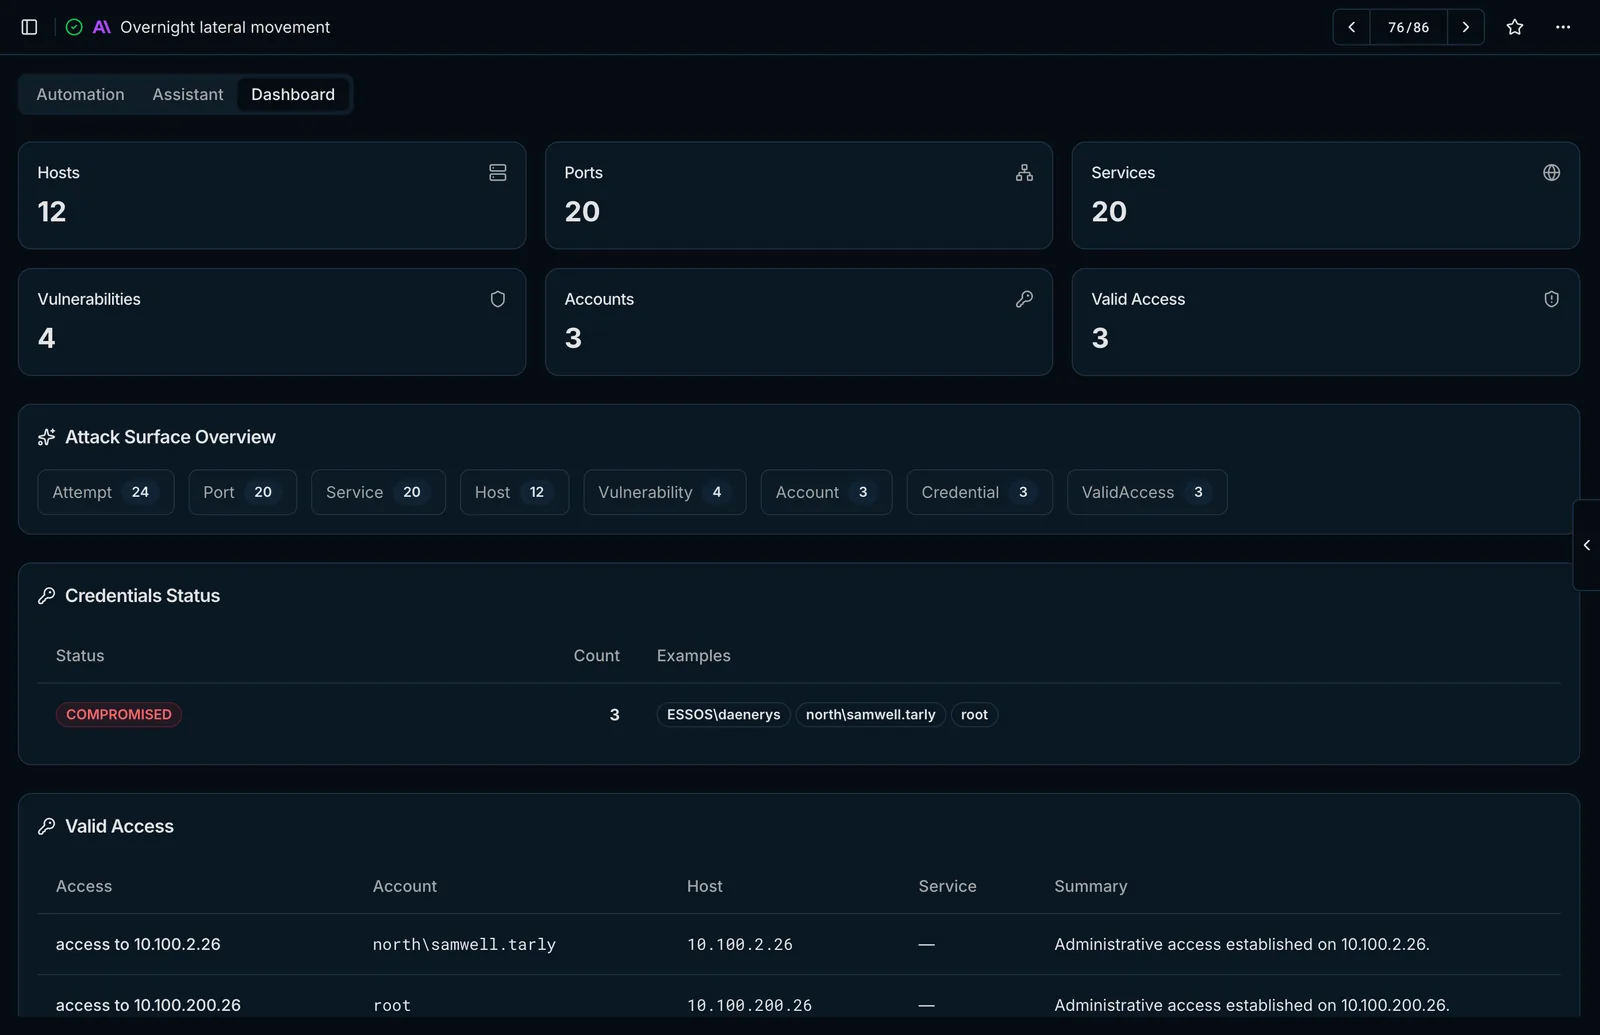
- Görüntünün nasıl geliştiğini yeniden oynatmak için bir zaman çizelgesi kaydırıcısının yanı sıra açık bağlantı noktaları, tespit edilen CVE'ler ve kimlik bilgisi durumunu gösteren tablolar.
Son güncelleme tarihi: