Knowledge graph en analyses
Hoe de knowledge graph hosts, diensten, kwetsbaarheden en toegang met elkaar verbindt, de twee backends ervan en het daaruit opgebouwde attack chain-dashboard.
Het PostgreSQL-record beantwoordt wat een commando heeft uitgevoerd. De knowledge graphknowledge graph — kennisgraafDe graaf van hosts, services, kwetsbaarheden en de toegang ertussen die PentAGI tijdens een test opbouwt wanneer deze optionele functie is ingeschakeld. Het laat zien hoe bevindingen met elkaar verbonden zijn. beantwoordt hoe twee findingsfinding — bevindingIets wat de test heeft ontdekt en vastgelegd, zoals een host, een draaiende service of een kwetsbaarheid. met elkaar verbonden zijn — welke host welke dienst draait, welke kwetsbaarheid tot welke toegang leidde.
Twee backends
| graphstore | graphiti | |
|---|---|---|
| Draait als | in de backend, graaf in Neo4j | aparte service op Neo4j |
| Ingeschakeld via | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| Agent-tool | graphstore_ | graphiti_ |
| Status | opvolger van graphiti | verouderd, behouden voor vergelijking |
Beide zijn beperkt tot één flowflowEén run van PentAGI: een doel, de taken die uit je berichten zijn gemaakt, en alles wat de agents onderweg hebben gedaan.: elke leesbewerking filtert op de flow, zodat de ene flow nooit de knowledge graph van een andere flow ziet.
Beide backends staan standaard uit. Met GRAPHSTORE_ heeft de graphstore GRAPHSTORE_ en GRAPHSTORE_ nodig, en PentAGI start niet zonder deze.
Als Graphiti ook is ingeschakeld, slaan de twee backends assets verschillend op, dus PentAGI weigert te starten wanneer beide een database met dezelfde naam op één server schrijven, of op een willekeurige server terwijl NEO4J_ van Graphiti niet is ingesteld, tenzij GRAPHSTORE_. De meegeleverde Neo4j is Community en dient alleen de neo4j-database: met beide backends erop, houd neo4j en sta delen toe, ten koste van de graafkwaliteit, omdat poorten en services tweemaal worden opgeslagen en sommige Graphiti-schrijfbewerkingen kunnen worden geweigerd. Om de grafen gescheiden te houden, geef de graphstore zijn eigen Neo4j-server, of zijn eigen database op Neo4j Enterprise: PentAGI maakt die database aan als deze ontbreekt, mits het Neo4j-account van de graphstore databases mag aanmaken; maak hem anders vooraf aan.
Attack-chain dashboard
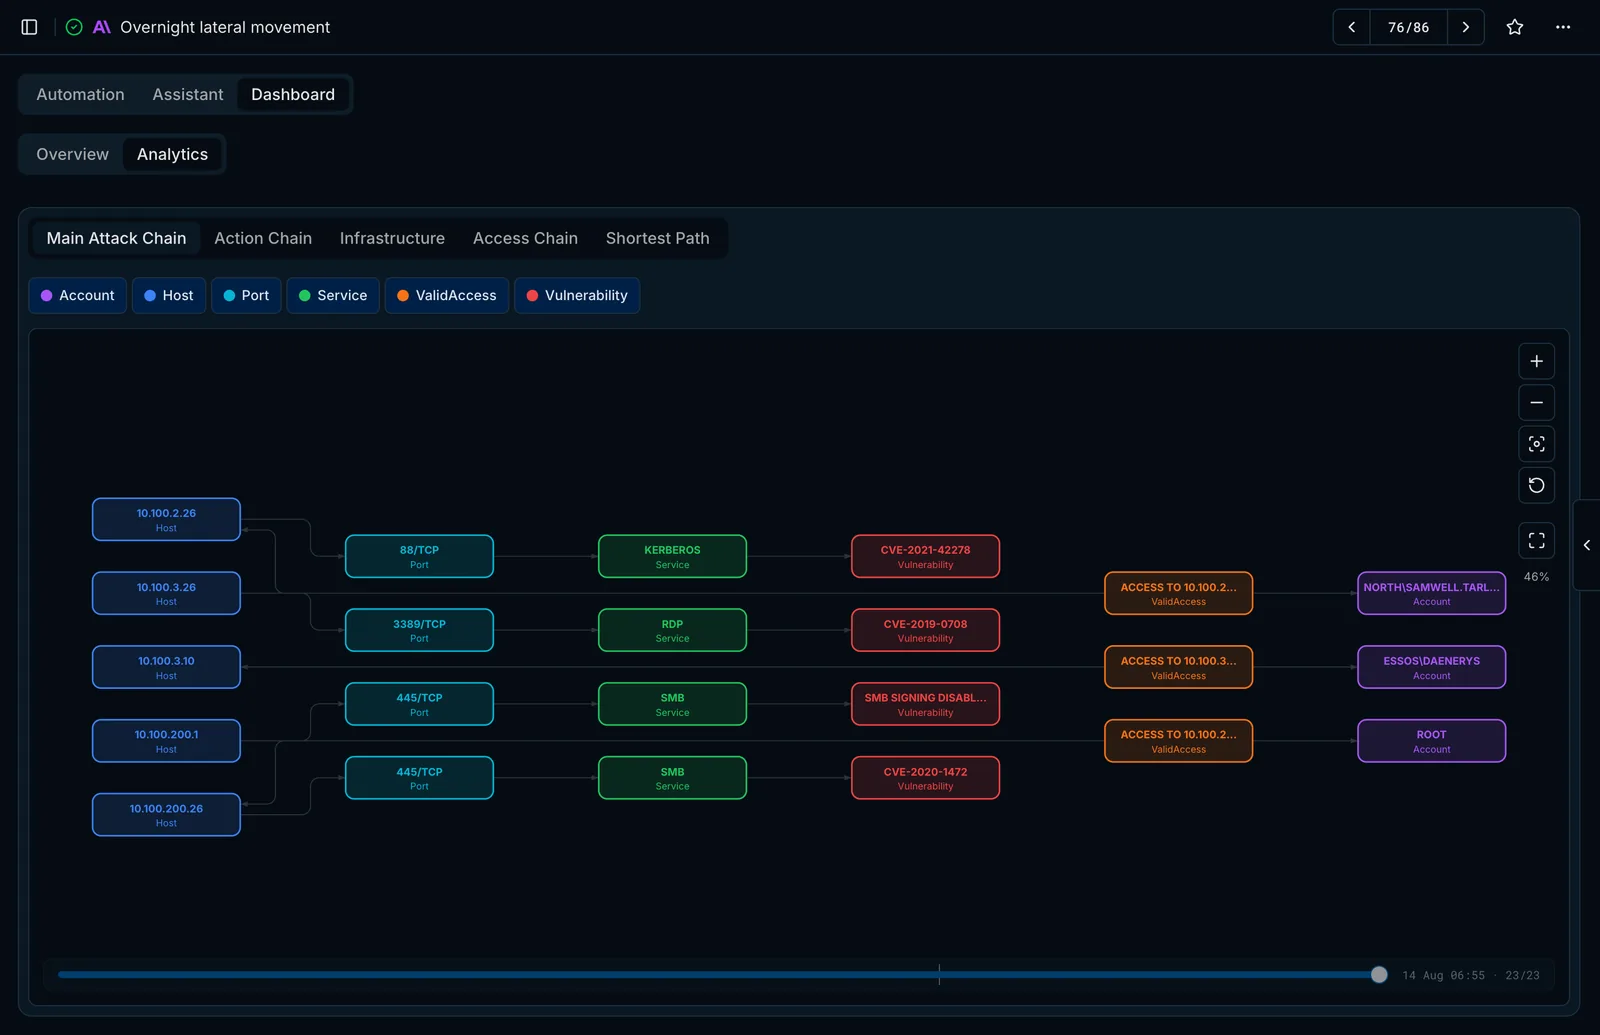
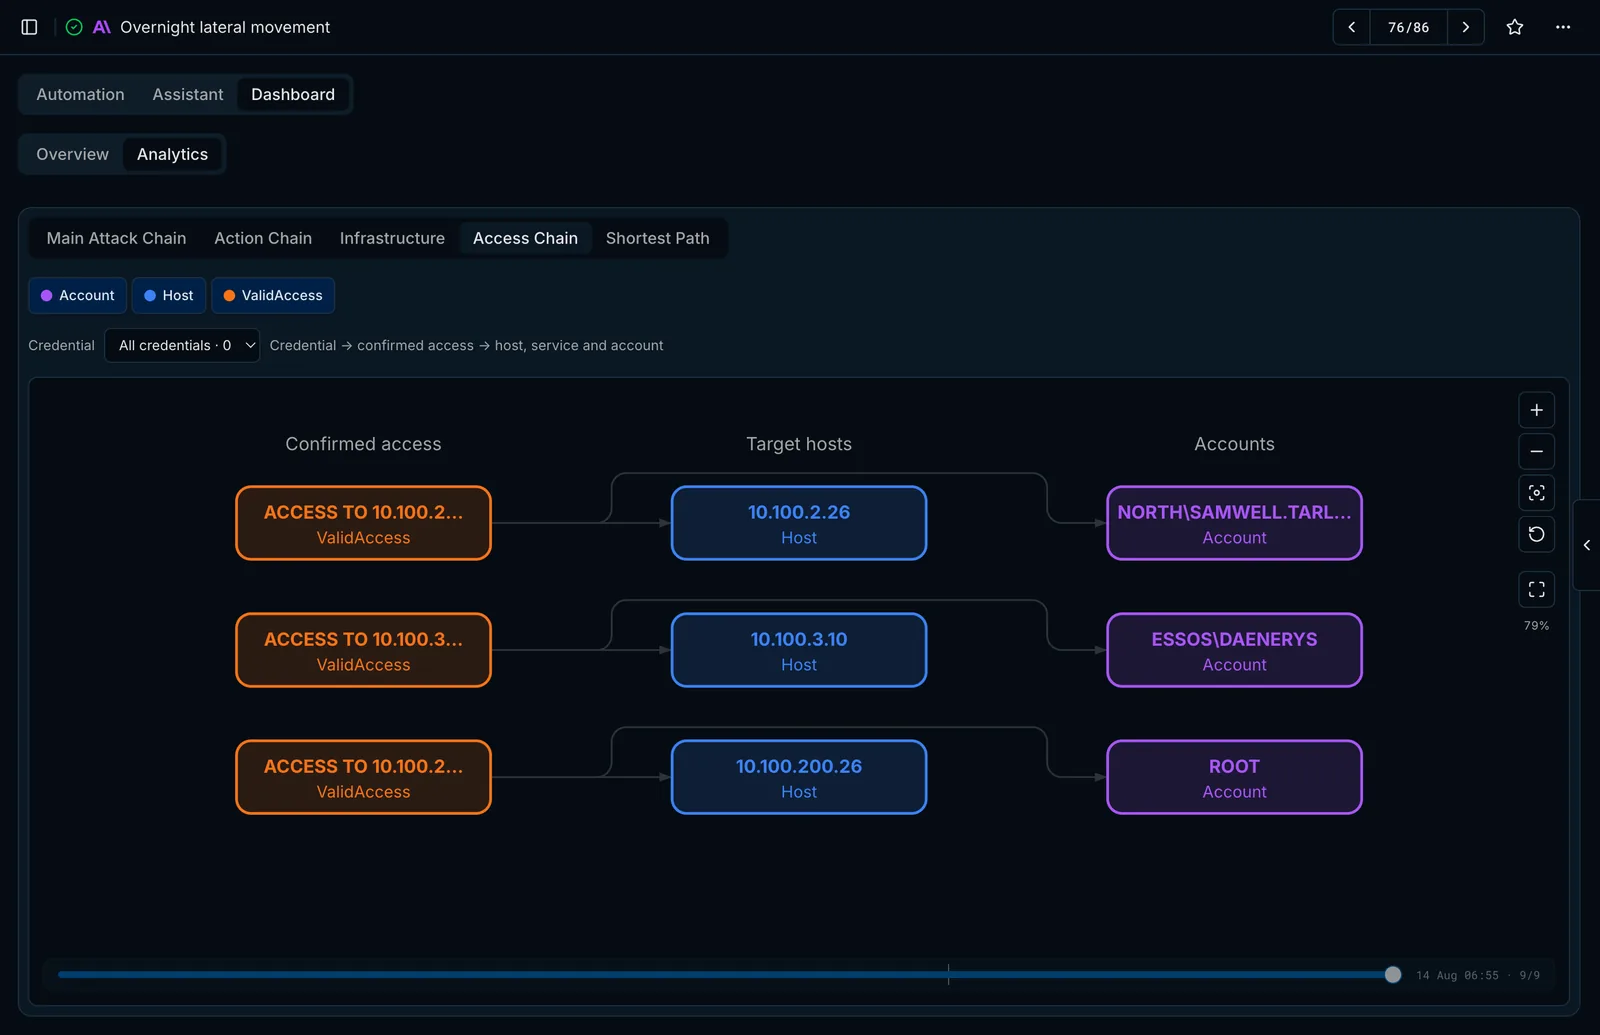
Met de knowledge graph ingeschakeld toont het tabblad Dashboard → Analytics van de flow de knowledge graph terwijl deze groeit:
- Main Attack Chain — hosts, poorten, diensten, kwetsbaarheden, bevestigde toegang en accounts.
- Weergaven voor Action Chain, Infrastructure, Access Chain en Priv Esc Chain.
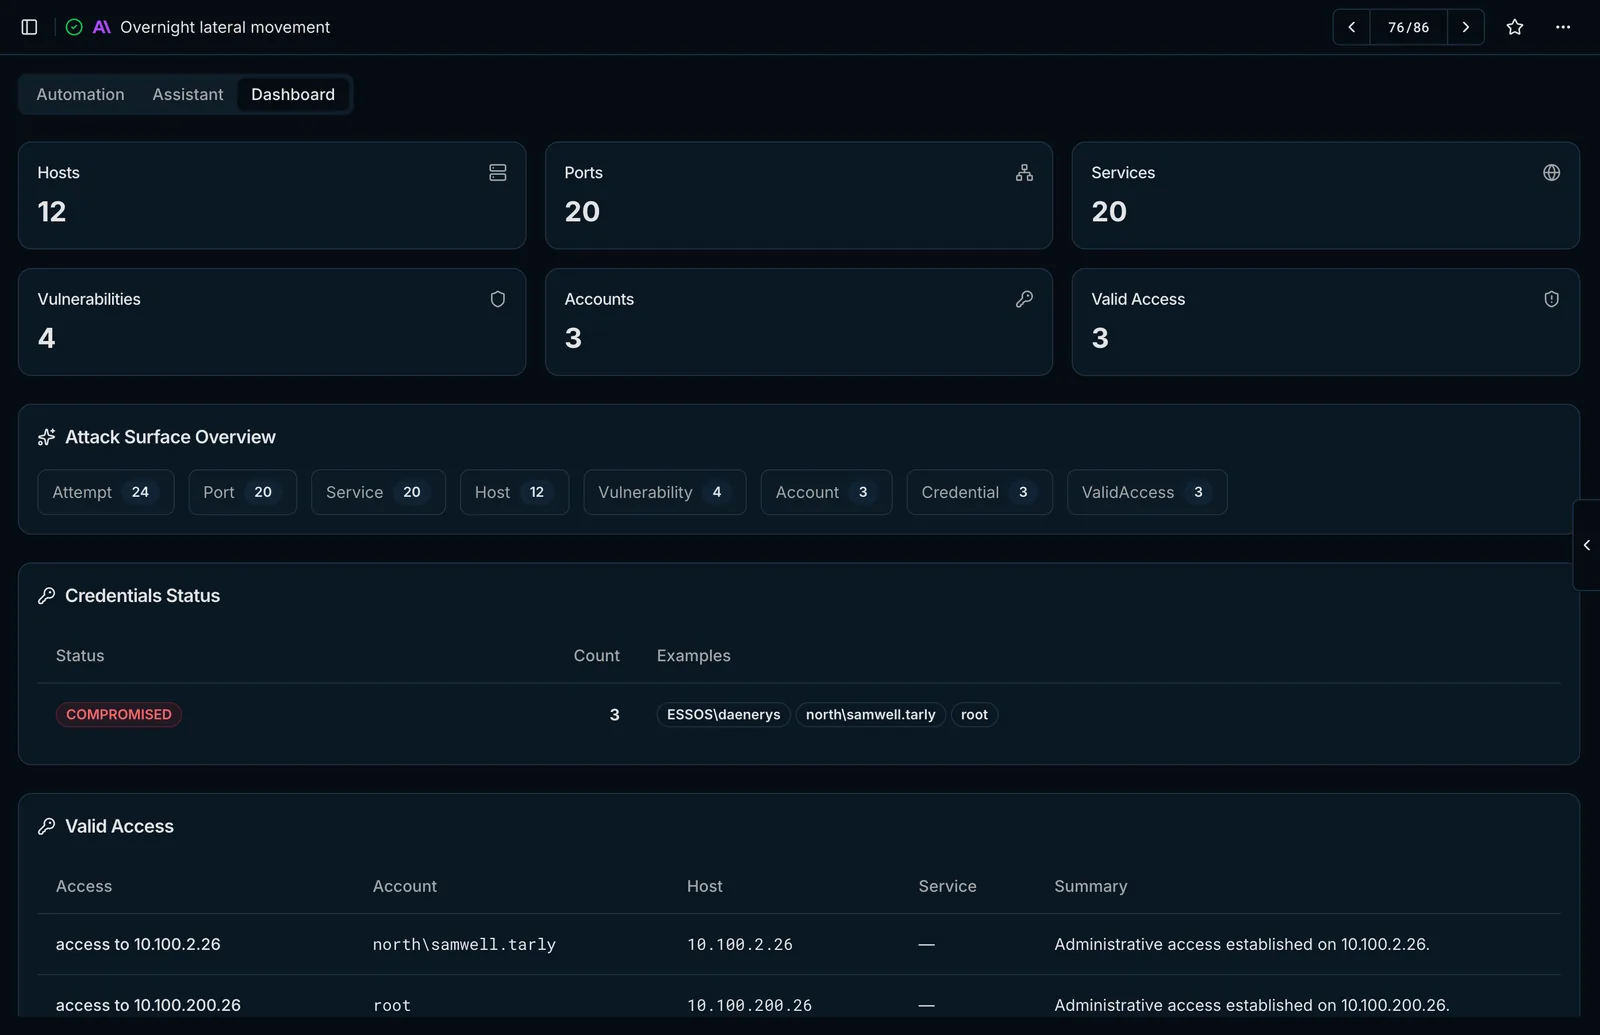
- Een tijdbalk om te zien hoe het beeld zich ontwikkelde, plus tabellen met open poorten, gedetecteerde CVE's en de status van inloggegevens.
Laatst bijgewerkt op