Knowledge graph a analytika
Jak knowledge graph propojuje hostitele, služby, zranitelnosti a přístup, jeho dva backendy a dashboard attack chain na něm založený.
Záznam v PostgreSQL odpovídá na otázku co příkaz vypsal. Knowledge graphknowledge graph — znalostní grafGraf hostitelů, služeb, zranitelností a přístupů mezi nimi, který PentAGI vytváří během testu, když je tato volitelná funkce povolena. Ukazuje, jak jsou nálezy propojeny. odpovídá na otázku jak jsou dva findingsfinding — nálezSkutečnost, kterou test objevil a zaznamenal, například hostitel, běžící služba nebo zranitelnost. propojeny — který hostitel provozuje kterou službu, která zranitelnost vedla k jakému přístupu.
Dva backendy
| graphstore | graphiti | |
|---|---|---|
| Běží jako | v backendu, graf v Neo4j | samostatná služba na Neo4j |
| Povoleno pomocí | GRAPHSTORE_ | GRAPHITI_ + GRAPHITI_ |
| AgentagentAgent AI platformy PentAGI: model s vlastním promptem, nastavením a nástroji, který ve flow vykonává jeden druh práce, například testování, psaní kódu nebo vyhledávání na webu. tooltool — nástrojTo, čím agent jedná: vestavěná funkce, jako je terminál, izolovaný prohlížeč nebo webové vyhledávání, nebo program v sandboxu, například nmap, metasploit nebo sqlmap. | graphstore_ | graphiti_ |
| Stav | nástupce graphiti | legacy, zachováno pro srovnání |
Oba jsou omezeny na jeden flowflowJeden běh PentAGI: cíl, úkoly vytvořené z vašich zpráv a vše, co agenti během toho provedli.: každé čtení filtruje podle flow, takže jeden flow nikdy nevidí graf jiného flow.
Oba backendy jsou ve výchozím nastavení vypnuty. S GRAPHSTORE_ potřebuje graphstore GRAPHSTORE_ a GRAPHSTORE_ a PentAGI bez nich nenastartuje.
Pokud je povolen i Graphiti, oba backendy ukládají aktiva odlišně, takže PentAGI odmítne startovat, když oba zapisují do databáze stejného názvu na jednom serveru nebo na jakémkoli serveru, pokud není nastaveno NEO4J_ pro Graphiti, pokud není splněno GRAPHSTORE_. Dodávaný Neo4j je edice Community a obsluhuje pouze databázi neo4j: při použití obou backendů na něm ponechte neo4j a povolte sdílení, což má za následek snížení kvality grafu, protože porty a služby jsou uloženy dvakrát a některé zápisy Graphiti mohou být odmítnuty. Aby byly grafy odděleny, přidělte graphstore vlastní server Neo4j nebo vlastní databázi v Neo4j Enterprise: PentAGI tuto databázi vytvoří, pokud chybí, jestliže účet Neo4j pro graphstore může vytvářet databáze; jinak ji vytvořte předem.
Řídicí panel attack chain
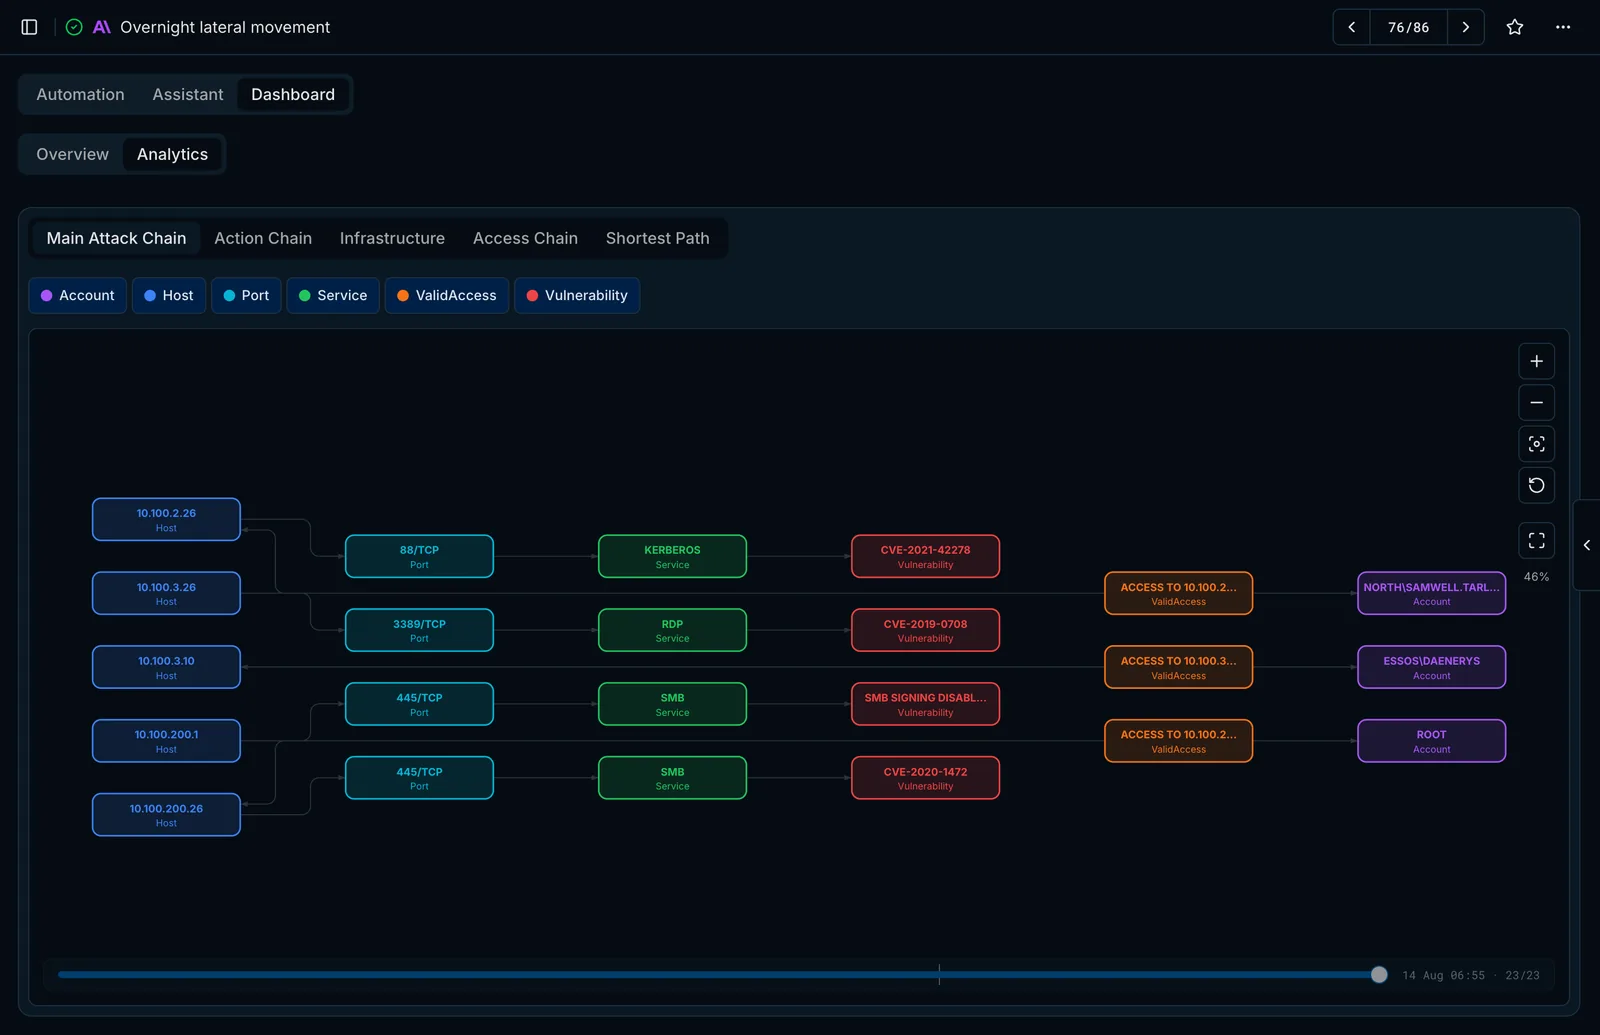
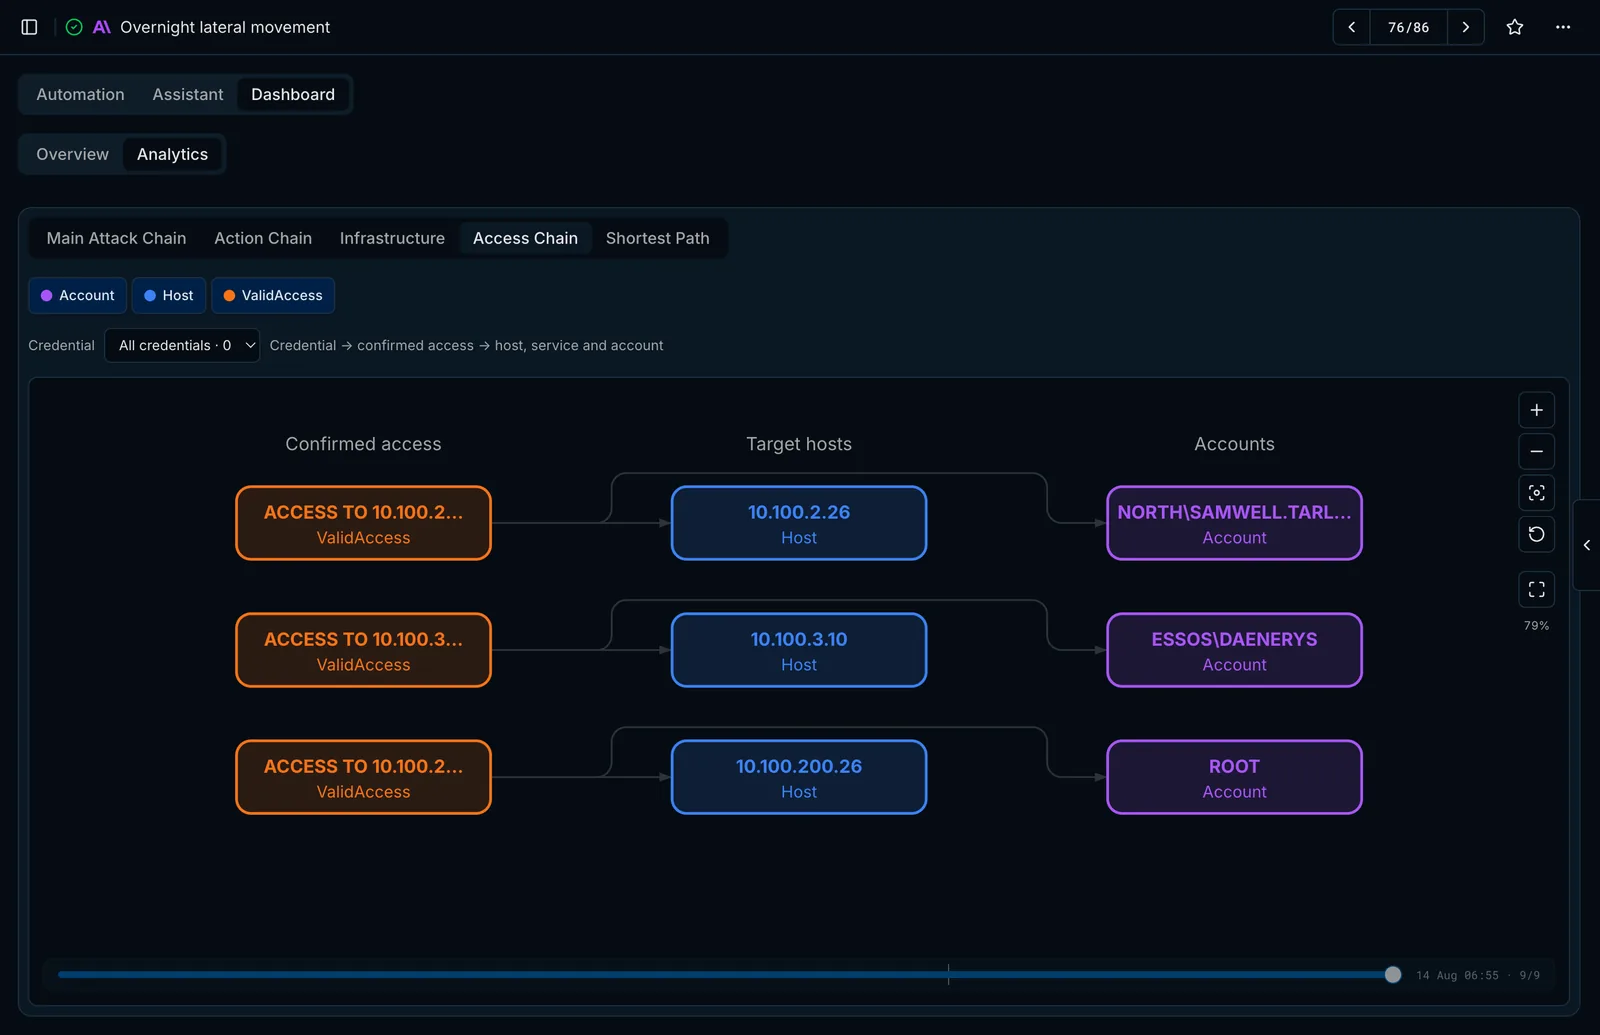
S povoleným knowledge graph vykresluje záložka Dashboard → Analytics daného flow graf v průběhu jeho růstu:
- Main Attack Chain — hostitelé, porty, služby, zranitelnosti, potvrzený přístup a účty.
- Pohledy Action Chain, Infrastructure, Access Chain a Priv Esc Chain.
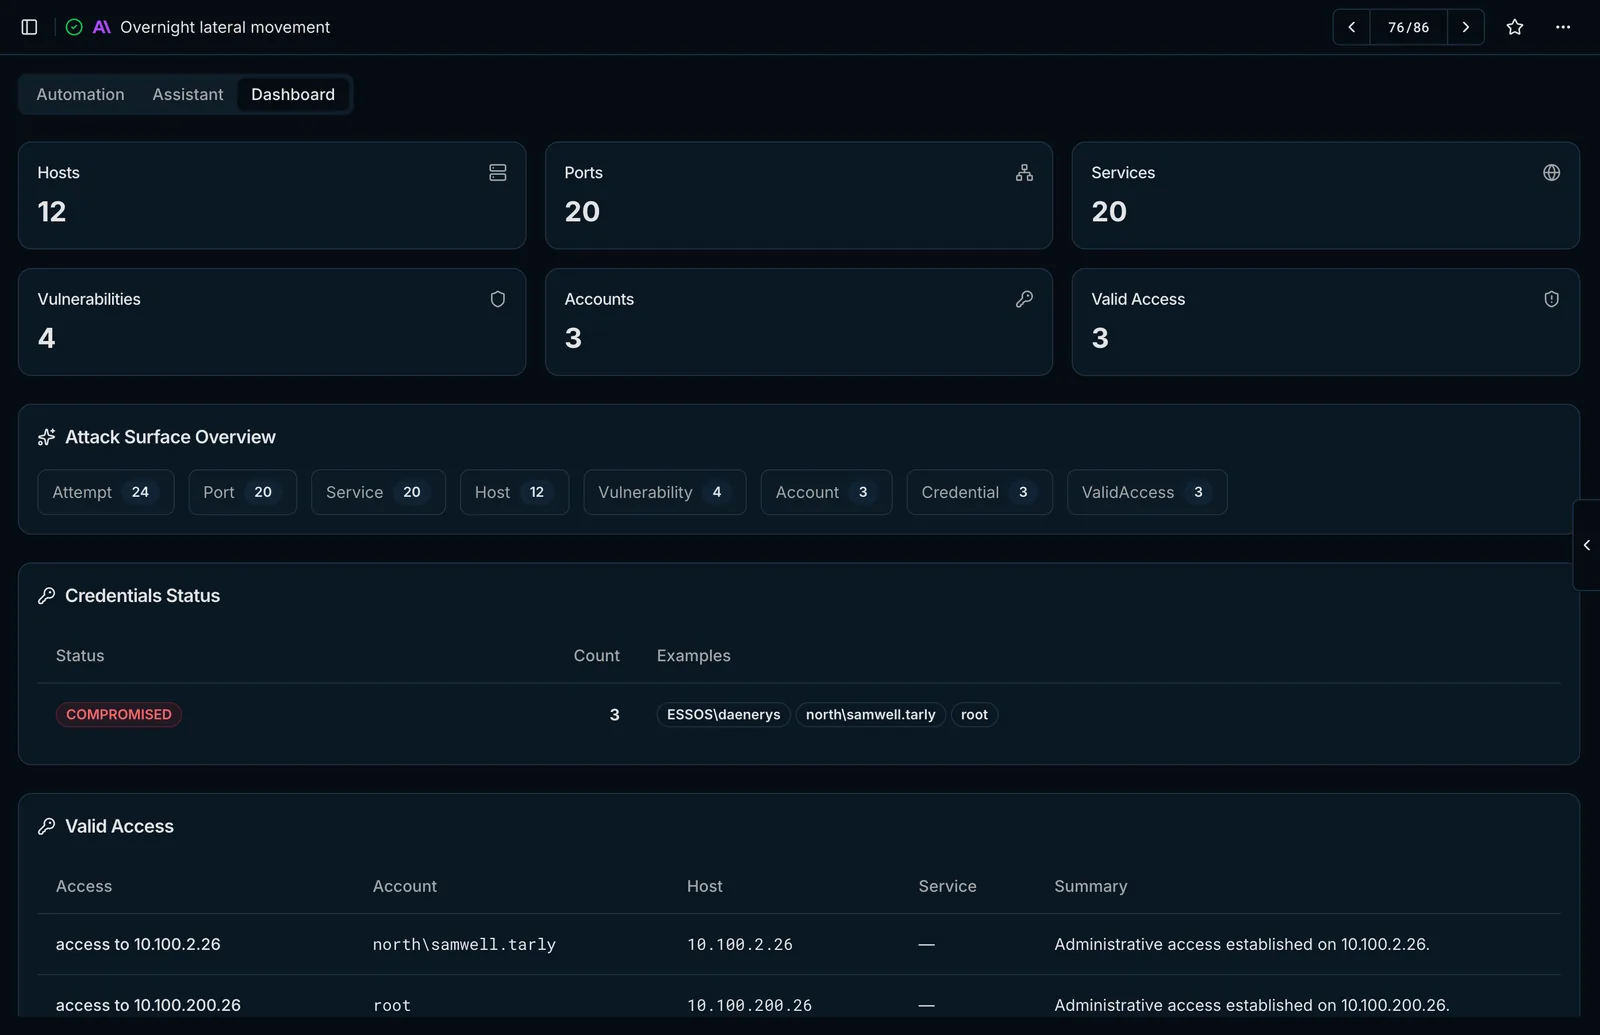
- Časová osa pro přehrávání vývoje situace a tabulky otevřených portů, detekovaných CVE a stavu přihlašovacích údajů.
Naposledy aktualizováno